 GitLab Artifact Central
Jedes Artefakt, das du veröffentlichst, jedes Mal richtig zusammengesetzt.
GitLab Artifact Central ist der zentrale, kontrollierte Ort für alle Pakete und Container-Images, mit denen deine Teams und Agenten arbeiten.
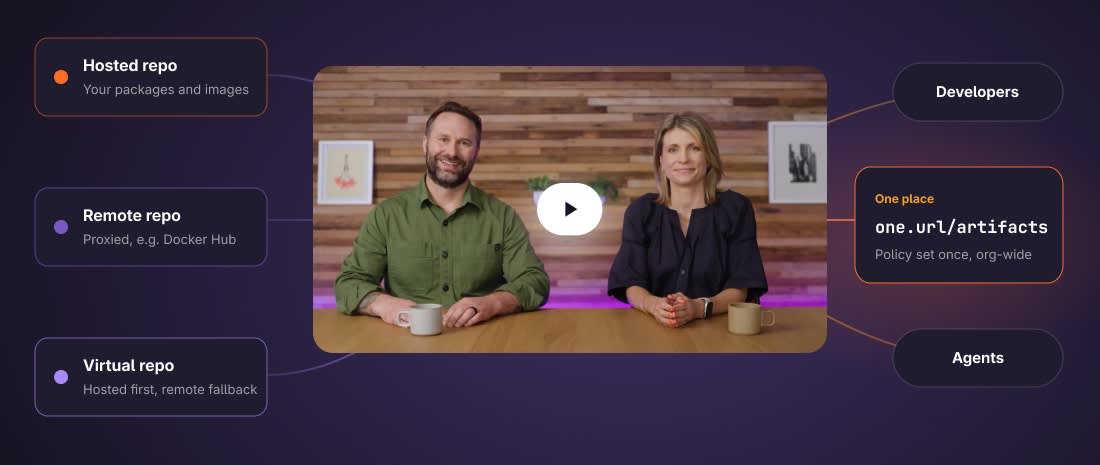
Ein Ort für alle Artefakte
Für Plattform-Teams, die Richtlinien festlegen, und für die Entwickler(innen), die darauf aufbauen.
Richtlinien einmal festlegen, überall durchsetzen
Lege Aufbewahrungsregeln, Kontingente und Zugriffsrechte einmal auf Organisationsebene fest statt in jedem einzelnen Projekt. Hosted-, Remote- und Virtual-Repositorys liegen hinter einer einzigen URL, sodass Entwickler(innen) nur eine Adresse nutzen.
Veröffentlichen, per Proxy beziehen oder beides – über einen Zugang.
Veröffentliche eigene Pakete und Images in einem Hosted-Repository. Beziehe externe Quellen wie Docker Hub per Proxy über ein Remote-Repository. Ein Virtual-Repository bündelt beides: zuerst Hosted, Remote als Fallback.
Alles automatisch zurückverfolgen.
Jedes Artefakt bringt seine Build-Provenienz mit: Pipeline, Branch, Commit und wer den Job ausgelöst hat. Veröffentlichen und Abrufen nutzen dieselbe CI/CD-Identität, auf die sich deine Pipelines bereits verlassen.
Planbare Preise.
Du zahlst für das, was du aufbewahrst: keine Gebühren pro Nutzer(in), keine Kosten für zwischengespeicherte Inhalte, kein Rätselraten über künftige Kosten. Deine Rechnung spiegelt wider, was du tatsächlich nutzt.
[ Migration ]
Schrittweise wechseln, ohne dass etwas kaputtgeht.
Binde deine bestehenden Repositorys als Remote-Repositorys hinter einem Virtual-Repository ein. Entwickler(innen) nutzen eine einzige URL, und Artefakte werden erst übernommen, wenn ein Build sie tatsächlich anfordert. Keine Massenkopie, kein Wartungsfenster. Deine bisherige Registry bleibt das führende System, bis du das Remote-Repository in ein Hosted-Repository umwandelst – nach deinem eigenen Zeitplan.
// Jetzt migrieren
// Entwickle noch heute schneller
Bereit für einen Test?
Das führt Teams zu Artifact Central. Wenn du dich hier wiedererkennst, freuen wir uns, von dir zu hören.
Betrieb in großem Maßstab: Du betreust Artefakt-Infrastruktur für viele Projekte oder Teams, nicht nur für eines.
Zentrale Formate: Maven, npm, Docker oder OCI machen den Großteil dessen aus, was du heute veröffentlichst.
Ein Wechsel steht ohnehin an: Die Verlängerung deiner Registry steht bevor, oder du prüfst bereits aktiv einen Umstieg von deinem aktuellen Tool.
Kapazität für die Einrichtung: Du kannst etwas Zeit aus dem Platform Engineering für das Onboarding einplanen.
Frühzeitigen Zugriff anfordern
Für Self-Managed-Kund(inn)en sind GitLab 19.5 oder höher sowie Cloud Native GitLab erforderlich.
Häufig gestellte Fragen
KI-Agenten rufen Pakete inzwischen in Maschinengeschwindigkeit ab und veröffentlichen sie. Die Menge an Artefakten, die du kontrollieren musst, wächst dadurch schneller, als ein Team sie manuell prüfen kann. Zudem betreiben die meisten Unternehmen mehr Registrys, als sie sinnvoll verwalten können – jede mit eigenen Logins, eigenen Audits und unerwarteten Kosten.