Agenten rasen durch die Lieferkette. Richtlinien schließen sämtliche Lücken.
Agenten rasen durch die Lieferkette. Richtlinien schließen sämtliche Lücken.
Sichere Code, Builds, Abhängigkeiten und Release-Artefakte auf einer Plattform, auf der Teams und Agenten bereits arbeiten.
Kontinuierliche Governance für deine Lieferkette
Richtlinien als Code vom Commit bis zum Release, damit die Bereitstellung trotz Agententempo unter Kontrolle bleibt.
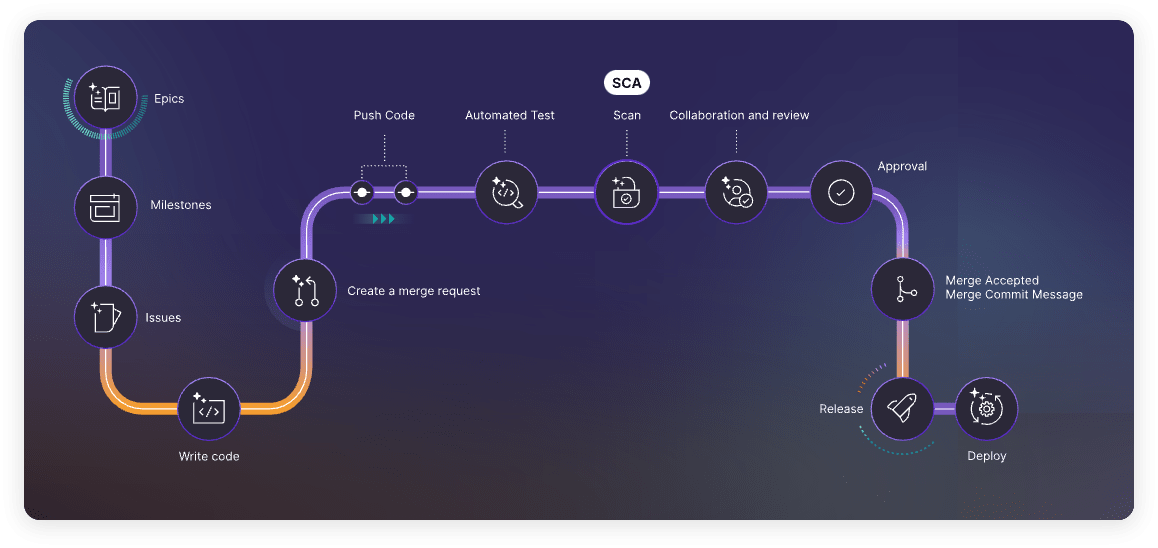
Schütze mehrere Angriffsflächen, wie Code, Builds, Abhängigkeiten und Release-Artefakte, mit Richtlinien als Code und kontinuierlicher Governance.
Diese Unternehmen vertrauen uns:



Einrichtung von Zero Trust
Identitäts- und Zugriffsmanagement ist einer der größten Angriffsvektoren in der Software-Lieferkette. Gewährleiste sicheren Zugriff durch Authentifizierung, Autorisierung und kontinuierliche Validierung aller in deiner Umgebung tätigen menschlichen und maschinellen Identitäten.
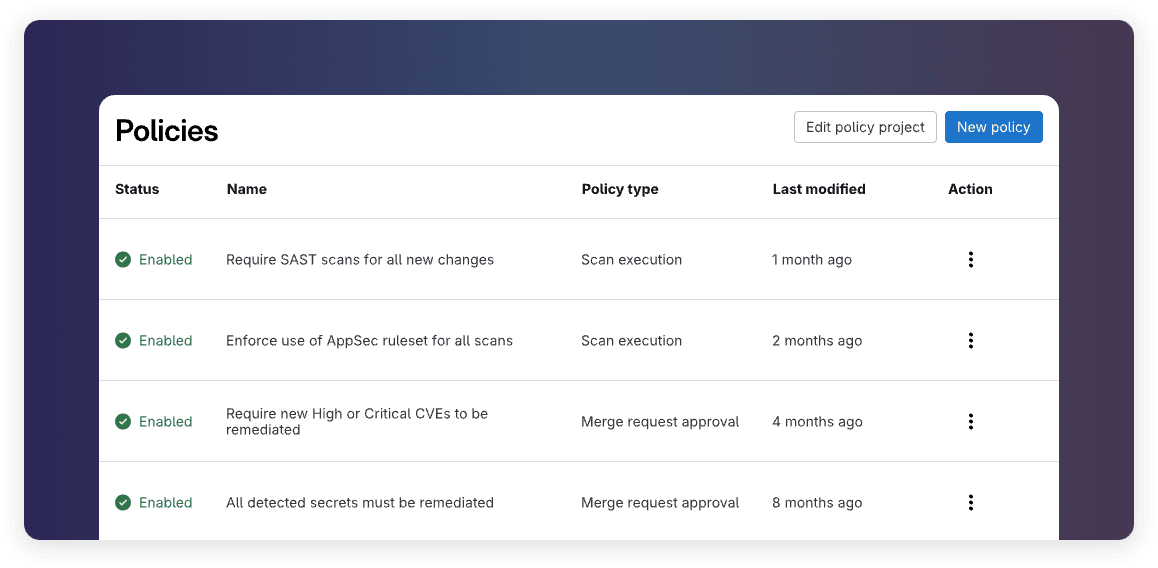
Zugriffskontrolle: Implementiere granulare Zugriffskontrollen, einschließlich Zwei-Faktor-Authentifizierung.
Token-Richtlinien: Lege Richtlinien für den Ablauf von Tokens für Zugangsdaten von Menschen und Maschinen fest.
Richtlinienmanagement: Lege Richtlinien gemäß den Unternehmensvorgaben oder behördlichen Vorschriften fest.
Audit-Nachweise: Erstelle umfassende Audit- und Governance-Berichte, um die Einhaltung der Vorschriften zu belegen.
Genehmigung durch zwei Personen: Lege mit der Genehmigung durch zwei Personen zusätzliche Leitlinien fest.
Quellcode sichern
Gewährleiste die Sicherheit und Integrität deines Quellcodes, indem du verwaltest, wer Zugriff hat und wie Änderungen geprüft und zusammengeführt werden.
Versionskontrolle: Richte Versionskontrollen, Codeverläufe und Zugriffskontrollen für deinen Quellcode ein.
Codequalität: Nutze automatisierte Codequalitätstests, um die Auswirkungen von Änderungen auf die Performance zu analysieren.
Approvalregeln: Setze Review- und Approvalregeln durch, um zu kontrollieren, was in die Produktion geht.
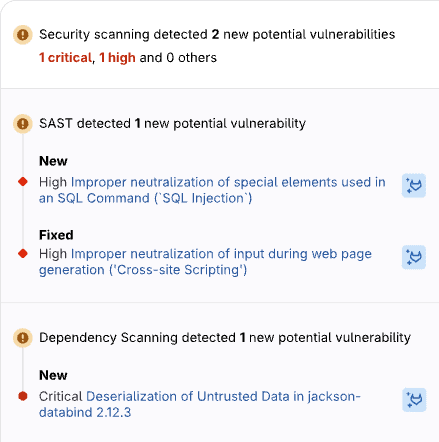
Sicherheitsscans: Führe automatisierte Sicherheitsscans durch, um Schwachstellen zu erkennen, bevor dein Code zusammengeführt wird.
Geheimniserkennung: Stelle sicher, dass Passwörter und vertrauliche Informationen nicht in deinem Quellcode enthalten sind.
Signierte Commits: Führe signierte Commits ein, um Identitätswechsel von Entwickler(inne)n zu verhindern.
Abhängigkeiten und Builds sichern
Überprüfe Open-Source-Pakete und sichere den Build, damit anfälliger oder eingeschleuster Code niemals in die ausgelieferte Version gelangt.
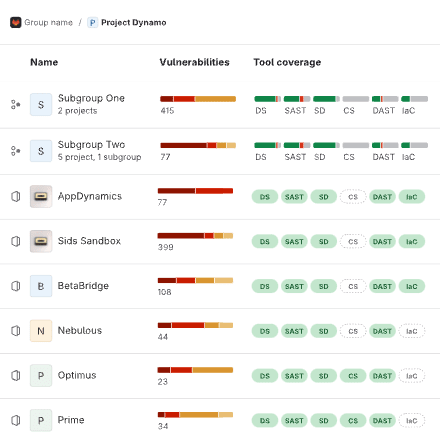
Software-Stückliste (SBOM): Erstelle automatisch eine SBOM, damit du alle Abhängigkeiten im Projekt kennst.
Analyse der Softwarezusammensetzung (SCA): Finde aufgedeckte Sicherheitslücken in abhängiger Software, bevor sie in die Produktion gelangen.
Lizenzkonformität: Scanne Lizenzen, damit die Pakete den Richtlinien deines Unternehmens entsprechen.
Isolierte Builds: Isoliere die Build-Umgebung, um unberechtigten Zugriff und die Ausführung von Schadcode zu verhindern.
Artefaktbescheinigung: Bescheinige Build-Artefakte, um nachweisen zu können, dass sie nicht manipuliert wurden.
Release-Nachweise: Sichere Nachweise für alles, was im Release enthalten ist.
Release-Artefakte sichern
Verhindere, dass Angreifer(innen) Schwachstellen im Design oder in den Konfigurationen einer Anwendung ausnutzen, um private Daten zu stehlen, unbefugten Zugriff auf Konten zu erlangen oder sich als legitime Benutzer(innen) auszugeben.
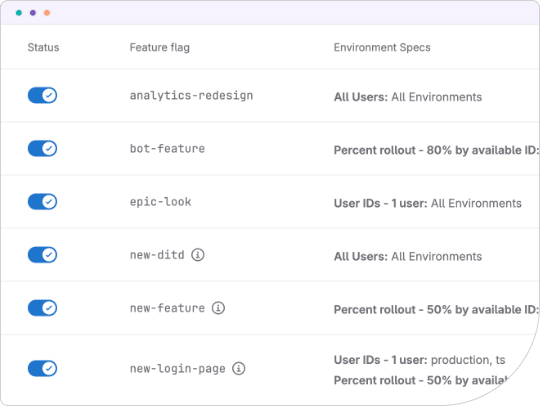
Sichere Bereitstellung: Stelle eine sichere Verbindung zu deinem Cluster her, um deine Release-Artefakte zu übermitteln.
Laufzeitprüfungen: Identifiziere vor der Bereitstellung Sicherheitslücken in laufenden Anwendungen.
API-Schutz: Stelle sicher, dass deine API-Schnittstellen deine laufende Anwendung nicht exponieren.
Von Unternehmen als vertrauenswürdig geschätzt.
Bewährte Sicherheit und Governance.
Von Unternehmen als vertrauenswürdig geschätzt.
Bewährte Sicherheit und Governance.
Slide 1 of 5

GitLab hilft uns wirklich sehr bei unserer modernen Architektur, weil es Kubernetes, Serverless und coole Sicherheitsfunktionen wie DAST und SAST unterstützt. GitLab ermöglicht uns den Aufbau einer wirklich hochmodernen Architektur.