Les agents accélèrent la chaîne d'approvisionnement, vos politiques comblent toutes les failles
Les agents accélèrent la chaîne d'approvisionnement, vos politiques comblent toutes les failles
Sécurisez le code, les builds, les dépendances et les artefacts de release sur une seule plateforme où les équipes et les agents travaillent déjà.
Gouvernance continue de la chaîne d'approvisionnement
Politique en tant que code du commit à la release, afin que la livraison au rythme des agents reste sous votre contrôle.
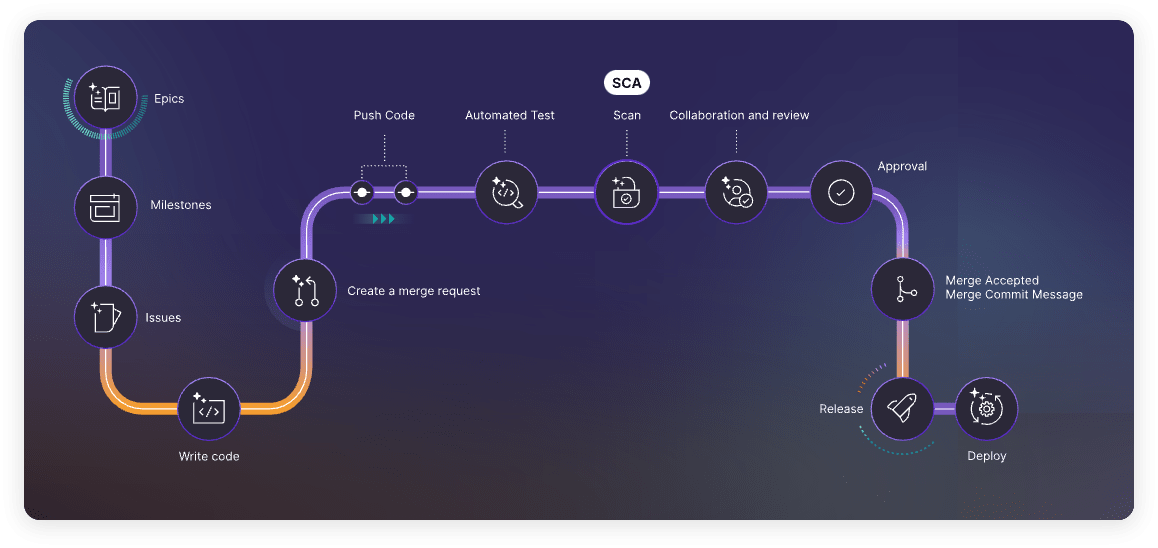
Protégez plusieurs surfaces d'attaque, notamment votre code, vos builds, vos dépendances et vos artefacts de release, avec la politique en tant que code et une gouvernance continue.
Ces entreprises nous font confiance :



Mettez en place une sécurité Zero Trust
La gestion des identités et des accès constitue l'un des plus grands vecteurs d'attaque dans la chaîne d'approvisionnement logicielle. Sécurisez les accès en authentifiant, autorisant et validant en continu toutes les identités, humaine comme machine, opérant dans votre environnement.
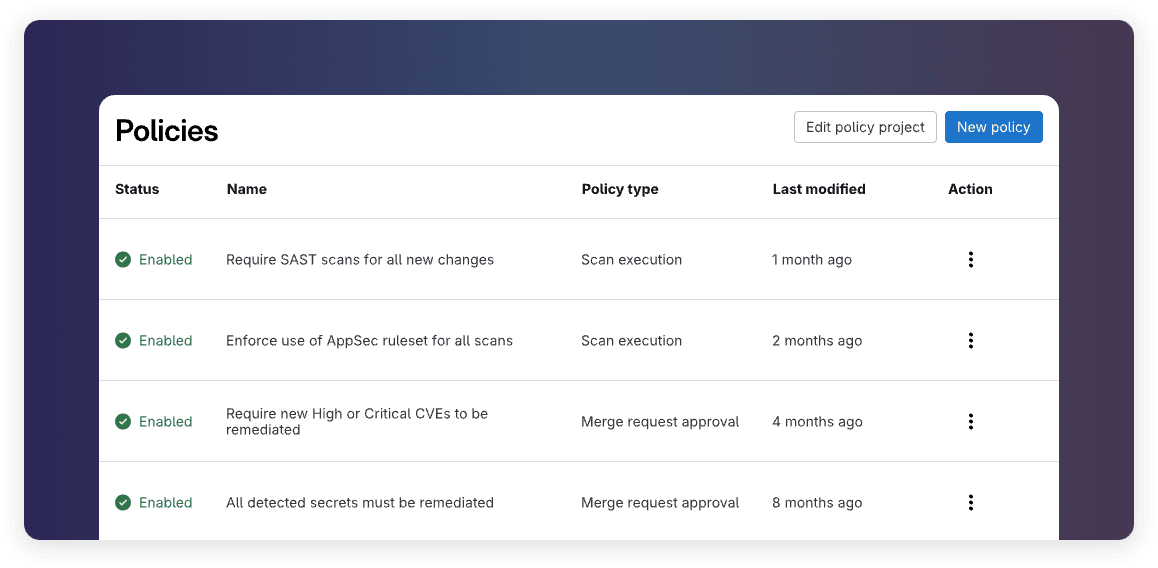
Contrôle d'accès : implémentez un contrôle d'accès granulaire incluant l'authentification à deux facteurs.
Politiques de tokens : établissez des politiques d'expiration des tokens pour les identifiants de connexion des machines et des humains.
Gestion des politiques : configurez des politiques selon les règles de l'entreprise ou les exigences réglementaires.
Preuves d'audit : générez des rapports d'audit et de gouvernance complets pour l'adhésion au framework de conformité.
Approbations par deux personnes : imposez des approbations par deux personnes à titre de garde-fou supplémentaire.
Sécurisez votre code source
Garantissez la sécurité et l'intégrité de votre code source en gérant qui y a accès et comment les modifications sont examinées et fusionnées.
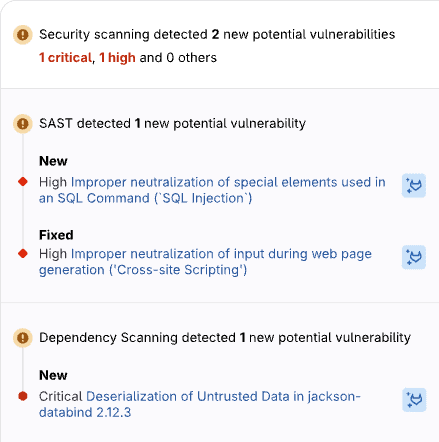
Contrôle de version : mettez en place le contrôle de version, l'historique du code et le contrôle d'accès à votre code source.
Qualité du code : utilisez des tests automatisés de qualité du code pour analyser l'impact des modifications sur les performances.
Règles d'approbation : appliquez des règles de revue et d'approbation pour contrôler ce qui passe en production.
Scans de sécurité : exécutez des scans de sécurité automatisés pour capturer les vulnérabilités avant que votre code ne soit fusionné.
Détection des secrets : assurez-vous que les mots de passe et les informations contenant des données sensibles ne figurent pas dans votre code source.
Commits signés : mettez en œuvre des commits signés pour empêcher toute usurpation de l'identité des développeurs.
Sécurisez les dépendances et les builds
Vérifiez les paquets open source et verrouillez le build afin de ne jamais livrer du code vulnérable ou injecté.
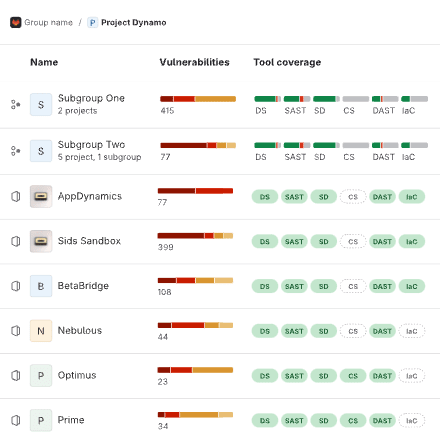
Nomenclature logicielle : générez automatiquement une nomenclature logicielle (SBOM) afin de connaître toutes les dépendances du projet.
Analyse de la composition logicielle : retrouvez les vulnérabilités détectées dans les logiciels dépendants avant qu'elles n'atteignent l'environnement de production.
Conformité des licences logicielles : analysez les licences afin que les paquets restent conformes aux politiques de votre entreprise.
Isolation des builds : isolez l'environnement de build pour bloquer les accès non autorisés et l'exécution de code malveillant.
Attestation des artefacts : attestez les artefacts de build pour pouvoir prouver qu'ils n'ont pas été falsifiés.
Preuve de release: capturez des preuves de tout ce qui est inclus dans la release.
Sécurisez les artefacts de release
Empêchez les attaquants d'exploiter les faiblesses dans la conception ou les configurations d'une application pour voler des données privées, obtenir un accès non autorisé aux comptes ou usurper l'identité d'utilisateurs légitimes.
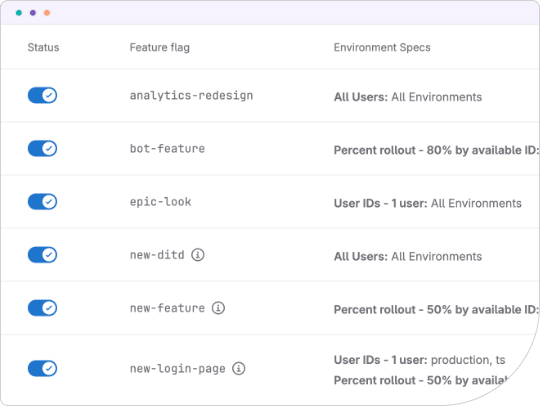
Livraison sécurisée : établissez une connexion sécurisée avec votre cluster pour livrer vos artefacts de release.
Vérifications dans l'environnement d'exécution : identifiez les failles de sécurité dans les applications en cours d'exécution avant le déploiement.
Protection des API : assurez-vous que vos API n'exposent pas votre application en cours d'exécution.
Plébiscitée par les entreprises.
Éprouvée en matière de sécurité et de gouvernance.
Plébiscitée par les entreprises.
Éprouvée en matière de sécurité et de gouvernance.
Slide 1 of 5

La plateforme GitLab est vraiment utile dans notre architecture très moderne, car elle prend en charge Kubernetes, les environnements sans serveur et des fonctionnalités de sécurité intéressantes comme le test dynamique de sécurité des applications (DAST) et le test statique de sécurité des applications (SAST). GitLab nous permet d'avoir une architecture vraiment à la pointe de la technologie.