CI/CD
Accélérez la livraison CI/CD avec une gouvernance intégrée
Effectuez des builds, testez, empaquetez et déployez sur une seule plateforme pour avancer plus vite sans perdre le contrôle.
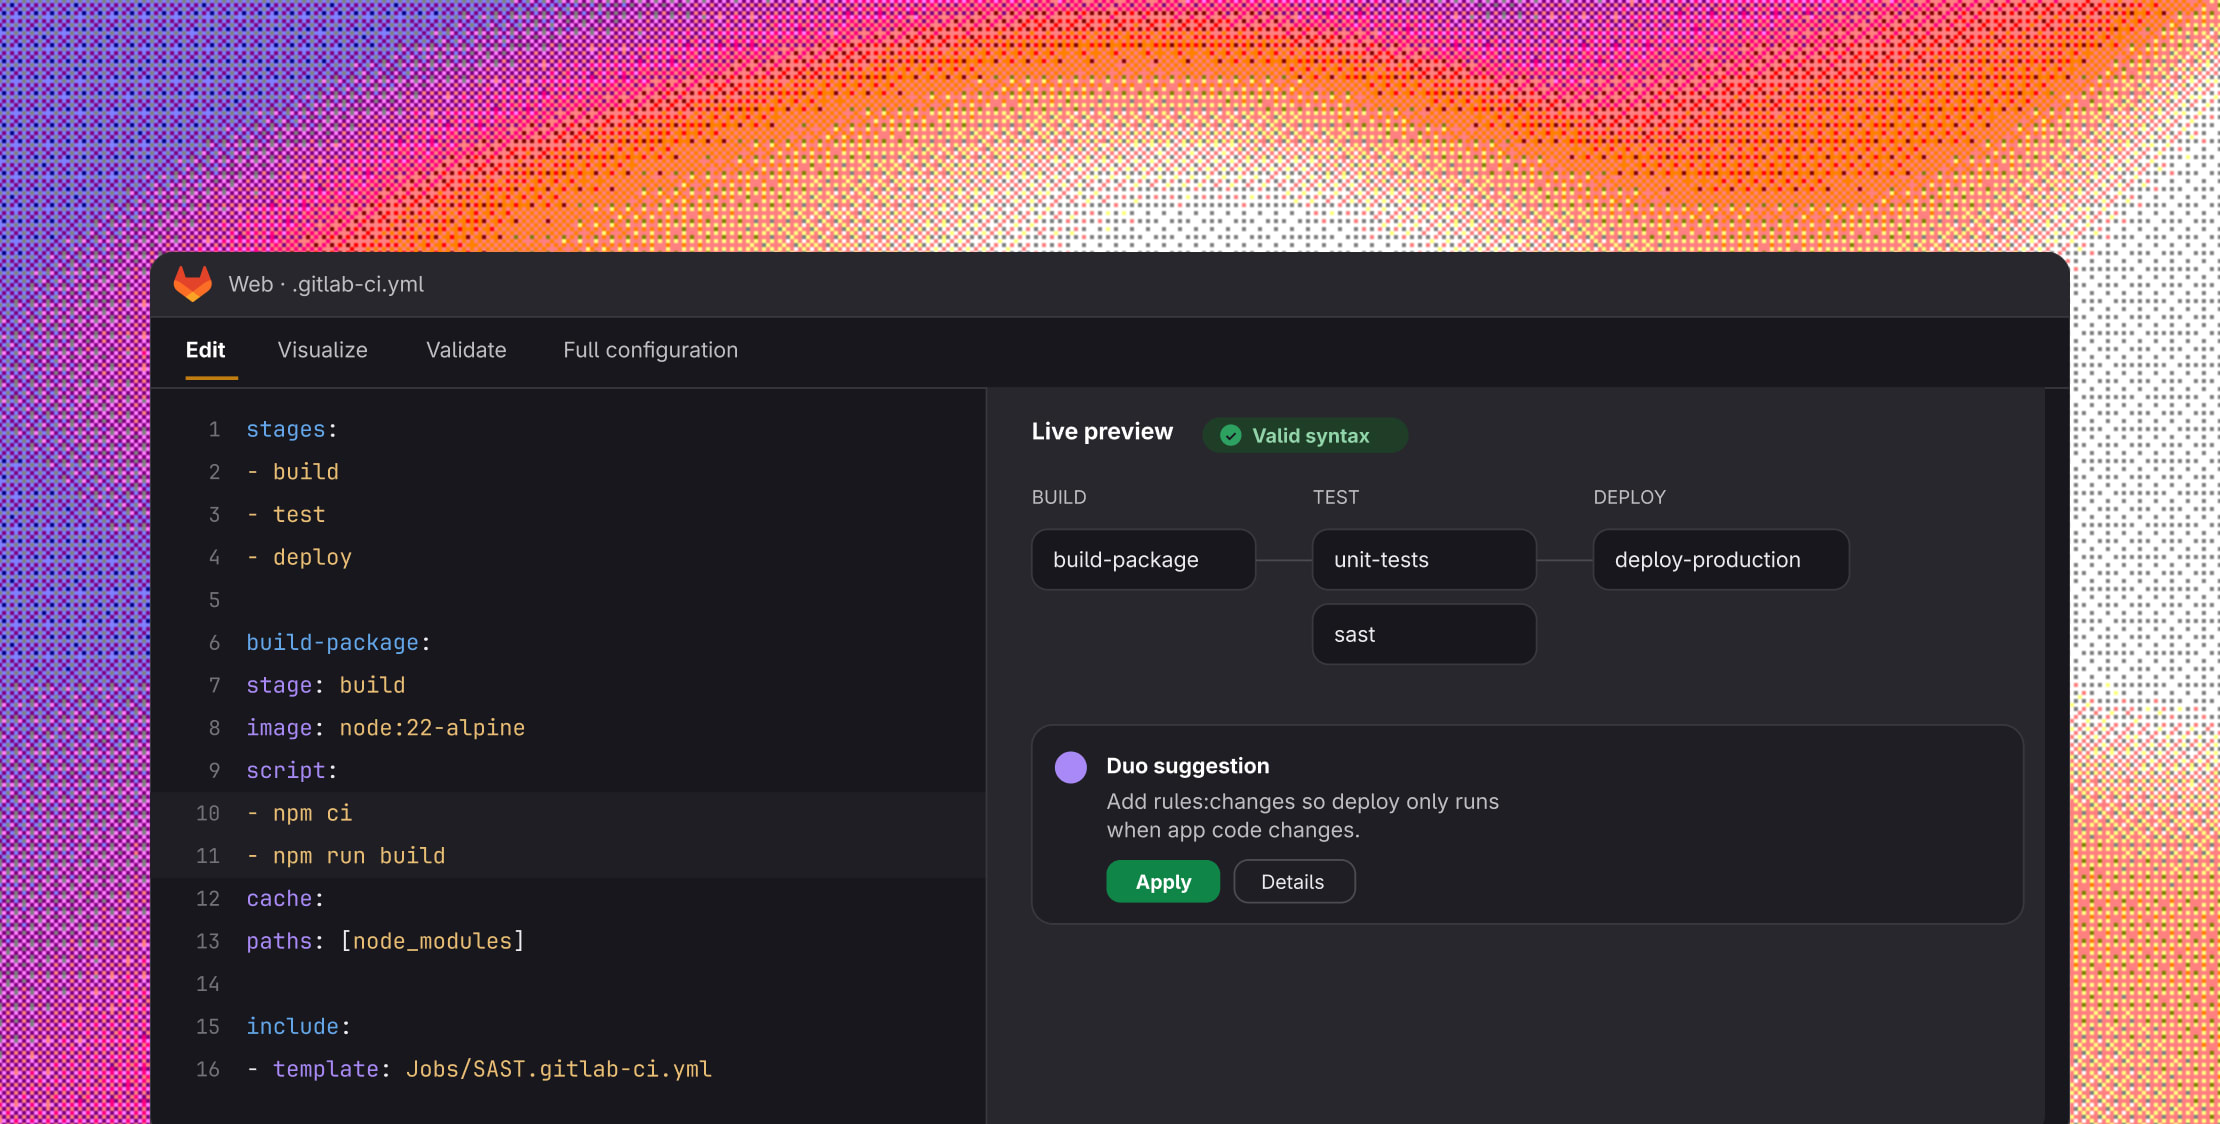
Votre pipeline n'a pas été conçu pour un trafic aussi important
Les pipelines conçus pour des commits à un rythme humain commencent à flancher lorsque les agents effectuent des pushs du code à la vitesse machine.
La programmation est devenue plus rapide avec l'IA. Si les builds, les tests et les déploiements ne suivent pas le rythme, cet avantage se retrouve bloqué au stade du commit, sans jamais se répercuter sur la livraison. Automatisez les builds, les tests, l'empaquetage et le déploiement du commit à l'environnement de production afin de conserver les gains de rapidité acquis dans l'IDE jusqu'à la ligne d'arrivée.
En savoir plusNe laissez pas votre pipeline vous ralentir
Une configuration copiée-collée, une branche principale toujours instable, des pipelines trop lents pour fournir un retour rapide : rien de tout cela n'est inévitable, ni le prix à payer pour la croissance.
Commencer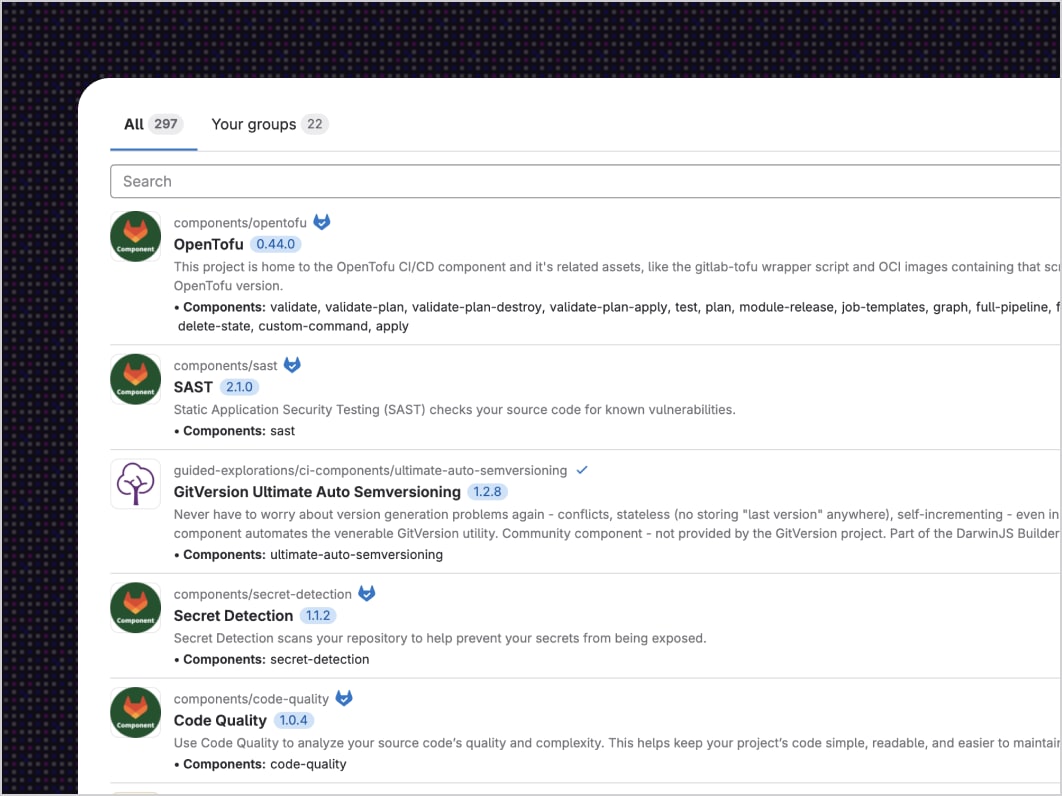
Faites évoluer vos pipelines CI/CD avec :
Catalogue CI/CD : fini le copier-coller de la même configuration de pipeline dans chaque nouveau projet. Publiez une seule fois des composants versionnés et réutilisables.
Analyse des composants : découvrez comment vos composants CI/CD partagés sont adoptés et quels projets exécutent des versions obsolètes.
Merge trains : arrêtez de surveiller une branche principale en échec en raison d'une succession de conflits de merge.
Pipelines parent-enfant + exécution DAG : divisez les pipelines de plus en plus volumineux en sous-pipelines indépendants afin de lancer des tests dès qu'une dépendance est terminée.
Pipelines inter-projets : détectez avant la livraison un changement frontend qui fait échouer le backend.
Runners hébergés : exécutez des jobs CI/CD sans avoir à provisionner ou à maintenir votre propre infrastructure.
Fini la découverte de problèmes de sécurité après la livraison
Détectez les vulnérabilités et générez des preuves de conformité pendant que le code est encore dans le pipeline et non lorsqu'il faut agir dans l'urgence.
Découvrir la sécurité et la conformité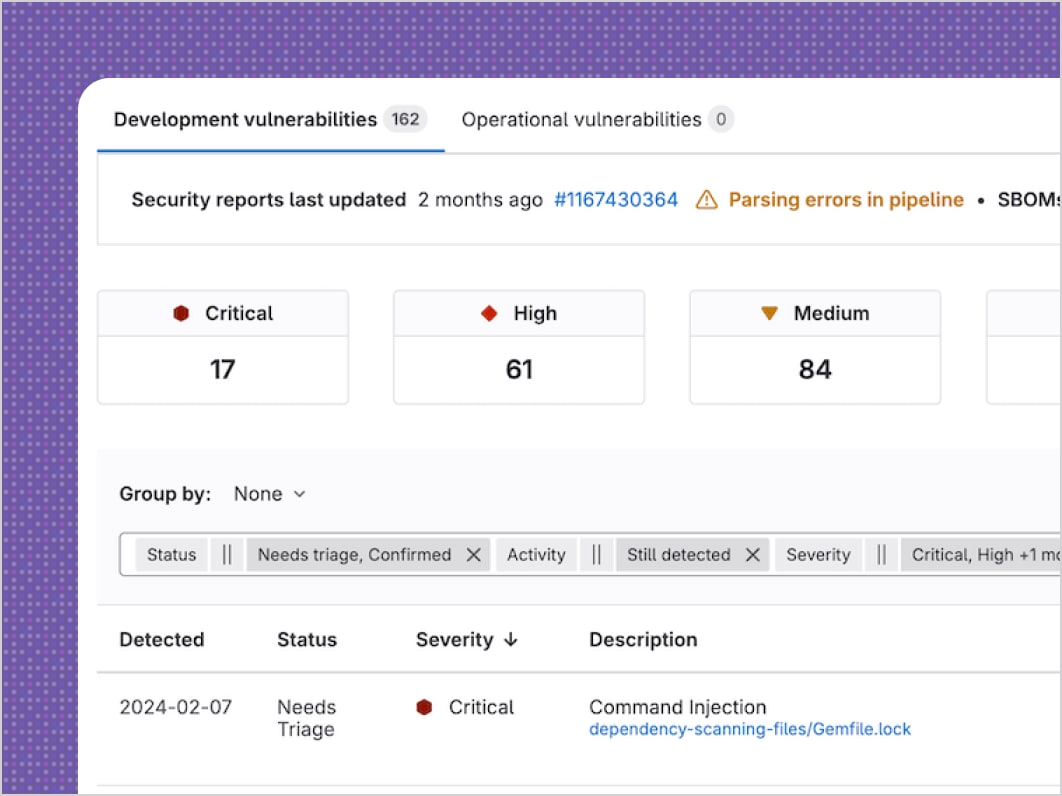
Intégrez la sécurité et la gouvernance à votre pipeline avec :
Analyse continue des vulnérabilités : fini les vulnérabilités inopinées dans une dépendance que vous n'avez pas touchée depuis des mois.
SAST : détectez les vulnérabilités dans votre propre code avant le déploiement, au lieu qu'un client ou qu'un auditeur les découvre avant vous.
Intrants de pipelines : bloquez par défaut l'injection de variables au lieu de laisser la personnalisation du pipeline ouverte à toute personne ayant un accès au déclencheur.
Pipelines de conformité : plus besoin de choisir entre rapidité et conformité. Les politiques appliquées sous forme de code s'exécutent au même rythme que votre pipeline.
Déployez en toute sérénité
Lancez vos logiciels en toute confiance et de manière cohérente grâce à des outils de livraison de niveau entreprise.
Découvrir le déploiement de niveau entreprise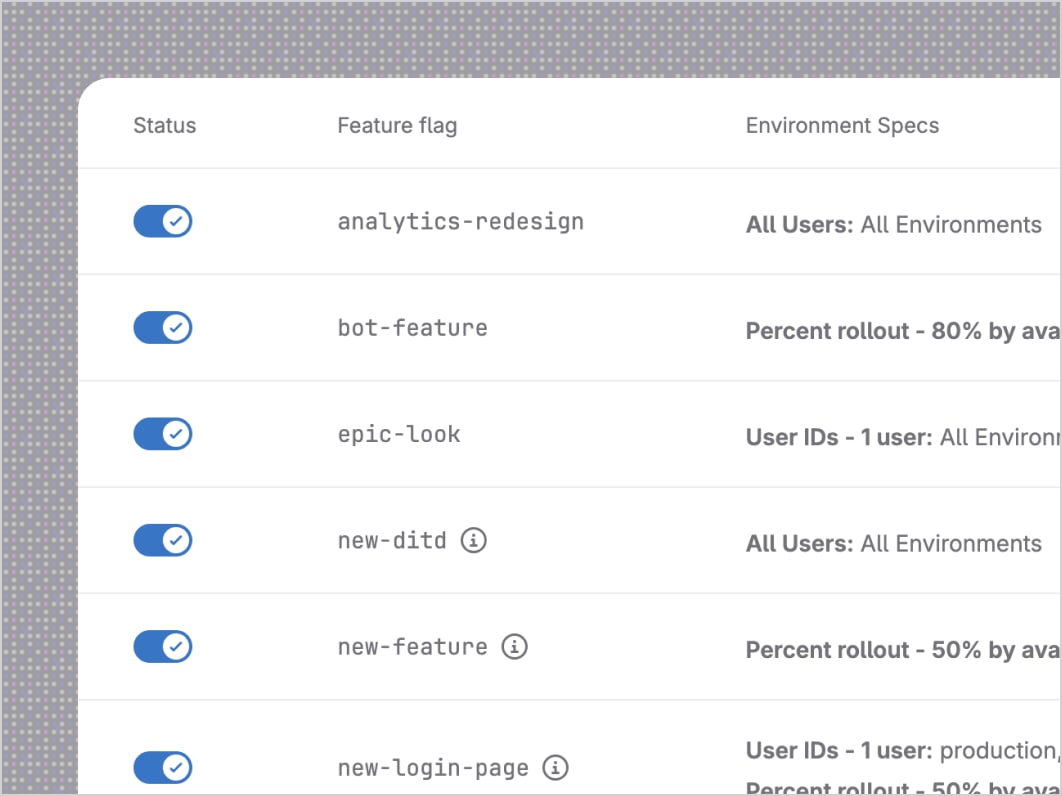
Publiez vos logiciels avec :
Livraison progressive : testez le code en production avec une petite partie de votre base d'utilisateurs.
Déploiements canari : détectez les problèmes tant que leur rayon d'impact est limité, et non une fois qu'ils ont atteint tous les utilisateurs.
Flexibilité de déploiement : déployez sur des machines virtuelles, des clusters Kubernetes ou via FaaS depuis plusieurs fournisseurs cloud, sans revoir l'architecture de votre pipeline pour chaque cible.
Ne passez plus une semaine à auditer ce qui fonctionne déjà
Une fois qu'un composant ou un template de pipeline a été livré, il est facile de perdre de vue où il s'exécute, dans quelle version et s'il se dégrade en arrière-plan. Jusqu'au jour où un incident se produit et où vous devez auditer chaque dépôt pour en trouver l'origine.
Découvrir GitLab DuoGagnez en visibilité sur vos pipelines :
Vue d'ensemble de l'adoption dans Component Analytics : priorisez la maintenance et justifiez les investissements en identifiant les composants largement adoptés et ceux qui sont abandonnés. En savoir plus.
Vue détaillée de l'utilisation des composants dans Component Analytics : identifiez et corrigez instantanément les versions de composants obsolètes au lieu de passer une semaine à les auditer manuellement. En savoir plus.
Passez moins de temps à surveiller les pipelines et plus de temps à livrer
Réduisez davantage la charge à l'aide d'une IA qui comprend l'intégralité de votre cycle de développement logiciel.
Découvrir GitLab DuoDépannez et automatisez votre pipeline :
Explications des vulnérabilités de sécurité : obtenez une explication, le chemin d'exploit et la correction sur une seule plateforme.
Analyse des causes profondes : laissez l'IA identifier la raison de l'échec d'un pipeline. Aucune consultation du log n'est requise.
Agent CI Expert : générez des pipelines qui respectent les normes de votre entreprise dès le début.
Slide 1 of 4
En passant à GitLab et en automatisant le déploiement, les équipes de développement sont passées de livraisons mensuelles ou hebdomadaires à une ou plusieurs livraisons quotidiennes.
80 %
de réduction du temps de build des pipelines CI
90 %
de réduction du temps consacré à la maintenance du système
80 %
de réduction du temps de build des pipelines CI
90 %
de réduction du temps consacré à la maintenance du système
Blog
Cinq façons dont la logique du pipeline GitLab résout de vrais problèmes d'ingénierie
Monorepos, microservices, déploiements multi-environnements et casse-têtes de gouvernance : des problèmes résolus grâce à des modèles combinables.
Blog
Suivez l'utilisation des composants CI dans votre organisation
Vérifiez si vos normes partagées en matière de pipeline sont réellement respectées, sans approximation.
Vidéo
Comment Indeed a transformé sa plateforme CI avec GitLab
Découvrez comment le site d'emploi n°1 mondial a migré des milliers de projets vers GitLab CI et a augmenté la productivité tout en réduisant les coûts.
Créez plus rapidement dès aujourd'hui
Prenez en main l'avenir