CI/CD
Acelere a entrega de CI/CD com governança integrada
Crie, teste, publique pacotes e implante em uma única plataforma para poder agir com rapidez sem perder o controle.
Seu sistema não foi criado para ter tanto tráfego.
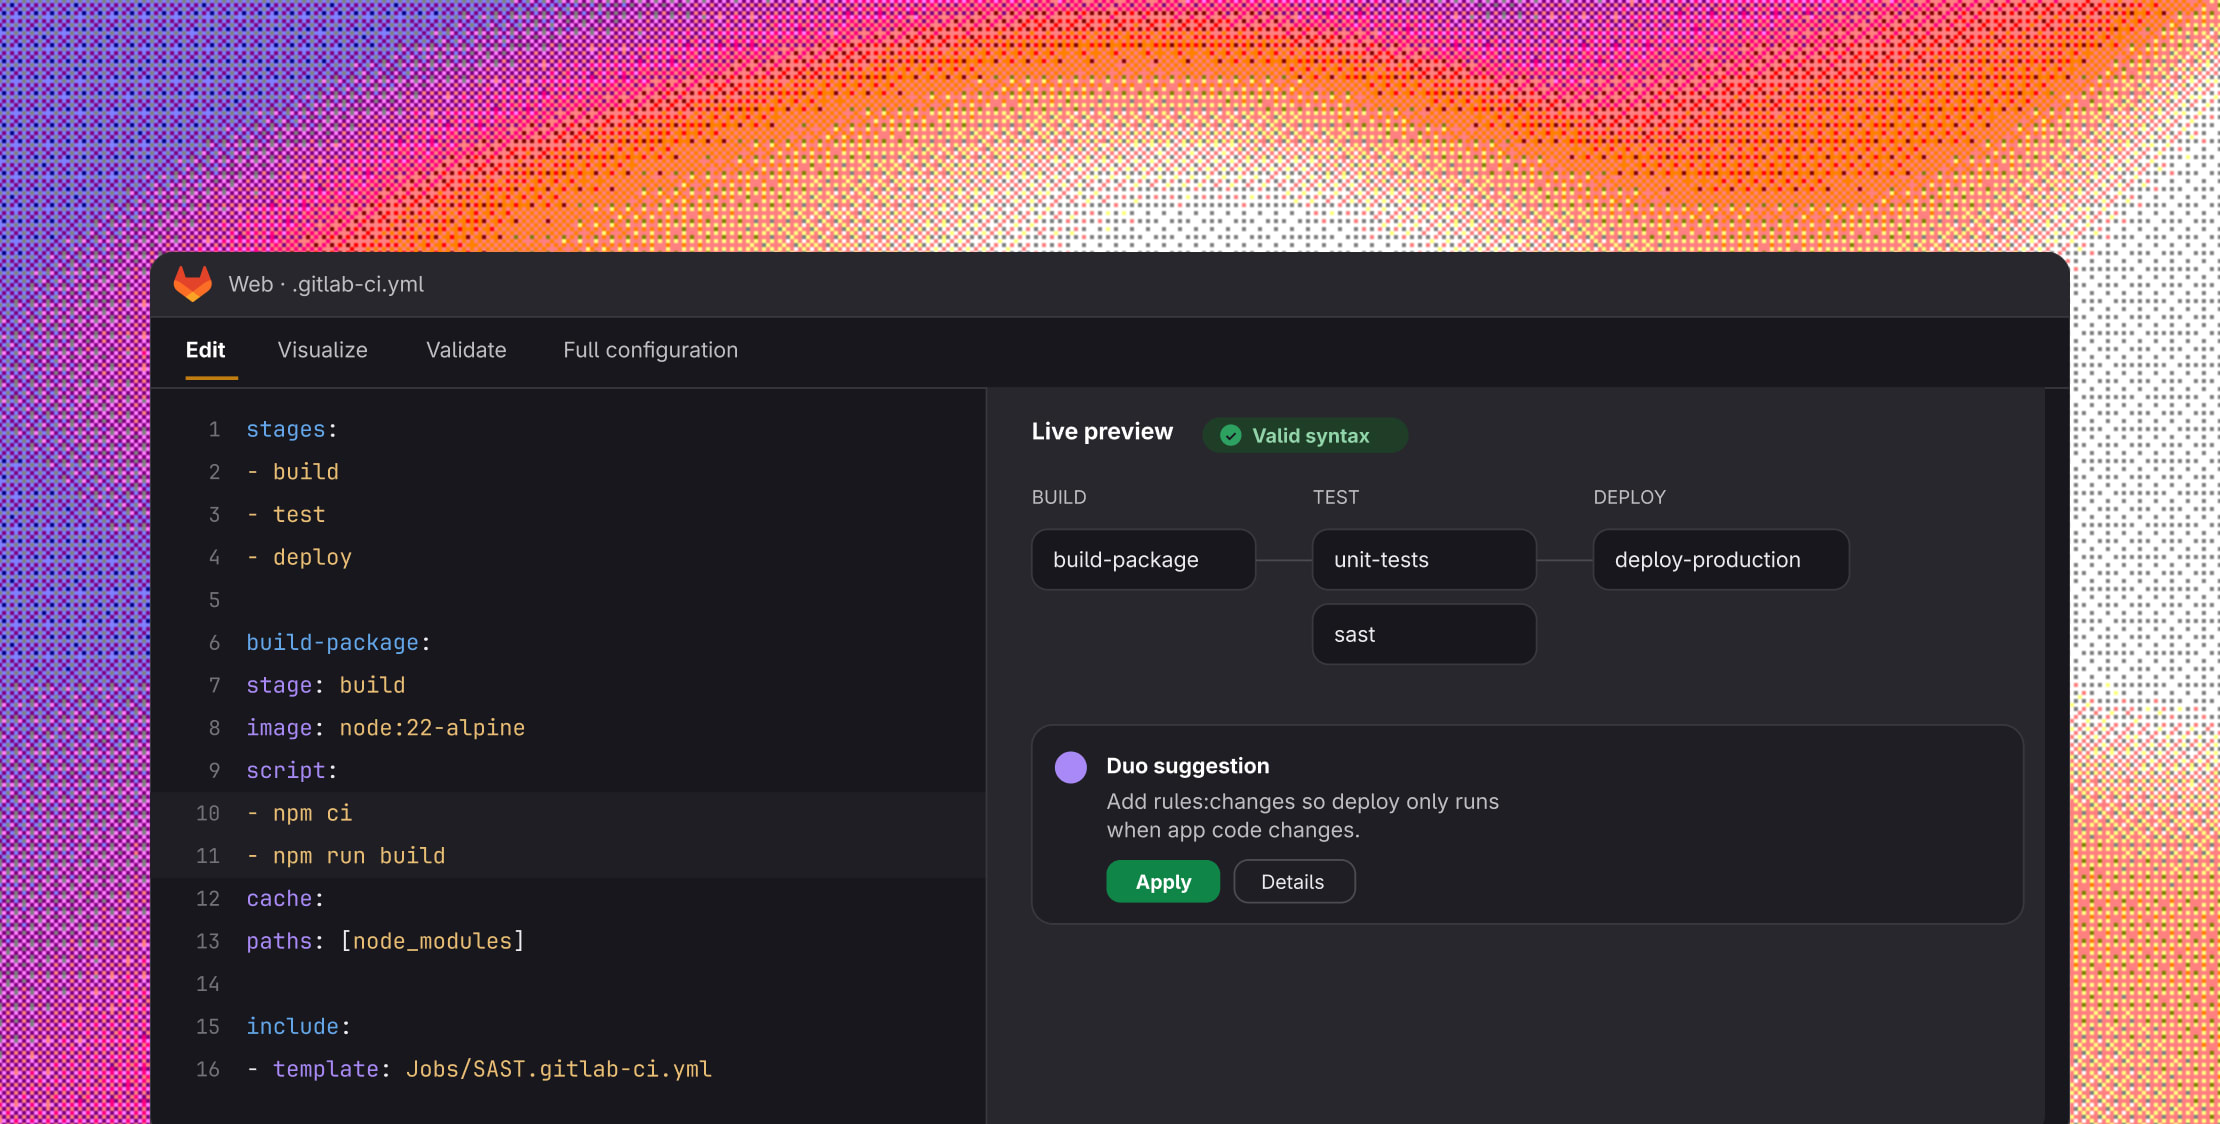
Os pipelines criados para commits em ritmo humano começam a apresentar problemas quando os agentes enviam código na velocidade da máquina.
A programação ficou mais rápida com a IA. Se a compilação, os testes e o deployment não acelerarem também, esse ganho ficará estagnado no commit e não será entregue. Automatize a compilação, os testes, o empacotamento e o deployment, desde o commit até a produção, para que a velocidade obtida no IDE seja mantida em toda a implementação.
Saiba maisNão deixe que seu pipeline impeça o seu avanço
Configurações copiadas e coladas, uma branch principal que nunca é estável, pipelines lentos demais para fornecer feedback rápido: nada disso é inevitável ou custo do crescimento.
Saiba como começar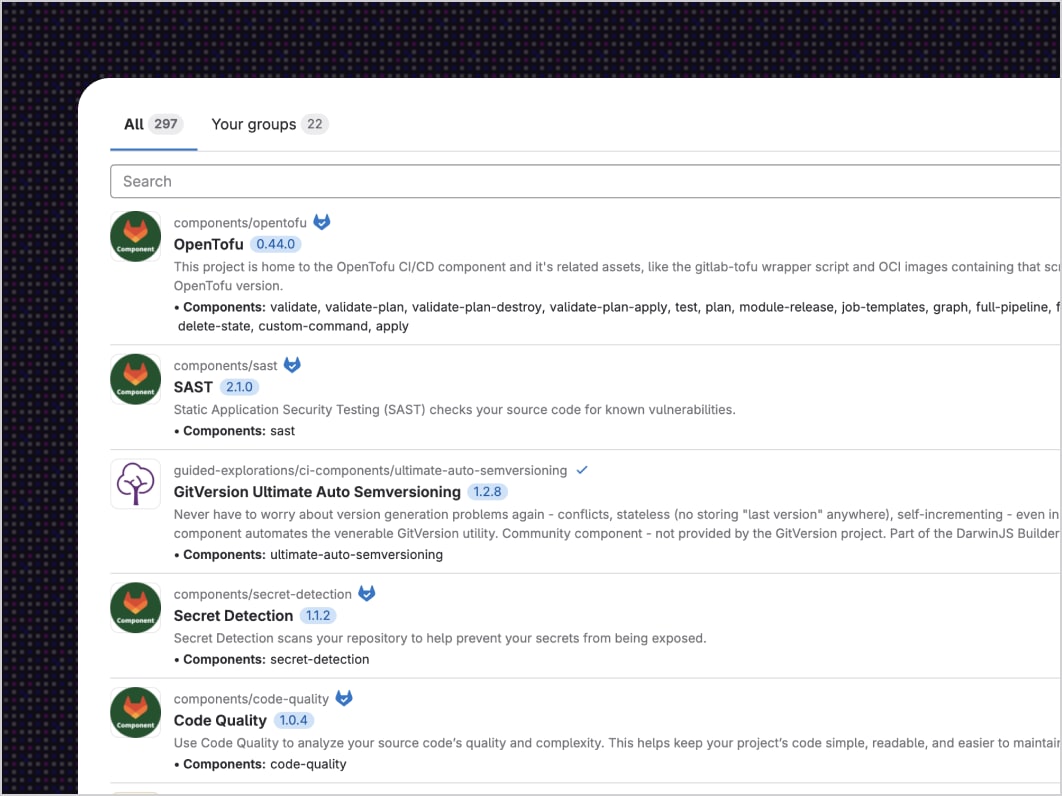
Escale seus pipelines de CI/CD com:
Catálogo de CI/CD: chega de copiar e colar a mesma configuração de pipeline em cada novo projeto. Publique uma única vez componentes reutilizáveis e versionados.
Análise de componentes: veja como seus componentes compartilhados de CI/CD estão sendo adotados e quais projetos estão executando versões desatualizadas.
Merge Trains: pare de cuidar de uma branch principal vermelho causado por merges conflitantes que foram executados consecutivamente.
Pipelines primários-secundários + execução de DAG: divida os pipelines em crescimento em pipelines secundários independentes para que os testes comecem assim que uma dependência for concluída.
Pipelines entre projetos: identifique uma alteração no front-end capaz de afetar o back-end antes da entrega.
Runners hospedados: execute jobs de CI/CD sem precisar provisionar ou manter sua própria infraestrutura.
Pare de descobrir problemas de segurança após a entrega dos produtos
Detecte vulnerabilidades e gere evidências de conformidade enquanto o código ainda está no pipeline, não quando já é uma simulação de emergência.
Saiba mais sobre segurança e conformidade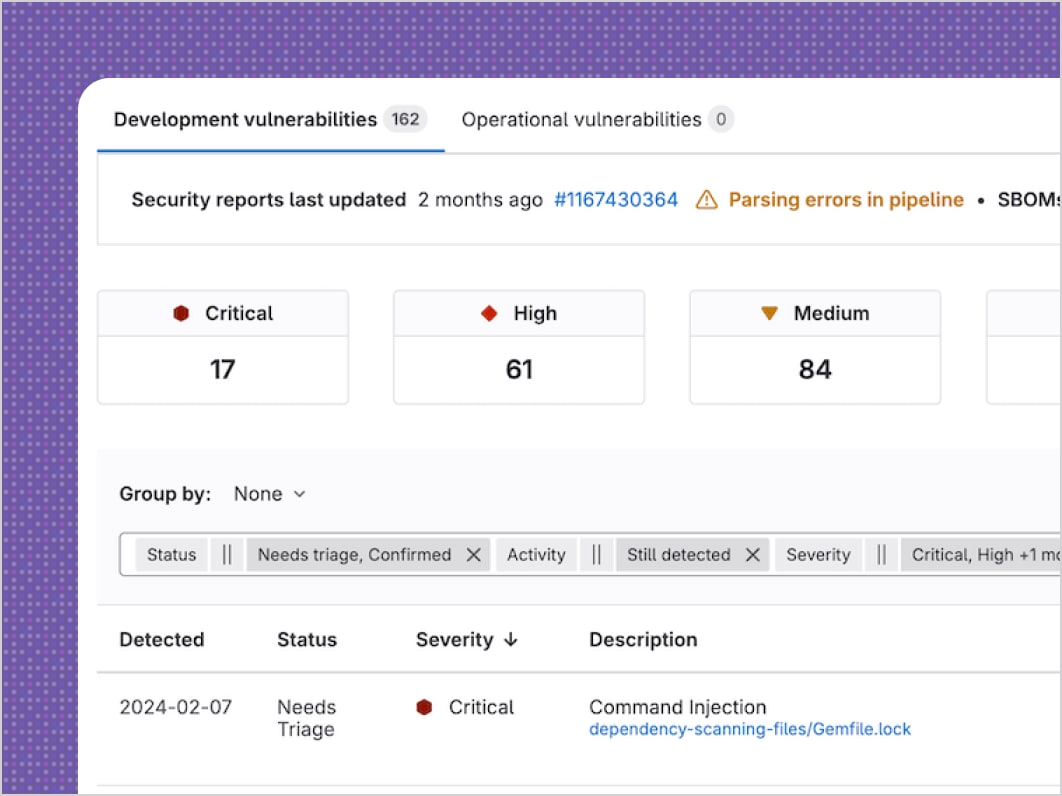
Integre segurança e governança ao seu pipeline com:
Análise contínua de vulnerabilidades: chega de vulnerabilidades inesperadas em uma dependência que você não modifica há meses.
SAST: detecte vulnerabilidades no seu próprio código antes do deployment, não depois que forem encontradas por um cliente ou auditor.
Entradas do pipeline: bloqueie a injeção de variáveis por padrão, em vez de deixar a personalização do pipeline aberta para qualquer pessoa com acesso ao acionador.
Pipelines de conformidade: elimine o dilema entre velocidade e conformidade. A política é aplicada conforme o código é executado na mesma velocidade do seu pipeline.
Deployment sem medo
Publique o seu software com confiança e consistência usando ferramentas de distribuição de nível empresarial.
Saiba mais sobre deployment de nível empresarial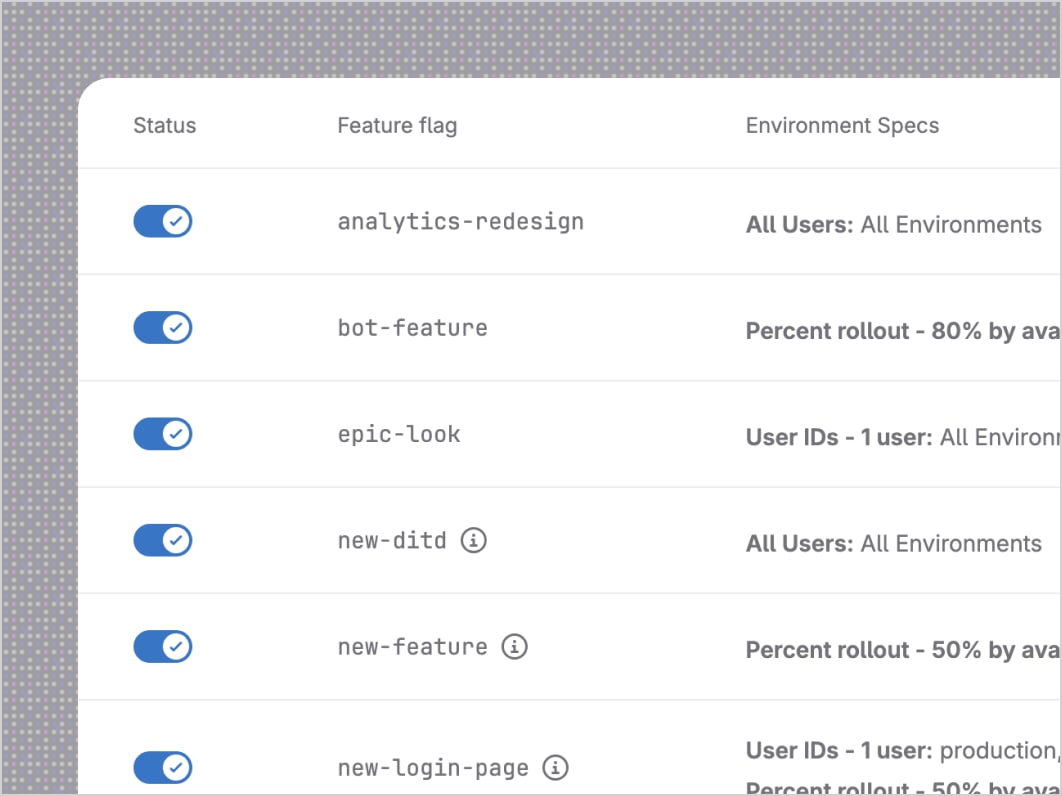
Lance seu software com:
Entrega progressiva: faça testes no ambiente de produção com uma pequena parcela da sua base de usuários primeiro.
Implantações canário: detecte problemas enquanto o impacto ainda é pequeno, e não depois que eles já atingiram todos os usuários.
Flexibilidade de implantação: implante em máquinas virtuais, clusters Kubernetes ou FaaS de vários provedores de nuvem, sem precisar reestruturar seu pipeline para cada destino.
Não passe uma semana auditando o que realmente está em execução
Depois que um componente ou modelo de pipeline é publicado, é fácil perder de vista onde ele está sendo executado, qual versão está em uso e se ele está piorando sem que ninguém perceba. Até que algo quebre e você precise auditar repositório por repositório para descobrir.
Saiba mais sobre o GitLab DuoTenha visibilidade dos seus pipelines com:
Visão geral de adoção no Component Analytics: priorize a manutenção e justifique investimentos ao ver quais componentes são amplamente adotados e quais foram abandonados. Saiba mais.
Visão detalhada do uso de componentes no Component Analytics: encontre e corrija na hora as versões desatualizadas dos componentes, em vez de passar uma semana auditando manualmente. Saiba mais.
Passe menos tempo vigiando pipelines e mais tempo entregando
Delegue mais tarefas com IA que entende todo o ciclo de vida do seu software.
Saiba sobre o GitLab DuoSolucione problemas e automatize seu pipeline com:
Explicações de vulnerabilidades de segurança: encontre a explicação, o caminho do exploit e a correção em um só lugar.
Análise da causa raiz: deixe a IA identificar por que um pipeline falhou. Sem análise de logs.
CI Expert Agent: gere pipelines que sigam os padrões da sua empresa desde o início.
Slide 1 of 4
Ao mudar para o GitLab e automatizar o deployment, as equipes substituíram as entregas mensais ou semanais por entregas diárias ou múltiplas.
80%
mais rapidez nas criações de pipeline CI
90%
menos tempo gasto na manutenção do sistema
80%
mais rapidez nas criações de pipeline CI
90%
menos tempo gasto na manutenção do sistema
Blog
A lógica de pipeline do GitLab resolve problemas reais de engenharia de 5 maneiras
Monorepos, microsserviços, deployments em múltiplos ambientes e dores de cabeça com governança — resolvidos com padrões que se compõem.
Blog
Rastreie o uso de componentes de CI na sua empresa
Veja se os padrões de compartilhamento de pipeline estão sendo realmente seguidos, sem precisar ficar adivinhando.
Vídeo
Como o Indeed transformou sua plataforma de CI com o GitLab
Veja como o site de empregos nº 1 do mundo migrou milhares de projetos para o GitLab CI, aumentando a produtividade e reduzindo custos no processo.
Comece a criar mais rápido hoje
Assuma o controle dos próximos passos