CI/CD
Acelera la entrega de CI/CD con gobernanza integrada
Crea, prueba, empaqueta e implementa en una sola plataforma para avanzar rápidamente sin perder el control.
Tu pipeline no fue diseñado para soportar este volumen de tráfico.
Los pipelines diseñados para confirmaciones de código a ritmo humano empiezan a fallar cuando los agentes envían código a velocidad de máquina.
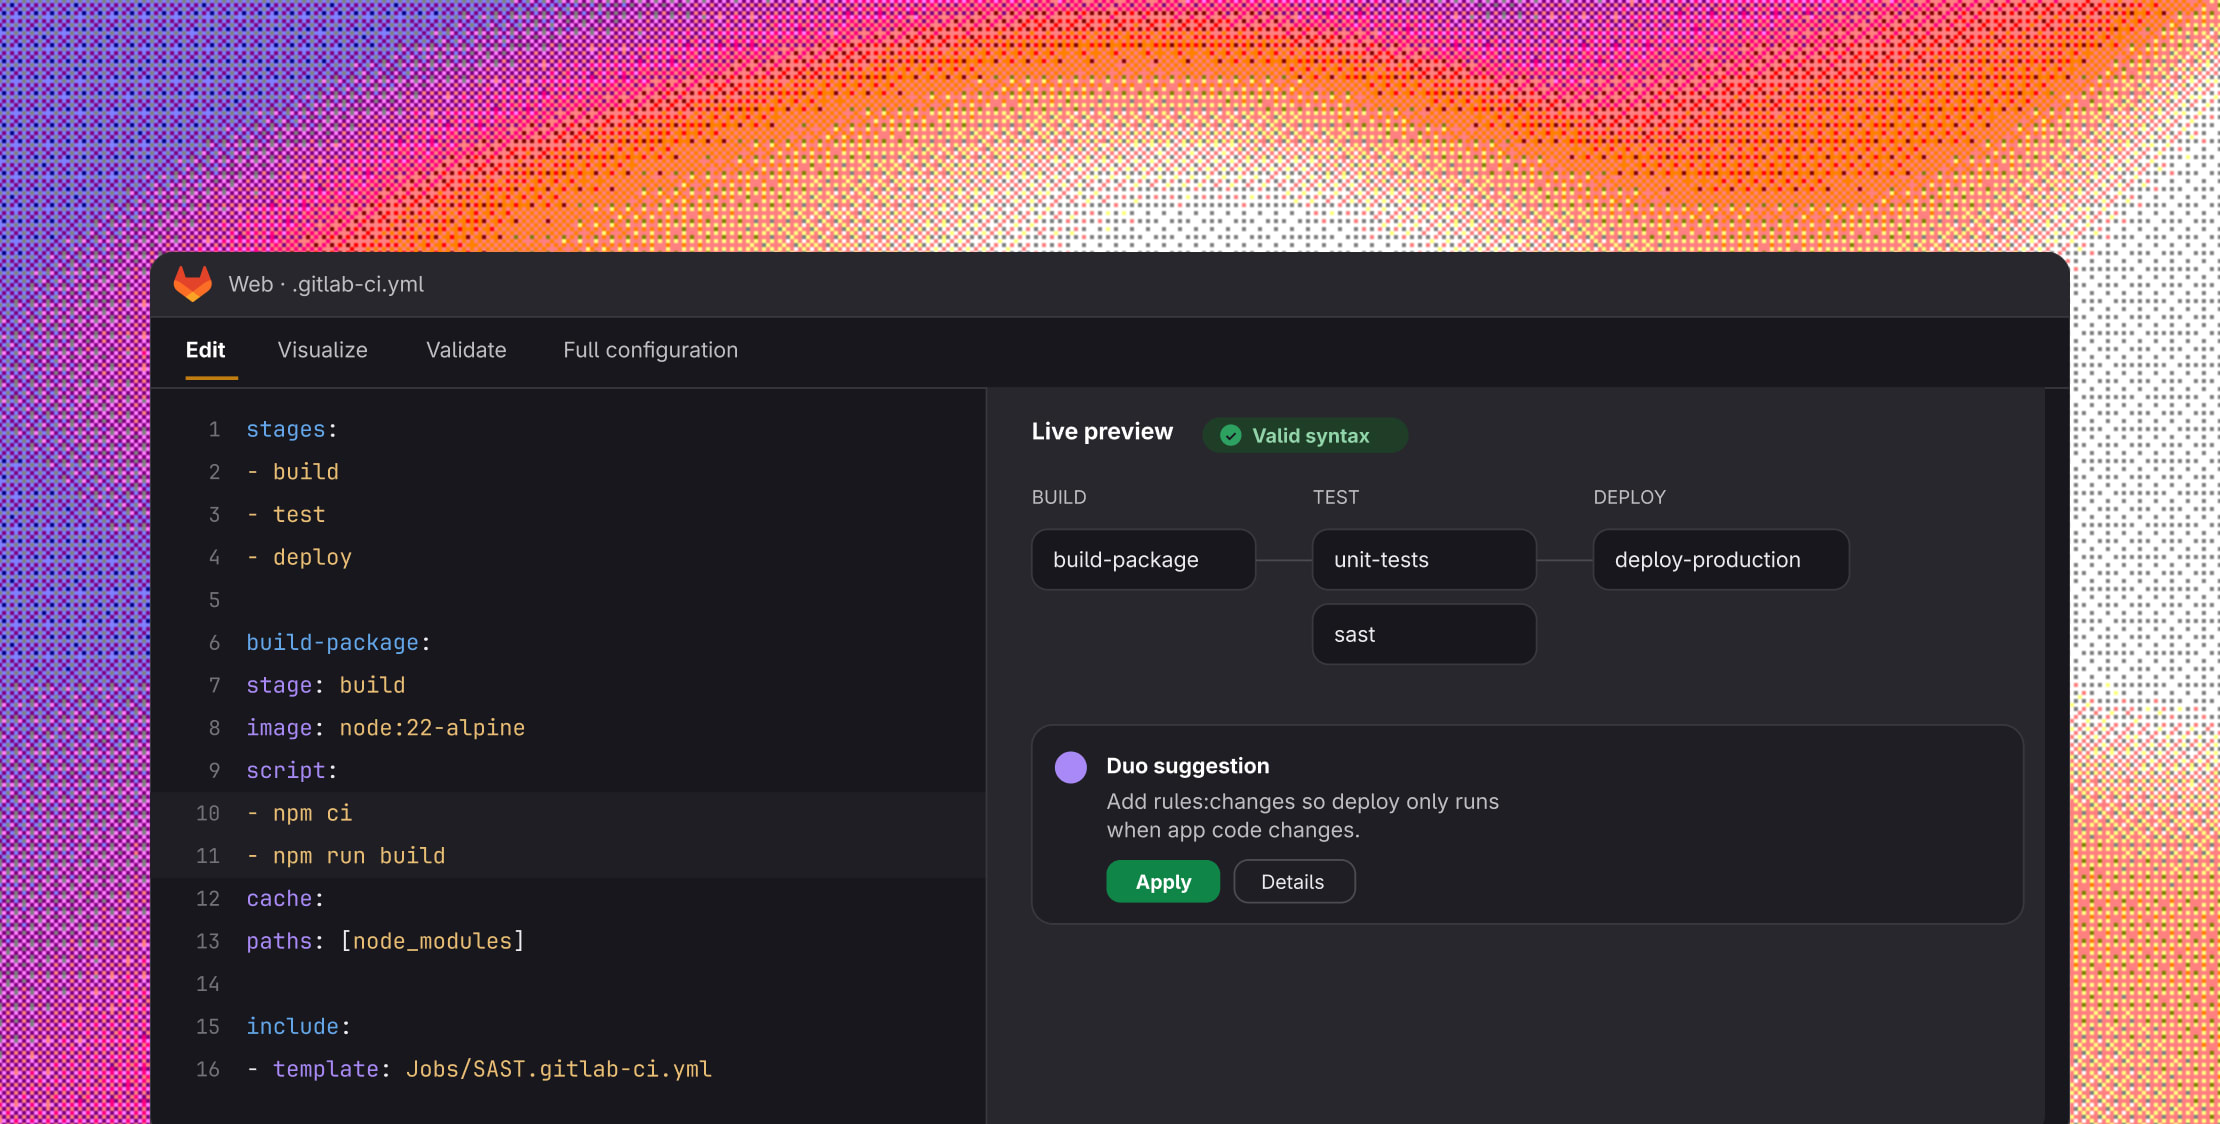
La programación se aceleró con la IA. Si la compilación, las pruebas y la implementación no se aceleran al mismo ritmo, esa ganancia se queda en la confirmación y nunca se entrega. Automatiza la compilación, las pruebas, el empaquetado y la implementación desde la confirmación hasta producción, para que la velocidad que ganaste en el IDE llegue a la meta.
Más informaciónNo dejes que tu pipeline te frene.
Configuraciones copiadas y pegadas, una rama principal que nunca es estable y pipelines demasiado lentos para ofrecer comentarios rápidos: nada de eso es inevitable ni tiene por qué ser el costo de crecer.
Descubre cómo comenzar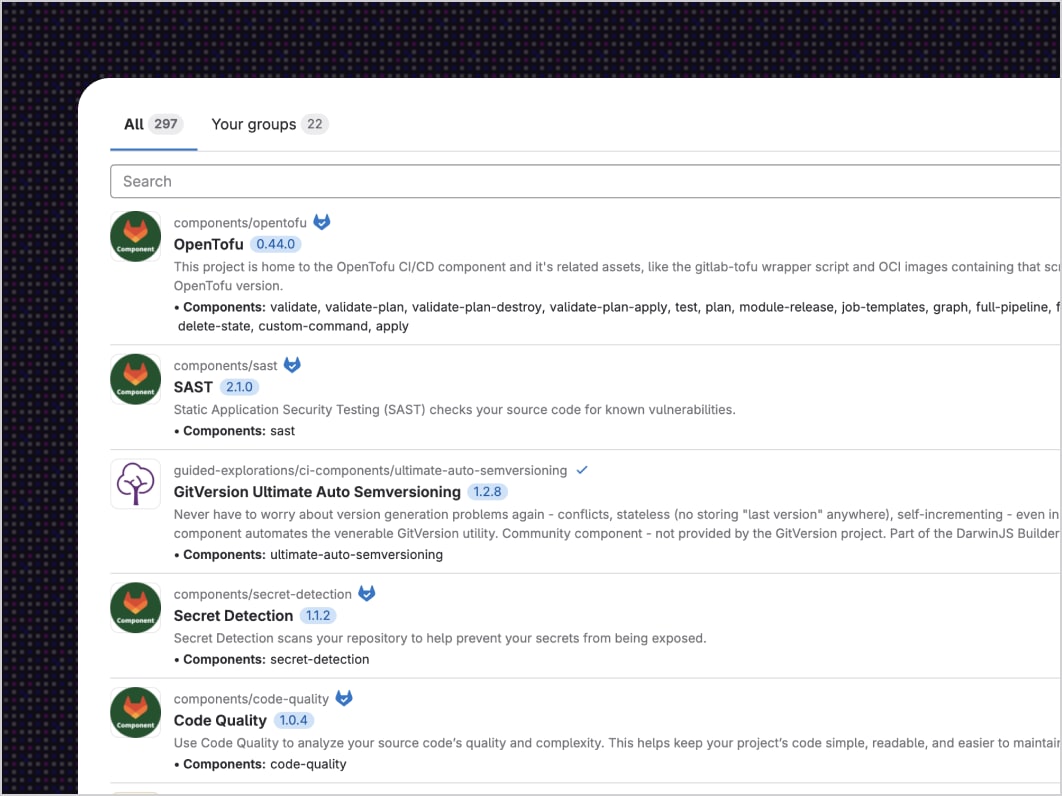
Escala tus pipelines de CI/CD con:
Catálogo de CI/CD: Se acabó copiar y pegar la misma configuración de pipeline en cada proyecto nuevo. Publica una sola vez componentes reutilizables y con control de versiones.
Análisis de componentes: Descubre cómo se están adoptando tus componentes compartidos de CI/CD y qué proyectos ejecutan versiones obsoletas.
Trenes de fusión: Deja de estar pendiente de una rama principal en rojo por fusiones en conflicto que llegan una tras otra.
Pipeline primario-secundario + ejecución de DAG: Divide los pipelines cada vez más grandes en pipelines secundarios independientes para que las pruebas comiencen en cuanto finalice una dependencia.
Pipelines entre proyectos: Detecta cualquier cambio en la interfaz que pueda dañar el back-end antes de su lanzamiento.
Runners alojados: Ejecuta trabajos de CI/CD sin necesidad de aprovisionar ni mantener tu propia infraestructura.
No esperes a que los problemas de seguridad lleguen a producción para detectarlos.
Detecta vulnerabilidades y genera evidencia de cumplimiento mientras el código aún está en el pipeline, no cuando ya hay una emergencia.
Más información sobre seguridad y cumplimiento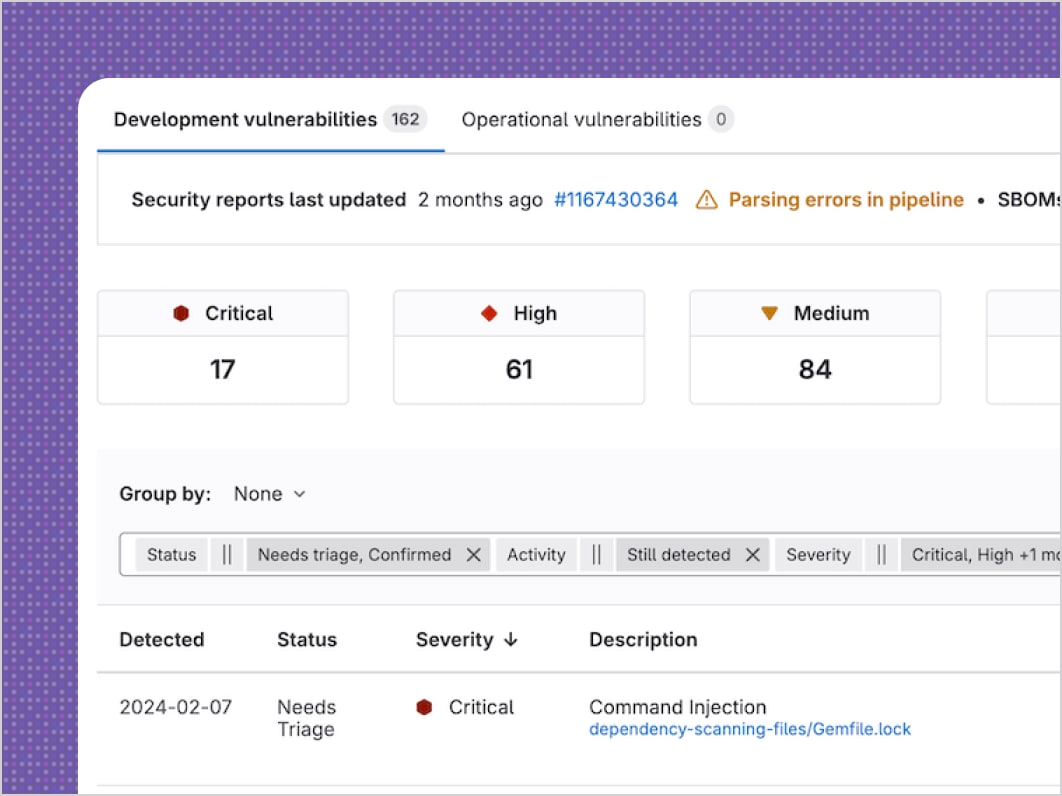
Integra seguridad y gobernanza en tu pipeline con:
Análisis continuo de vulnerabilidades: Se acabaron las vulnerabilidades inesperadas en una dependencia que no has tocado en meses.
SAST: Detecta las vulnerabilidades en tu propio código antes de su implementación, en lugar de esperar a que un cliente o auditor las encuentre.
Entradas de pipeline: Bloquea la inyección de variables de forma predeterminada en lugar de permitir que cualquiera con acceso a activadores personalice el pipeline.
Pipelines de cumplimiento: Ya no tienes que elegir entre velocidad y cumplimiento: las políticas aplicadas como código se ejecutan a la misma velocidad que tu pipeline.
Implementa sin sobresaltos
Lanza software con confianza y de forma consistente utilizando herramientas de entrega de nivel empresarial.
Más información sobre la implementación a nivel empresarial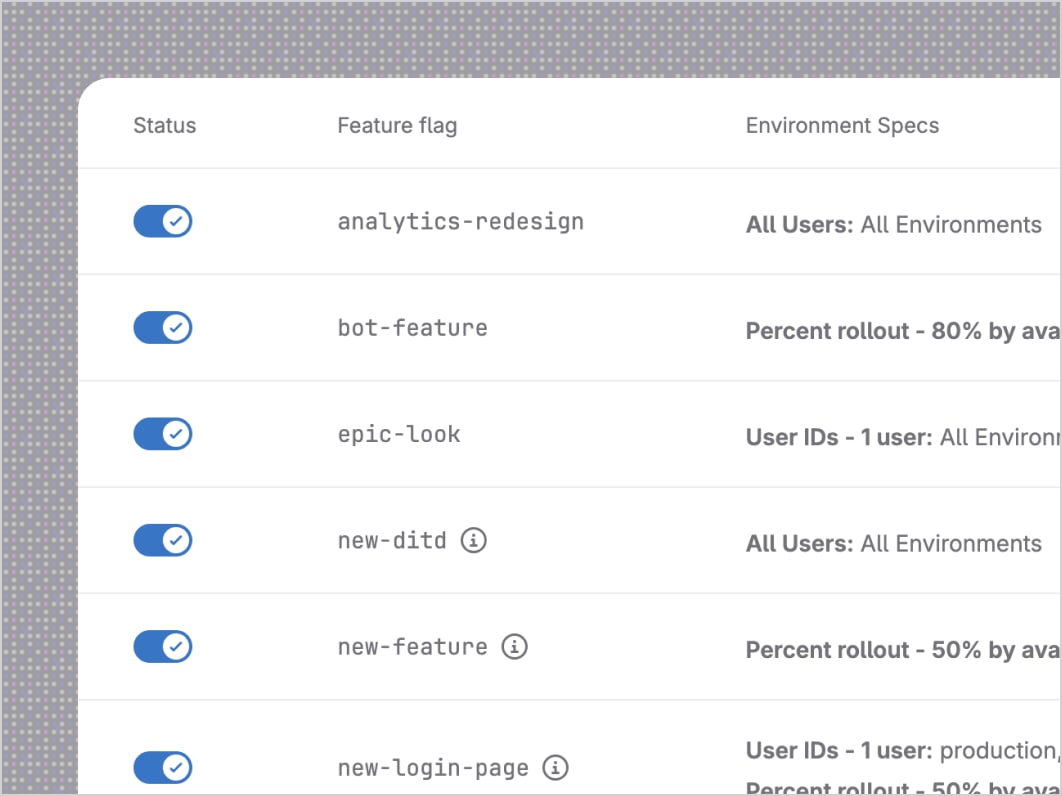
Lanza tu software con:
Entrega progresiva: Primero, realiza una prueba en producción con una pequeña muestra de tu base de usuarios.
Implementaciones canary: Detecta problemas mientras su alcance aún es pequeño, no después de que lleguen a todos los usuarios.
Flexibilidad de implementación: Implementa en máquinas virtuales, clústeres de Kubernetes o FaaS de varios proveedores de nube, sin rediseñar tu pipeline para cada destino.
Deja de pasar una semana auditando lo que realmente se está ejecutando
Una vez que se publica un componente o una plantilla de pipeline, es fácil perder de vista dónde se ejecuta, qué versión se usa y si está empeorando sin que nadie lo note. Hasta que algo falla y tienes que auditar repositorio por repositorio para averiguarlo.
Más información sobre GitLab DuoObtén visibilidad de tus pipelines con:
Vista general de adopción en Component Analytics: Prioriza el mantenimiento y justifica la inversión al ver qué componentes tienen una adopción amplia y cuáles están abandonados. Más información.
Vista detallada del uso de componentes en Component Analytics: Encuentra y corrige al instante las versiones obsoletas de los componentes en lugar de pasar una semana auditándolas manualmente. Más información.
Dedica menos tiempo a vigilar pipelines y más tiempo a entregar
Delega más tareas con una IA que comprende todo el ciclo de vida de tu software.
Más información sobre GitLab DuoSoluciona problemas y automatiza tu pipeline con:
Explicaciones de las vulnerabilidades de seguridad: Obtén la explicación, la ruta de explotación y la solución en un solo lugar.
Análisis de causas raíz: Deja que la IA identifique por qué falló un pipeline. Sin tener que revisar registros.
CI Expert Agent: Genera pipelines que cumplan desde el principio los estándares de tu organización.
Slide 1 of 4
Al cambiar a GitLab y automatizar la implementación, los equipos pasaron de entregas mensuales o semanales a entregas diarias o incluso varias veces al día.
80%
compilaciones de pipelines de CI más rápidas
90%
menos tiempo en el mantenimiento del sistema
80%
compilaciones de pipelines de CI más rápidas
90%
menos tiempo en el mantenimiento del sistema
Blog
5 maneras en que la lógica de pipelines de GitLab resuelve problemas reales de ingeniería
Monorrepositorios, microservicios, implementaciones en varios entornos y problemas de gobernanza: todo resuelto con patrones combinables.
Blog
Haz seguimiento del uso de componentes de CI en toda tu organización
Comprueba si realmente se cumplen los estándares compartidos de tus pipelines, sin conjeturas.
Video
Cómo Indeed transformó su plataforma de CI con GitLab
Descubre cómo el sitio de empleo n.º 1 del mundo migró miles de proyectos a GitLab CI y, al mismo tiempo, aumentó la productividad y redujo los costos.
Empieza a desarrollar más rápido hoy mismo
Toma las riendas del futuro