Publicado em: 6 de outubro de 2026
8 min de leitura
GitLab Artifact Central: entregue certo na primeira vez
Reúna seus pacotes e imagens de container em um único lugar governado, bem ao lado do seu código e dos seus pipelines. O GitLab Artifact Central já está em beta gratuito.
Todo build de software é montado a partir de pacotes open source, imagens base e bibliotecas, com o seu código por cima. Quando um desses componentes falta ou tem um comportamento diferente do esperado, o build falha. Quando o desenvolvimentoa acontece na velocidade dos agentes, essas falhas se multiplicam, e nenhum time consegue mais resolvê-las como exceções manuais.
A proliferação dos registries de cada projeto só piora o quadro, porque as regras de retenção, os limites de armazenamento e o acesso de publicação vivem separados dentro de cada um deles. Esse design por projeto funciona quando uma pessoa configura cada registry manualmente, mas quebra quando agentes rodam continuamente em centenas de projetos.
Hoje, no GitLab Transcend, anunciamos o GitLab Artifact Central: um único registry no nível da organização que substitui centenas de registries no nível de projeto, de forma que todo pull ou publish feito por uma pessoa ou por um agente passe pela mesma porta de entrada controlada, permitindo que os times de plataforma desenvolvam o software certo desde a primeira vez.
Veja a seguir por que desenvolvemos o Artifact Central e como ele pode ajudar o seu time.
Defina a política uma vez, aplique em todo lugar
No GitLab, as regras de retenção, os limites de armazenamento e quem pode publicar vivem dentro do registry de pacotes e containers gratuito de cada projeto, configurados de forma isolada. O GitLab Artifact Central leva essa tarefa um nível acima. Os times atribuem regras de retenção, configurações de cota e políticas de acesso uma única vez, no nível da organização, em vez de recriá-las em cada projeto abaixo dela.
Todo repositório vem fechado por padrão: ser membro da organização é o portão, não a chave. Isto é, fazer parte da organização sozinho não libera nenhum repositório até que uma permissão para esse acesso seja concedida. Criamos quatro papéis específicos para artefatos: Admin, Manager, Contributor e Viewer. Esses papéis ficam separados dos papéis de projeto que já existem no GitLab, então dar acesso a alguém em um repositório nunca afeta ou altera os privilégios dessa pessoa em nenhum outro lugar.
Uma única URL para publicar, fazer proxy ou os dois
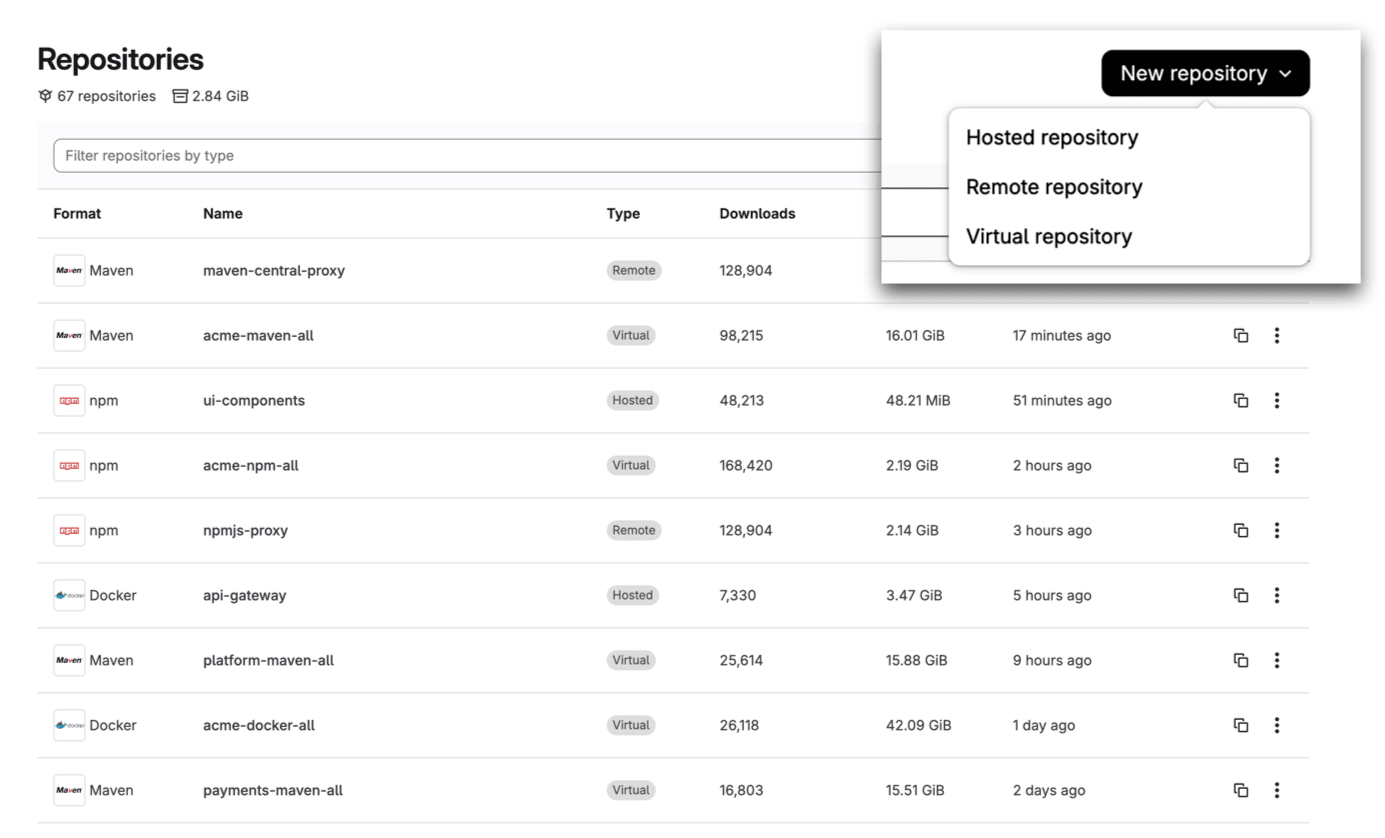
Em vez de navegar por uma página de wiki interna explicando onde está cada componente, os desenvolvedores apontam uma única URL para tudo. O GitLab Artifact Central faz isso por meio de três tipos de repositório:
- Hosted — os pacotes e imagens privados que os seus times constroem e publicam.
- Remote — um proxy na frente de uma fonte externa, como o Docker Hub ou o Maven Central, com a conexão testada antes que qualquer coisa dependa dela.
- Virtual — um único endpoint que reúne repositórios hosted e remote. O GitLab verifica primeiro o repositório hosted, e só depois recorre à fonte remote. O primeiro pull externo fica em cache, então os pulls seguintes vêm direto do GitLab, sem precisar se conectar à internet.
Os repositórios virtuais importam especialmente para os times que comparam o GitLab com outras soluções de gestão de artefatos. Eles dão aos desenvolvedores a experiência familiar de um único endpoint, sem que precisem pensar onde o artefato realmente está. Ou seja, tenha sido construído internamente ou puxado de um registry externo, o desenvolvedor solicita da mesma forma. Durante o período de beta, o Artifact Central é compatível com Maven, npm, Docker e OCI, com mais formatos a caminho.
 Artifact Central
Rastreie qualquer coisa de volta à origem, automaticamente
Aqui está a parte difícil de replicar fora do GitLab: todo artefato publicado pelo GitLab Artifact Central carrega a sua procedência de build automaticamente, ou seja, qual pipeline o construiu, de qual branch e commit ele veio e quem disparou o job. Como é a mesma plataforma que rodou o build, o registry já sabe disso.
A autenticação funciona da mesma forma. Publicar e puxar pacotes usa o CI_JOB_TOKEN, a identidade que os seus pipelines já têm, tanto para pessoas quanto para agentes. Um agente que publica ou puxa pacotes por meio de pipelines de CI usa exatamente esse mesmo job token, e não uma conta de serviço integrada por fora, com permissões separadas. Com um registry independente, rastrear um artefato até a sua origem significa correlacionar IDs manualmente entre o seu sistema de CI e o seu registry, usando um script que alguém precisa manter. Com o Artifact Central, o pipeline, a branch, o commit e o job já vêm anexados ao próprio artefato.
Responda "o que publicamos?" em segundos
O Artifact Central vive na mesma plataforma que o seu código, suas solicitações de merge e seus pipelines, então os artefatos publicados a partir do CI carregam sua procedência de build: o pipeline que os construiu, o commit e quem os publicou.
Em breve, planejamos conectar isso em toda a sua organização por meio do GitLab Orbit, de forma que "quais dos meus serviços em produção são afetados por essa vulnerabilidade?" vire uma pergunta com uma resposta só ao invés de uma busca manual em quatro ou cinco ferramentas diferentes.
Combine o Artifact Central com o Dependency Firewall
O GitLab Dependency Firewall, um produto separado do GitLab, disponível em acesso antecipado para clientes Premium e Ultimate, já funciona de forma nativa com o Artifact Central. Com o Dependency Firewall, você consegue barrar pacotes arriscados antes mesmo de eles chegarem a um build. Você adiciona essa verificação a cada pipeline usando a CLI glab, então a cobertura acontece pipeline a pipeline, não importa qual gerenciador de pacotes os seus times usem. Em seguida, planejamos permitir uma integração ainda mais estreita entre as duas capacidades, de forma que uma única política para toda a sua organização bloqueie pacotes arriscados por vulnerabilidade, licença ou idade do pacote, no exato momento em que são puxados.
Dois benefícios do mesmo registry
Veja como isso funciona na prática para dois perfis: o desenvolvedor que entrega o código e o time de plataforma que garante que tudo se sustente.
Um desenvolvedor publicando a partir do CI. O seu pipeline publica um artefato Maven usando o job token que ele já tem, sem nenhum segredo novo para gerenciar. Se esse mesmo desenvolvedor precisar de um pacote interno ao lado de algo vindo do Maven Central, basta apontar para uma única URL de repositório virtual e deixar que o GitLab Artifact Central descubra onde cada um realmente reside.
Um time de plataforma definindo a política uma única vez. Em vez de configurar regras em centenas de projetos separados, um admin define cotas de armazenamento e regras de acesso a repositórios no nível da organização, uma única vez — e todo repositório abaixo dela herda essa configuração. Quando alguém pergunta quanto e onde a empresa está armazenando, existe um único dashboard com a resposta.
Migrando os seus artefatos
A maioria das empresas não está começando do zero, e trocar de registry de uma hora para outra não é factível. Com o GitLab Artifact Central, você pode adicionar os seus repositórios existentes como remote por trás de um repositório virtual, de forma que os desenvolvedores apontem para uma única URL e os artefatos só migrem quando um build realmente pedir por eles. Não é preciso fazer cópias em massa, reservar uma janela de migração no fim de semana, nem mover petabytes de dados pela sua rede.
O seu registry antigo continua sendo o sistema de registro oficial. E quando tudo estiver pronto, é possível converter esse remote em um repositório hosted no Artifact Central. A sua migração fica mais segura e gradual.
Experimente o Artifact Central, de graça em beta
O GitLab Artifact Central já está disponível hoje em beta para o GitLab.com, com disponibilidade no GitLab Self-Managed prevista para ainda este mês. Não há cobrança durante o período de beta e não há funções a serem adquiridas. Estamos acompanhando o uso para moldar os preços antes da disponibilidade geral, e vamos compartilhar os detalhes nessa hora.
Ajude a gente a continuar construindo o GitLab Artifact Central
Nada disso estaria onde está sem os nossos parceiros de design, que já estão rodando o Artifact Central com fluxos de trabalho reais há semanas. O feedback deles já moldou o que está sendo lançado hoje, e o seu feedback vai moldar o que vem a seguir.
Não é preciso convite para participar do beta do Artifact Central — basta se inscrever no nosso site, e alguém do nosso time entrará em contato para ativar o recurso na sua conta. Se você ainda não tem uma conta no GitLab, também pode se inscrever para o beta. Após isso, alguém do nosso time falará com você.
Mal podemos esperar para ver o que você vai construir.
Assista à gravação do nosso evento Transcend para ver demonstrações dos novos recursos da plataforma e entender o que é preciso para levar a velocidade da IA agêntica a todo o ciclo de vida do software.
Descubra mais
Confira todos os artigos
Queremos saber sua opinião
Gostou deste artigo, ficou com alguma dúvida ou quer deixar um feedback? Compartilhe suas ideias criando um novo tópico no fórum da comunidade GitLab.
Compartilhe seu feedback