更新日:2026年10月6日
8分で読めます
GitLab Artifact Centralで組織全体のアーティファクトを統制する
パッケージとコンテナイメージを、コードとパイプラインのすぐ隣にある統制された1つの場所へ。GitLab Artifact Centralの無料ベータ版を公開しました。
ソフトウェアのビルドは、オープンソースのパッケージ、ベースイメージ、ライブラリを土台に、その上へ自社のコードを重ねて組み立てられます。この構成要素のどれか1つが欠けていたり、想定とずれていたりすれば、ビルドは失敗します。エージェントのスピードで開発が進む環境では、こうした失敗は次々と積み重なり、手作業の例外対応で処理しきれる量ではなくなります。
さらに事態を悪化させるのが、プロジェクトごとにレジストリが乱立する状態です。保持ルール、ストレージ上限、公開権限が、それぞれのプロジェクトの中に別々に存在しているためです。プロジェクト単位の設計は、担当者が1つずつ手作業でレジストリを設定する前提であれば機能します。しかし、数百のプロジェクトをまたいでエージェントが継続的に動き続ける状況では、この前提は成り立ちません。
本日開催のGitLab Transcendで、GitLab Artifact Centralを発表しました。数百のプロジェクトレベルのレジストリを、組織レベルの1つのレジストリに置き換えるものです。人間によるプルや公開も、エージェントによるプルや公開も、すべて同じ統制されたゲートを通過します。プラットフォームチームは、最初から正しいソフトウェアを組み立てられるようになります。
ここからは、Artifact Centralを開発した背景と、チームにもたらす価値について詳しくご紹介します。
一度の設定で組織全体にポリシーを適用
現在のGitLabでは、保持ルール、ストレージ上限、公開権限の設定が、各プロジェクトの無料のパッケージレジストリとコンテナレジストリの中にあり、プロジェクトごとに個別に設定されています。GitLab Artifact Centralは、この作業を1つ上の階層へ引き上げます。保持ルール、クォータ設定、アクセスポリシーは、配下のプロジェクトごとに作り直すのではなく、組織レベルで一度割り当てるだけで済みます。
すべてのリポジトリは、デフォルトで閉じた状態です。組織のメンバーであることは入口にすぎず、権限そのものではありません。組織に所属しているだけでは、ロールが付与されるまでどのリポジトリも開きません。アーティファクト専用のロールとして、Admin、Manager、Contributor、Viewerの4種類を用意しました。これらはGitLabの既存のプロジェクトロールとは切り離されているため、あるリポジトリへのアクセスを許可しても、それ以外の場所の権限には一切影響しません。
公開もプロキシも1つのURLで
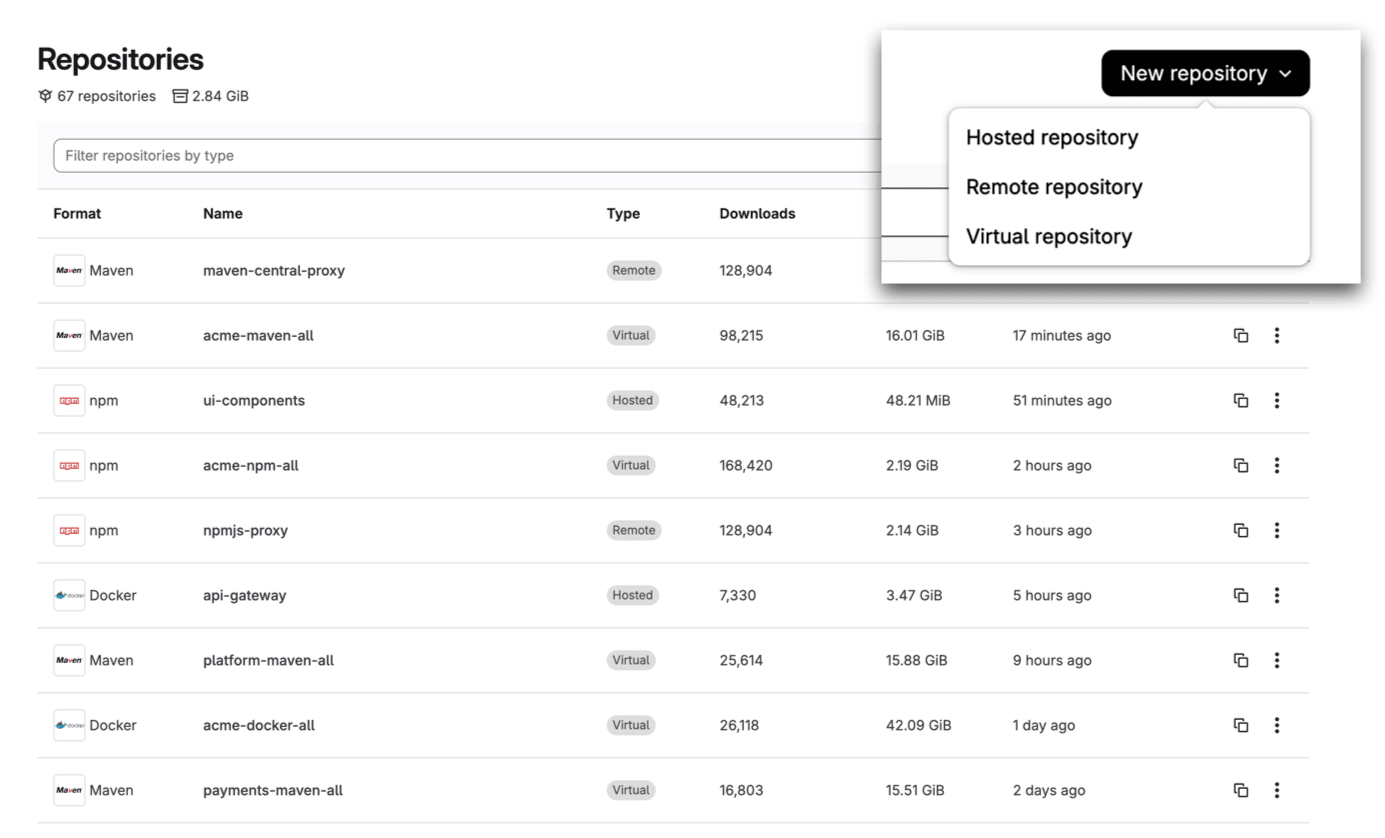
どのアーティファクトがどこにあるかを説明した社内Wikiをたどる必要はありません。デベロッパーは、すべてを1つのURLに向けるだけです。GitLab Artifact Centralは、3種類のリポジトリでこれを実現します。
- Hosted(ホスト型):チームがビルドして公開する、プライベートなパッケージとイメージ。
- Remote(リモート):Docker HubやMaven Centralなど、外部ソースの前段に立つプロキシ。何かが依存する前に、接続をテストできます。
- Virtual(仮想):ホスト型とリモートのリポジトリを束ねる単一のエンドポイント。GitLabはまずホスト型リポジトリを確認し、見つからなければリモートソースにフォールバックします。外部からの最初のプルはキャッシュされるため、2回目以降はインターネットに出ることなくGitLabから直接取得されます。
仮想リポジトリは、GitLabを他のアーティファクト管理ソリューションと比較検討しているチームにとって、最も重要な要素です。アーティファクトがどこにあるかを意識しなくても、使い慣れた単一エンドポイントの体験が得られます。社内でビルドしたものでも、外部レジストリから取得したものでも、リクエストの方法は変わりません。ベータ版の期間中、Artifact CentralはMaven、npm、Docker、OCIに対応し、今後さらに対応形式を追加していく予定です。
あらゆるアーティファクトを自動でたどる
ここからは、GitLab以外では再現しにくい部分です。GitLab Artifact Centralを通じて公開されたアーティファクトは、ビルドの来歴(プロベナンス)を自動的に保持します。どのパイプラインがビルドしたのか、どのブランチとコミットから生まれたのか、誰がジョブを実行したのか。ビルドを実行したプラットフォームそのものがレジストリでもあるため、これらの情報はすでに手元にあります。
認証も同じ考え方です。公開もプルもCI_JOB_TOKEN、つまりパイプラインがすでに持っているIDを使います。これは人間でもエージェントでも変わりません。CIパイプライン経由で公開やプルを行うエージェントも、まったく同じジョブトークンを使います。権限を別途管理する後付けのサービスアカウントは不要です。単独のレジストリ製品の場合、アーティファクトをソースまでたどるには、CIシステムとレジストリをまたいでIDを突き合わせる作業が必要になります。しかも、そのためのスクリプトは誰かが所有し、保守し続けなければなりません。Artifact Centralなら、パイプライン、ブランチ、コミット、ジョブの情報が、アーティファクト自体にすでに付随しています。
「何を公開したのか」に数秒で答える
Artifact Centralは、コード、マージリクエスト、パイプラインと同じプラットフォーム上にあります。そのため、CIから公開されたアーティファクトには、ビルドの来歴が付いてきます。ビルドしたパイプライン、コミット、そして公開した人物の情報です。
次のステップとして、この情報をGitLab Orbitで組織全体につなげる予定です。これにより、「稼働中のサービスのうち、この脆弱性の影響を受けるのはどれか」という問いに対して、4つも5つものツールを手作業で探し回ることなく、1つの問いに1つの答えが返るようになります。
Artifact CentralとDependency Firewallの組み合わせ
GitLab Dependency Firewallは、PremiumおよびUltimateのお客様向けに早期アクセスを提供している別製品で、Artifact Centralとそのまま連携します。Dependency Firewallを使えば、リスクのあるパッケージがビルドに届く前に遮断できます。チェックの組み込みはglab CLIでパイプラインごとに行うため、チームが使っているパッケージマネージャーを問わず、パイプライン単位で保護を適用できます。今後は両者の連携をさらに緊密にし、組織全体に適用する1つのポリシーによって、脆弱性、ライセンス、パッケージの公開からの経過期間に応じて、プルされた瞬間にリスクのあるパッケージをブロックできるようにする予定です。
同じレジストリがもたらす2つのメリット
実際の姿を、2つの立場から見てみましょう。コードをリリースするデベロッパーと、全体の整合性を保つプラットフォームチームです。
CIから公開するデベロッパーの場合:パイプラインは、すでに持っているジョブトークンを使ってMavenアーティファクトを公開します。新しいシークレットを管理する必要はありません。社内パッケージとMaven Centralのパッケージを併用したい場合も、1つの仮想リポジトリURLを指定すれば、それぞれの実体がどこにあるかはGitLab Artifact Centralが判断します。
ポリシーを一度だけ設定するプラットフォームチームの場合:数百に分かれたプロジェクトごとにルールを設定する代わりに、管理者は組織レベルでストレージクォータとリポジトリのアクセスルールを一度設定します。配下のすべてのリポジトリが、その設定を継承します。会社全体でどれだけのデータをどこに保管しているのかと問われたときも、答えは1つのダッシュボードにあります。
アーティファクトの移行
ほとんどの企業はゼロから始めるわけではなく、既存のレジストリから一気に切り替えるのは現実的ではありません。GitLab Artifact Centralでは、既存のリポジトリを仮想リポジトリの背後にリモートとして登録できます。デベロッパーは1つのURLを指定するだけで、アーティファクトはビルドが実際に要求したときにだけ移動します。一括コピーも、週末の移行作業枠も、ペタバイト級のデータをネットワーク越しに動かす作業も必要ありません。
従来のレジストリは、引き続き正式な記録元(system of record)であり続けます。準備が整った時点で、そのリモートをArtifact Central上のホスト型リポジトリへ変換します。移行は、より安全に、段階的に進められます。
ベータ版のArtifact Centralを無料で試す
GitLab Artifact Centralは、本日よりGitLab.comでベータ版としてご利用いただけます。GitLab Self-Managedへの提供は今月後半を予定しています。ベータ期間中は課金が発生せず、購入も不要です。一般提供(GA)に向けて価格設計を進めるため利用状況を計測しており、詳細は追ってお知らせします。
GitLab Artifact Centralの開発にご協力ください
ここまで到達できたのは、数週間にわたって実際のワークフローでArtifact Centralを運用してくださったデザインパートナーの皆様のおかげです。本日提供を開始する内容には、すでにそのフィードバックが反映されています。そして次に届ける機能を形づくるのは、皆様からのフィードバックです。
Artifact Centralのベータ版への参加に、招待は不要です。Webサイトからお申し込みいただくだけで、担当者よりご連絡し、お客様のアカウントで有効化できるようサポートいたします。GitLabアカウントをまだお持ちでない方も、ベータ版へのお申し込みが可能です。担当者よりご連絡いたします。
皆様が何を生み出すのか、楽しみにしています。
GitLab Transcendの再配信では、新しいプラットフォーム機能のデモをご覧いただけます。エージェント型AIのスピードをソフトウェアライフサイクル全体へ展開するために何が必要かを、ぜひご確認ください。
さらに検索する
すべてのブログ記事を表示する
ご意見をお寄せください
このブログ記事を楽しんでいただけましたか?ご質問やフィードバックがあればお知らせください。GitLabコミュニティフォーラムで新しいトピックを作成してあなたの声を届けましょう。
フィードバックを共有する