更新日:2026年9月27日
11分で読めます
Monday Merge 10月号:AIエージェントには、実際にどこまでの権限を与えるべきなのでしょうか?
10月のMonday Mergeが公開されました。今月のテーマは、信頼、コントロール、そしてエージェント型AIの次なるステージです。
10月のMonday Mergeが公開されました。今月のテーマは、信頼、コントロール、そしてエージェント型AIの次なるステージです。
私たちはこれまでAIエージェントに何ができるのかを問い続けてきました。
コードを書けるし、レビューもします。脆弱性の修正も可能ですし、パイプラインの実行もします。マージリクエストだって作成しますし、より複雑な目標に向けて自律的に動きます。
しかし、AIエージェントの自律性が高まるにつれて、もう一つ重要な問いが浮上しています。
AIエージェントには、どこまで任せるべきか?
10月は「サイバーセキュリティ意識向上月間」です。だからこそ今、エージェント型開発について、何ができるかだけでなく、どうコントロールするかを考える良い機会です。
エージェント型開発を信頼できるものにするには、適切なコントロールが欠かせません。10月は、その仕組みに改めて目を向ける良いタイミングでもあります。
GitLabのCISOであるChaim Mazal氏も、最新の記事で、この点について分かりやすく解説しています。コードをこれまで以上に簡単かつ速く生成できるようになる中で、信頼そのものがますます重要になっています。
そのためには、セキュリティ、ガバナンス、ガードレールを後から追加するのではなく、計画から本番環境までの一連の開発プロセスに、最初から組み込んでおくことが重要です。
つまり、AIエージェントが何にアクセスできるのかを把握し、必要最小限の権限だけを与えること。使用するツールを適切に管理し、その行動を後から確認できるようにしておくこと。そして、何か問題が起きたときには、検知するだけで終わらず、確実な修復までつなげられるようにすることが重要です。
こうした考え方は、今月取り上げるさまざまなトピックにも共通しています。
GitLab 19.4のアップデートから、あるスタートアップがどのようにセキュリティを基盤に組み込んでいるのか、さらにAIリテラシーやリーダーシップ、エージェント型開発に必要なインフラをめぐる議論まで、幅広くご紹介します。
それでは、見ていきましょう👇
GitLab 19.4:より高性能なAIエージェントにさらなるコントロールを
GitLab 19.4では、エージェント型ソフトウェア開発ライフサイクル全体に、ガバナンスの仕組みが組み込まれています。
これまでは、AIエージェントが使用するツールに対するガバナンスルールを、GitLab Duo Agent Platform内のツールに適用できました。19.4では、その対象がGitLab MCPサーバーを通じて提供されるツールにも広がり、サードパーティのAIエージェントが利用するツールも管理できるようになりました。
これにより、MCPツールごとに、どのような操作を許可するかを設定できます。たとえば、読み取り専用のツールは自動で許可し、書き込みや削除を伴う操作については、AIエージェントが変更を加える前に人による確認を必須にするといった設定が可能です。
さらにベータ版では、外部MCPサーバー全体、またはその中の個別ツール単位で、アクセスを許可・制限することもできます。
基本となる考え方はシンプルです。AIエージェントには、作業に本当に必要なツールだけへのアクセスを許可する。
こうした管理ルールは、Agentic Chat、Flows、IDE、CLIなど、AIエージェントを利用するさまざまな環境で一貫して適用されます。これにより、どの環境でエージェント型の作業を行う場合でも、組織として統一されたルールのもとで管理できます。
開発プロセスに組み込まれたセキュリティ対策
GitLab 19.4では、ソフトウェアが本番環境にリリースされる前にリスクに対応できるよう、セキュリティ機能も強化されています。
漏えいしたGitLabのパーソナルアクセストークンに対する自動対応の対象が拡大され、従来形式のトークンに加え、ルーティング可能形式やバージョン付きルーティング可能形式にも対応しました。これにより、公開プロジェクト内でシークレット検出が漏えいしたGitLabトークンを検出した場合、自動的に無効化できるようになります。
また、依存関係スキャンには、悪意のあるパッケージを検出する機能がベータ版として追加されました。
従来の依存関係スキャンは、既知の脆弱性を持つパッケージの検出が中心でした。しかし、危険なパッケージのすべてにCVEが付いているとは限りません。例えば、タイポスクワッティングを目的に作られたパッケージや、マルウェアが埋め込まれたもの、メンテナーのアカウントが侵害されたことで改ざんされたものなど、別の形でリスクが生じるケースもあります。
GitLabでは、依存関係をマルウェアに関するアドバイザリと照合し、悪意のあるパッケージを依存関係リストや脆弱性レポートで直接確認できるようになりました。さらに、マージリクエストの承認ポリシーを使って、検出された悪意のあるパッケージがマージされる前にブロックすることもできます。
GitLab Duoに達成したいゴールを設定
今月追加された機能の中でも、特に注目したいのがGitLab Duo CLIの新しい /goal コマンドです。
これまでAIとのやり取りは、「このコードを説明して」「この関数を書いて」「このテストを修正して」といった、個別のタスクを指示する形が中心でした。/goal では、そこから一歩進んで、「何を達成したいか」をゴールとして設定できます。
実現したいことを伝えると、GitLab Duoがそのゴールに向けて、ガバナンスの効いたフローの中で、ローカル環境で実装から検証まで進めます。さらに、その作業が設定したゴールを達成できているかどうかも確認されます。
使い方は、以下のコマンドを実行するだけです。
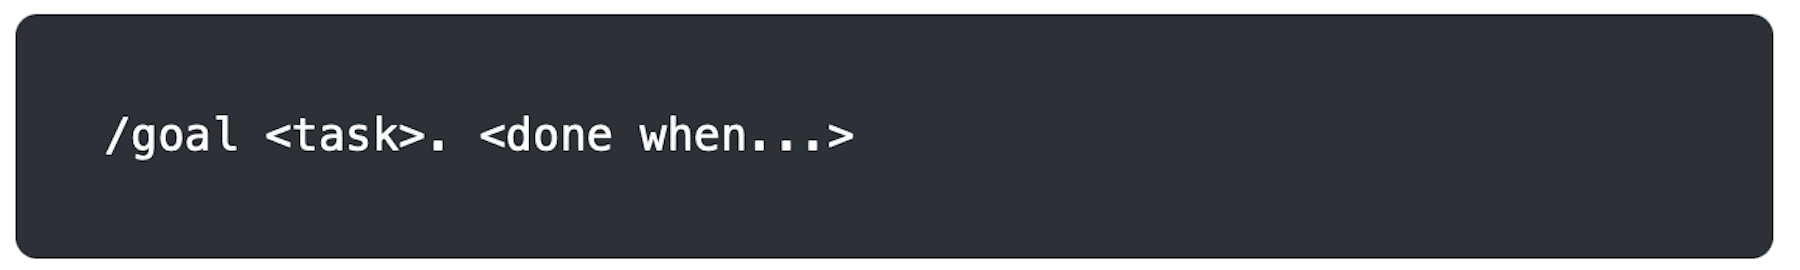
例:
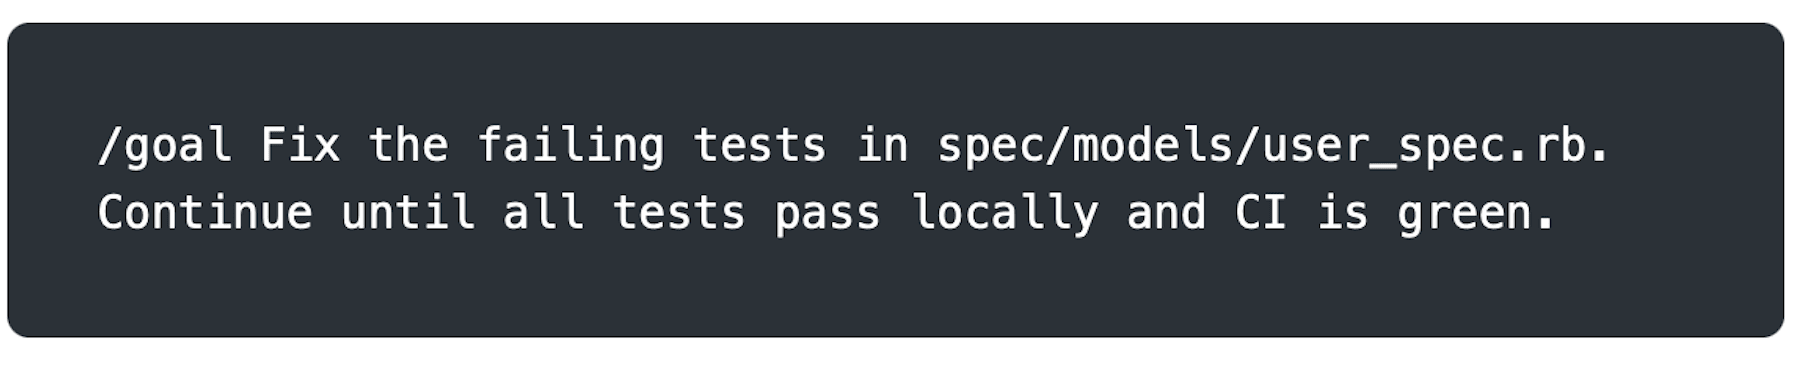
重要なのは、ゴールを任せることが、コントロールまで手放すことを意味しない点です。作業中でも、AIエージェントを一時停止したり、ゴールを更新したり、進め方を変更したりできます。
このアプローチにより、AIエージェントにある程度の自律性を持たせながらも、組織がすでに信頼しているコンテキスト、権限、ポリシー、ワークフローの範囲内で作業させることができます。
モデル選択の幅がさらに拡大
GitLab Duo Agent Platformでは、GLM 5.3、Kimi K3、MiniMax M3 の3つのオープンウェイトモデルが追加され、利用できるモデルの選択肢がさらに広がりました。
開発者はGitLab Duo Agentic Chatでこれらのモデルを選択できるほか、グループオーナーや管理者は、Agentic Chatをはじめ、各種エージェント、フロー、その他の機能で使用するデフォルトモデルを設定できます。
さらにGitLab 19.4では、デベロッパーフローで使用するモデルを個別に選択できるようになり、作業内容に応じて最適なモデルをより柔軟に使い分けられるようになりました。
こうしたモデル選択の柔軟性により、タスクの内容やインフラ要件、ガバナンスポリシーに合わせて、AIの活用方法を調整できます。
お客様事例:バウンディールは開発初期からセキュリティを組み込む
バウンディールは、AIを活用したバーチャルデータルームで機密性の高い情報を扱うため、プロダクト開発の初期段階からセキュリティを重視してきました。
10名規模の同社は、重要な取引を支援するAI搭載のバーチャルデータルームと案件実行プラットフォームを開発しています。こうした環境では、セキュリティやアクセス管理、コンプライアンス、監査対応を、事業が成長してから後付けするわけにはいきません。
そこでバウンディールは、当初からGitLabを中心に開発ワークフローを構築し、CI/CD、セキュリティスキャン、パッケージ管理、テスト、開発を一つに統合してきました。
現在では、10以上の開発・DevSecOpsワークフローをGitLabで管理しています。直近90日間では、6名のアクティブなコントリビューターが127件のマージリクエストを完了し、フロントエンド、バックエンド、インフラを含む16のパイプラインで206回の本番デプロイを実施しました。また、この期間に実行された317件のCIパイプラインは、平均約6分で完了しています。
そしてこの事例には、サイバーセキュリティ意識向上月間の今だからこそ、注目したいもう一つのポイントがあります。
バウンディールのプロダクトには、数千件に及ぶ機密文書を扱う顧客を支援する「AI Deal Assistant」が搭載されています。
ここで重要になるのが、こうした文書へのアクセスをどう管理するかという点です。
AIがすべての情報を取り込み、その内容をすべてのユーザーに開放するわけにはいきません。AIも、基盤となるプラットフォームと同じアクセス権限の範囲内で動作する必要があります。
バウンディールのCEO兼共同創業者であるボーダン・ザカーチュク氏は、この設計思想を次のように表現しています。
「インテリジェンスより先に、認可がある。」
これは、AIが機密情報を扱うあらゆる場面に当てはまる考え方です。AIがソフトウェア開発ライフサイクルのより多くの領域で活用されるようになる中、タスクに必要なID、権限、コンテキスト、認可を適切に設定することがますます重要になります。
今月注目した記事・動画
今月、私たちが特に注目したコンテンツをいくつかご紹介します。
AIを導入することと、AIを使いこなせることは別
GitLabのCIO、マヌー・ナラヤン氏は、企業におけるAI活用についての記事の中で、重要な違いを指摘しています。AIを使える環境を整えることと、組織としてAIを効果的に使いこなせるようになることは、同じではありません。
マヌー氏は**「AI fluency」**とは、AIツールをいつ使うべきか、どのような場面で有効か、逆にどこでは適さないのかを理解し、新しいAI機能に合わせてワークフローそのものを見直していく力だと説明しています。
また、プラットフォーム戦略やガバナンス、再利用可能な仕組みを担う中央チームと、各事業部門に配置されたAIエンジニアを組み合わせた運用モデルを提案しています。
マシンスピード時代のソフトウェア開発をどう守るか
GitLabのCISO、チェイム・マザル氏は、同じ変化をセキュリティの視点から取り上げています。
AIによって脆弱性の発見や悪用のスピードが高まる中、セキュリティチームには、検知から確実な修復までの時間を短縮することが求められています。
そのためには、AIエージェントを高い権限を持つ存在として捉え、明確なID、必要最小限の権限、利用できるツールや認証情報の制限、承認されたアクセス経路、そして後から確認できる操作履歴を整えることが重要です。
また、チェイム氏は、個人の端末やローカルの認証情報、管理されていないツールなどを使い、通常のSDLCの管理範囲外でAIエージェントが作業する状態を、「シャドー・ソフトウェア・ファクトリー」と表現しています。こうした環境を避けることも、セキュリティを維持するうえで重要です。
セキュリティやエンジニアリングのリーダーにとって、考えるべきポイントが多く詰まった内容です。
エージェント型コーディングを支えるインフラも重要
DEVOPSdigestの「AI搭載開発ツール購入者ガイド」でもGitLabが紹介されています。このガイドでは、急速に広がるAIコーディングツールの市場を幅広く取り上げています。
ここで強調されているのが、エージェント型エンジニアリングには、エージェント型コーディングだけでなく、それを支えるエージェント型インフラも必要だという点です。コードを生成するだけでは十分ではありません。
AIエージェントが適切に動くためには、コードだけでなく、作業項目、パイプライン、セキュリティ上の検出事項、コンプライアンスチェック、デプロイ履歴など、さまざまな情報を横断して参照できる必要があります。さらに、エージェントの実際の操作と、ID、ポリシー、監査ログを結び付けて管理できるガバナンスも欠かせません。
予期せぬ事態に直面したとき、サイバーセキュリティのリーダーに求められるものとは?
少し視点を変えて、チェイム氏は最近、ベン・ファンニングの「Lead The Team」に出演し、プレッシャーのかかる状況でのリーダーシップについて語りました。
キャリアの初期に大規模なセキュリティインシデントへの対応を経験したチェイム氏は、不確実な状況だからこそ、冷静さとレジリエンスを保ち、周囲にとっての冷静な判断を示す存在でいることが重要だと話しています。
また、AI時代にますます重要になるリーダーの資質として、好奇心、柔軟性、共感力の3つを挙げています。
急速に変化するテクノロジーの仕組みを問い続ける好奇心。環境の変化に合わせてアプローチを変えられる柔軟性。そして、スピードを求められるチームの状況を理解しながら、リスクを減らせるよう支える共感力です。
Transcend:さらに広がる対話
GitLabをめぐる動きが続く中、今月は10月6日にTranscendの次回セッションが開催されました!
Transcendでは、GitLabが描くエージェント型AIの未来が、実際にどのような形で実現されていくのかが紹介されました。
ライブで参加できなかった方や、発表内容やデモをもう一度見たい方は、Transcendのコンテンツをオンデマンドでご覧いただけます。
GitLab Hackathonが帰ってきました!
Life After Code:アイデアをそのまま本番環境へ
Life After Code は、DevSecOpsライフサイクルのその先をAIエージェントに任せることに挑戦する、開発者・ビルダー向けのグローバルハッカソンです。今やコードを書くこと自体は簡単になりつつあります。難しいのは、その先をどう進めるかです。
- 開催期間:10月6日〜27日
- 賞金総額:$45,000
- 参加登録:無料
コミュニティに参加し、Discordで他の参加者と交流できます。
👉 Life After Code Hackathonに参加する →
10月も、GitLabコミュニティではさまざまなイベントを予定しています。
Transcendに参加する方も、イベント会場でGitLabチームと交流する方も、オンラインでチェックする方も、ぜひ気軽に参加して、会話を続けていきましょう。
これから重要になるのは、AIエージェントに何ができるかだけではなく、私たちに代わって行うことをどこまで信頼できるかです。
それでは、また来月。
セキュリティを保ち、しっかりコントロールしながら、今月もHappy Merging! 🦊
Fatima Sarah Khalid|Senior Developer Advocate, GitLab
このニュースレターが気に入ったら、ぜひチームに共有してください。 そして👉YouTubeチャンネルの登録もお忘れなく!
さらに検索する
すべてのブログ記事を表示する
ご意見をお寄せください
このブログ記事を楽しんでいただけましたか?ご質問やフィードバックがあればお知らせください。GitLabコミュニティフォーラムで新しいトピックを作成してあなたの声を届けましょう。
フィードバックを共有する