Veröffentlicht am: 8. Oktober 2026
4 Minuten Lesezeit
Sicherheitsrisiken der gesamten Organisation in einem Dashboard
Für Unternehmen mit vielen Top-Level-Gruppen fasst GitLab jetzt Schwachstellen und einen einheitlichen Risikowert für die gesamte Organisation zusammen.
Wer Anwendungssicherheit über mehr als eine Top-Level-Gruppe hinweg verantwortet, musste die Daten für einen organisationsweiten Überblick über das Risiko bisher von Hand zusammentragen. Bei jeder Anfrage beginnt diese Arbeit von vorn, mit Tabellen und Skripten für den Einzelfall. Das Ergebnis ist fehleranfällig und oft schon veraltet, sobald es vorliegt. Was das Security-Team in diese Zusammenstellung steckt, fehlt ihm für die strategische Arbeit, mit der sich das Risiko tatsächlich senken lässt.
Mit GitLab 19.4 bietet das Security Dashboard eine zusammengeführte Sicht auf das Risiko der gesamten Organisation. Über alle Top-Level-Gruppen und alle eingesetzten Scanner hinweg zeigt es, wie es um die Anwendungssicherheit insgesamt steht, wo sich das tatsächliche Risiko konzentriert und wo Handlungsbedarf besteht, ohne dass etwas von Hand zusammengeführt werden muss. Das Team behebt Schwachstellen, statt Berichte zu erstellen. Fragen Geschäftsleitung oder Prüfer(innen), wo die Organisation steht, steht eine aktuelle, belastbare Antwort in einer einzigen Ansicht bereit. Das Security Dashboard auf Organisationsebene ist als Beta auf GitLab.com verfügbar.
Das Gesamtrisiko erfassen und eingrenzen
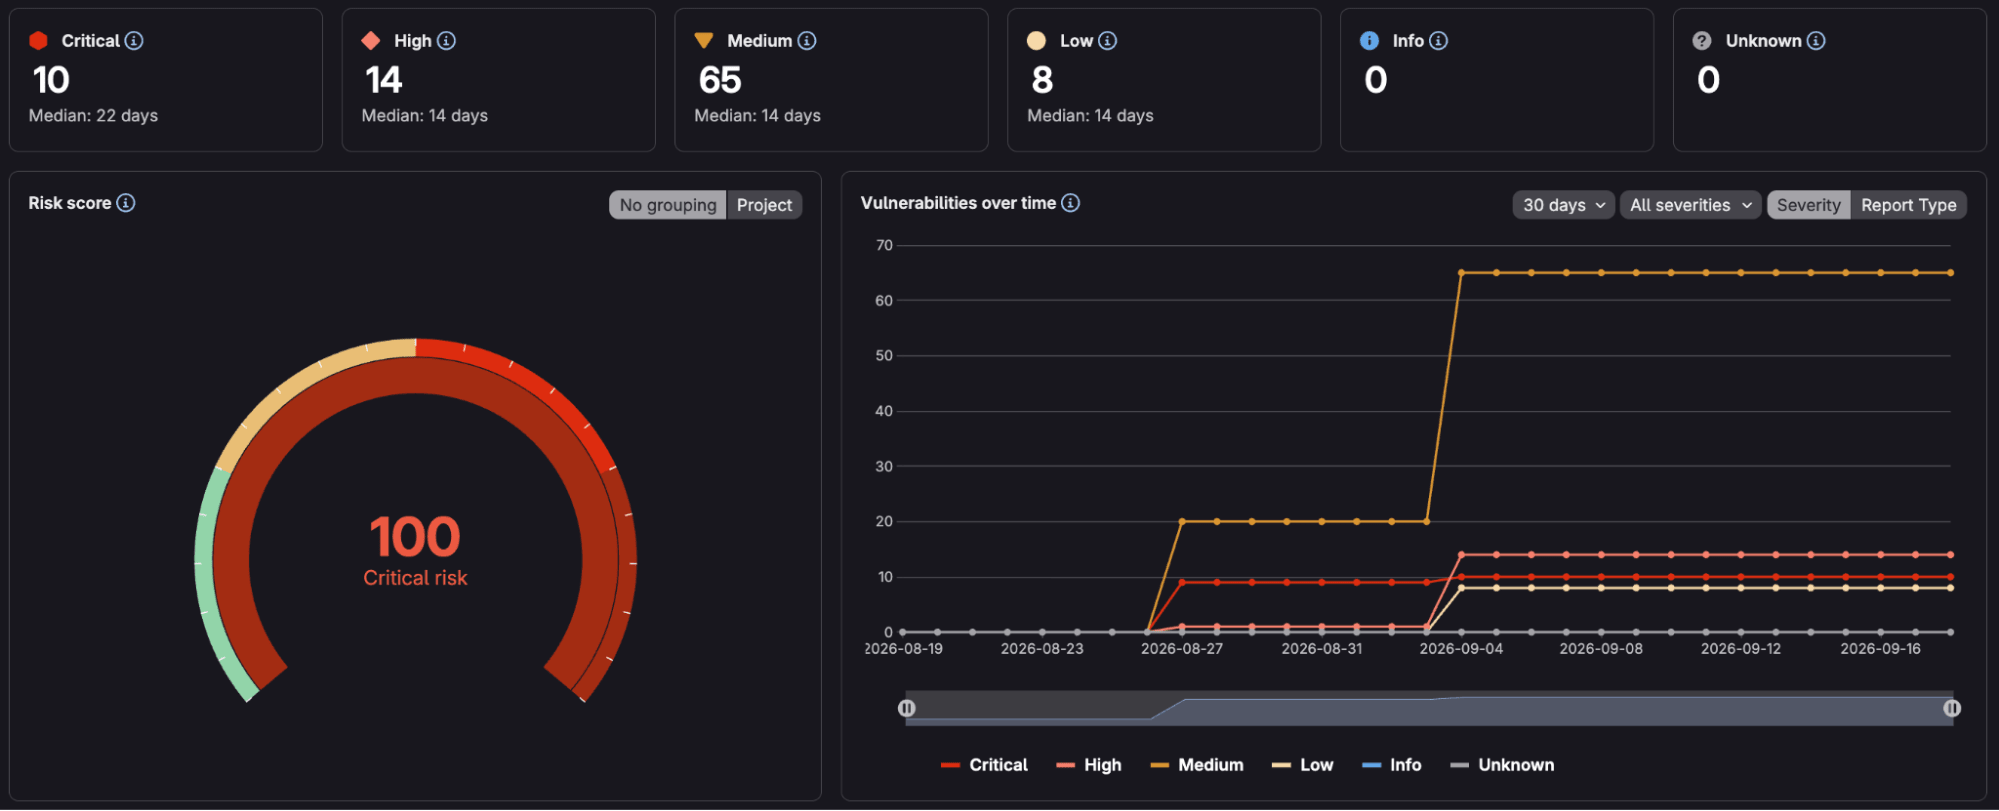
Der Risikowert (Risk Score) beziffert das Risiko über die gesamte Organisation hinweg. Er berücksichtigt Schweregrad und Alter der offenen Schwachstellen. Hinzu kommt, ob eine Schwachstelle auf der Liste der Known Exploited Vulnerabilities (KEV) steht und wie hoch ihr Wert im Exploit Prediction Scoring System (EPSS) ist. Sicherheitsverantwortliche erkennen damit, welche Bereiche der Organisation am stärksten gefährdet sind, statt sich auf eine reine Anzahl zu stützen, die jeden Fund gleich gewichtet.
Die Diagramme rund um den Risikowert beantworten die naheliegenden Folgefragen. Die Ansicht Vulnerabilities over time zeigt, ob das Risiko in der Organisation über 30, 60 oder 90 Tage steigt oder sinkt. Vulnerabilities by age zeigt, was liegen bleibt und die eigenen Behebungsziele überschreitet. Offene Schwachstellen nach Schweregrad und die zehn häufigsten Schwachstellentypen nach Common Weakness Enumeration (CWE) machen die Struktur des Risikos sichtbar. Eine Schwachstelle, die in der ganzen Organisation wiederkehrt, lässt sich so als Lücke in Schulung oder Richtlinien erkennen statt als Reihe einzelner Bugs. Das gesamte Dashboard lässt sich nach Projekt oder Berichtstyp filtern, etwa um sich auf Funde aus Static Application Security Testing (SAST) oder Dependency Scanning zu konzentrieren.
Alle Scanner in einer Ansicht bündeln
Das Dashboard auf Organisationsebene ist nicht auf die Scanner von GitLab beschränkt. Jeder Scanner eines Drittanbieters, der Berichte im Static Analysis Results Interchange Format (SARIF) ausgibt, kann seine Funde an GitLab übergeben. GitLab legt daraus wie bei eigenen Funden Schwachstelleneinträge an, die in denselben Risikowert, dieselben Diagramme und dieselbe Projektansicht einfließen. Security-Teams mit mehreren Werkzeugen erhalten so eine gemeinsame Sicht auf das Risiko, die die Scanner von GitLab und die bereits vorhandenen Werkzeuge umfasst. Ein eigenes Dashboard pro Werkzeug und das manuelle Zusammenführen entfallen.
Das Dashboard aktivieren
Das Security Dashboard auf Organisationsebene steht als Beta auf GitLab.com für Ultimate zur Verfügung. Es greift auf die Daten zurück, die die Projekte ohnehin erzeugen. Damit es Ergebnisse liefert, sind vier Voraussetzungen zu prüfen:
- Mit der Funktion Organizations (Beta) wurde eine Organisation mit mehreren Top-Level-Gruppen angelegt. Owner können dazu unter Settings > General > Advanced die Option Create Organizations nutzen.
- Die eigene Rolle auf Organisationsebene ist Owner.
- Die erweiterte Suche und das erweiterte Schwachstellenmanagement sind aktiv. Beide ermöglichen die Zusammenfassung über Top-Level-Gruppen hinweg und sind auf GitLab.com standardmäßig eingeschaltet.
- Die Projekte nutzen mindestens einen Security-Scanner und haben einen abgeschlossenen Scan auf ihrem Default Branch, damit überhaupt Schwachstellen zum Zusammenfassen vorliegen.
Sind diese Voraussetzungen erfüllt, in der oberen Leiste Search oder Go to auswählen und die Organisation aufrufen. In der linken Seitenleiste Secure und dann Security dashboard auswählen. Die Ansicht auf Organisationsebene zeigt dann den Risikowert und die Diagramme für alle Top-Level-Gruppen der Organisation.
Noch nicht auf GitLab Ultimate? Mit einer kostenlosen Testversion lässt sich der Überblick über das Risiko auf Organisationsebene direkt ausprobieren.
Weitere Inhalte
Alle Blogbeiträge anzeigen

Feedback erwünscht
Hat dir dieser Blogbeitrag gefallen? Hast du Fragen oder Feedback? Erstelle ein neues Diskussionsthema im GitLab-Community-Forum und lass andere an deinen Eindrücken teilhaben.
Feedback teilen