Date de publication : 9 octobre 2026
Temps de lecture : 5 min
Suivez les risques de sécurité de votre organisation depuis un seul tableau de bord
Pour les entreprises comportant plusieurs groupes principaux, GitLab regroupe désormais les vulnérabilités et affiche un score de risque unique pour l'ensemble de votre organisation.
Si vous gérez la sécurité de vos applications au sein de plusieurs groupes principaux, obtenir une vue d'ensemble unique des risques à l'échelle de l'organisation impliquait jusqu'ici de consolider manuellement les données issues de sources différentes, dans des feuilles de calcul et des scripts ponctuels, à chaque fois qu'une demande était formulée. Ce travail manuel est source d'erreurs et les informations sont souvent obsolètes dès leur publication. Chaque heure consacrée à assembler cette vue d'ensemble est une heure que votre équipe de sécurité ne consacre pas à des tâches stratégiques visant à réduire les risques.
Avec GitLab 19.4, le tableau de bord de sécurité vous offre désormais une vue consolidée des risques de sécurité au niveau de l'organisation. Pour chaque groupe principal et chaque scanner utilisé par vos équipes, vous pouvez évaluer les performances globales de votre programme de sécurité applicative, identifier où se concentrent les risques réels et y remédier, sans avoir à assembler manuellement les différentes sources de données. Votre équipe consacre son temps à corriger les vulnérabilités plutôt qu'à produire des rapports, et lorsque la direction ou un auditeur demande où en est l'organisation, vous disposez d'une réponse actualisée et fiable sur un seul écran. Le tableau de bord de sécurité au niveau de l'organisation est disponible en version bêta pour les utilisateurs de GitLab.com.
Évaluez le risque global, puis affinez votre analyse au niveau du projet
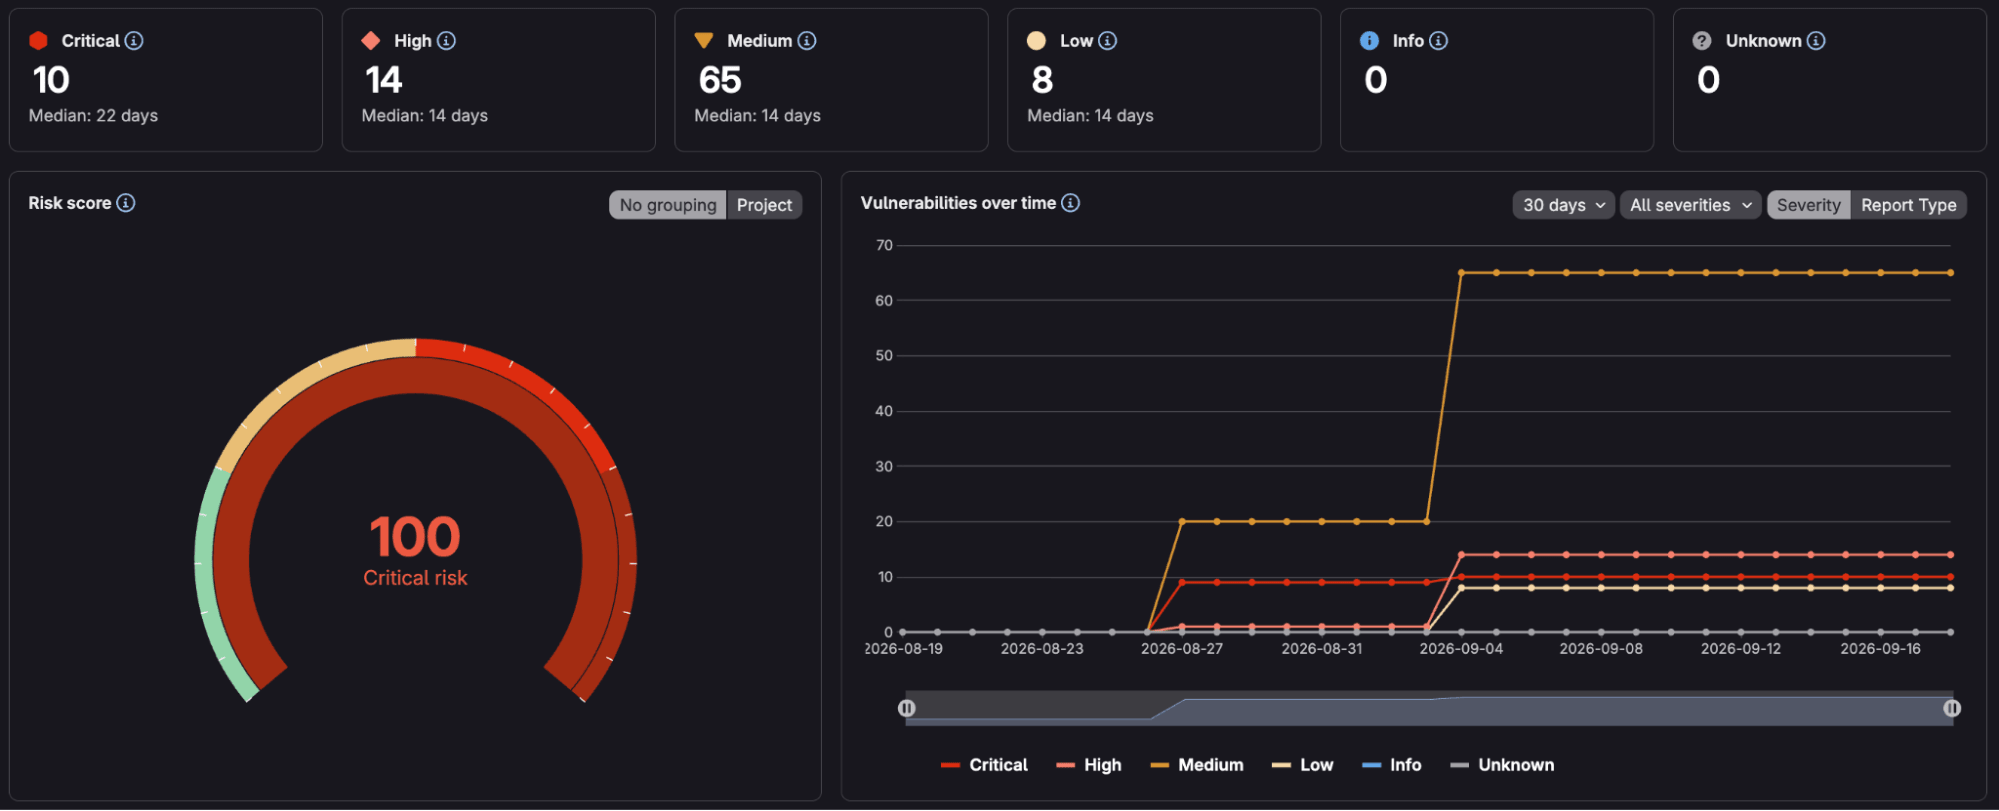
Le score de risque quantifie le niveau de risque à l'échelle de l'organisation. Ce score est calculé en fonction de la gravité et de l'ancienneté de vos vulnérabilités ouvertes, de leur présence éventuelle dans la base de données des vulnérabilités exploitées connues (KEV) et de leur score EPSS (Exploit Prediction Scoring System). Le score de risque aide les responsables de la sécurité à hiérarchiser les domaines de l'organisation les plus exposés aux menaces, plutôt que de s'appuyer sur un simple décompte qui traite chaque découverte de manière identique.
Les graphiques associés au score de risque répondent également de manière proactive aux questions de suivi. La vue Vulnérabilités au fil du temps indique si le risque est en hausse ou en baisse à l'échelle de l'organisation sur 30, 60 ou 90 jours. La vue Vulnérabilités par ancienneté met en évidence les vulnérabilités qui perdent de leur actualité et échappent à vos objectifs de correction. Les vulnérabilités ouvertes classées par niveau de gravité et le top 10 des Common Weakness Enumeration (CWE) révèlent la nature du risque. Ainsi, une faiblesse récurrente dans toute l'organisation est interprétée comme une lacune en matière de formation ou de politique, plutôt que comme une série de bogues isolés. Filtrez l'ensemble du tableau de bord par projet ou par type de rapport pour vous concentrer sur les types de vulnérabilités détectés lors des tests statiques de sécurité des applications (SAST) ou de l'analyse des dépendances.
Regroupez tous vos scanners dans une vue unique
Le tableau de bord de l'organisation ne se limite pas aux scanners propres à GitLab. Tout scanner tiers générant des rapports au format SARIF (Static Analysis Results Interchange Format) peut intégrer ses résultats dans GitLab. Ces résultats deviennent des enregistrements de vulnérabilités au même titre que les résultats natifs et sont regroupés dans le même score de risque, les mêmes graphiques et la même vue par projet. Pour une équipe de sécurité utilisant plusieurs outils au sein de l'organisation, vous bénéficiez d'une vue d'ensemble consolidée des risques, incluant les scanners de GitLab et ceux que vous utilisez déjà, plutôt que d'avoir un tableau de bord distinct par outil et de devoir les combiner manuellement.
Activez le tableau de bord de sécurité
Le tableau de bord de sécurité de l'organisation est disponible en version bêta sur GitLab.com pour les abonnements GitLab Ultimate. Il s'appuie sur les données déjà générées par vos projets ; son activation dépend donc de la mise en place des éléments nécessaires.
Avant que le tableau de bord puisse afficher les risques au niveau de votre organisation, vérifiez les quatre points suivants :
- Vous avez créé une organisation comportant plusieurs groupes principaux à l'aide de la fonctionnalité Organizations (disponible en version bêta). Pour ce faire, les propriétaires peuvent Créer des organisations sous Paramètres > Général > Avancé.
- Vous disposez d'un accès au niveau de l'organisation avec le rôle Propriétaire dans GitLab.
- La recherche avancée et la gestion avancée des vulnérabilités sont activées. Ces fonctionnalités permettent l'agrégation des données entre les groupes principaux et sont activées par défaut sur GitLab.com.
- Vos projets exécutent au moins un scanner de sécurité et disposent d'un scan terminé sur leur branche par défaut, afin que des vulnérabilités soient disponibles pour l'agrégation.
Une fois ces conditions réunies, accédez à la barre supérieure, sélectionnez Rechercher ou accéder à, puis choisissez votre organisation. Dans la barre latérale gauche, sélectionnez Sécurisation, puis Tableau de bord de sécurité. La vue de l'organisation s'ouvre avec le score de risque ainsi que les graphiques pour chaque groupe principal de l'organisation.
Vous n'utilisez pas encore GitLab Ultimate ? Commencez un essai gratuit dès aujourd'hui pour bénéficier d'une visibilité au niveau de l'organisation sur votre posture de sécurité.
En savoir plus
Afficher tous les articles du blog


Donnez-nous votre avis
Cet article de blog vous a plu ? Vous avez des questions ou des retours ? Donnez votre avis en créant un nouveau sujet sur le forum de la communauté GitLab.
Faites-nous part de vos commentaires