更新日:2026年10月13日
4分で読めます
組織全体のセキュリティリスクを1つのダッシュボードで把握する
複数のトップレベルグループを運用する企業向けに、GitLabが組織全体の脆弱性と単一のリスクスコアを集約して表示します。
複数のトップレベルグループにまたがってアプリケーションセキュリティを運用している場合、組織全体のリスクを一枚の絵として把握するには、これまで手作業でデータを集める以外に方法がありませんでした。誰かに尋ねられるたび、スプレッドシートや使い捨てのスクリプトで同じ運用作業を一から組み立て直す。この手作業はミスが起きやすく、公開した時点ですでに情報が古くなっていることも珍しくありません。集計に費やす1時間は、セキュリティチームがリスクそのものを減らす戦略的な業務に充てられたはずの1時間でもあります。
GitLab 19.4では、セキュリティダッシュボードが組織レベルで統合されたリスクビューを提供します。すべてのトップレベルグループと、チームが実行しているあらゆるスキャナーを横断して、アプリケーションセキュリティプログラム全体の状況を確認し、リスクがどこに集中しているかを特定して対処する。手作業でつなぎ合わせる必要はもうありません。レポート作成ではなく脆弱性の修正にチームの時間を使えるようになり、経営層や監査人から組織全体の状況を問われたときにも、最新かつ根拠のある答えを1画面で示せるようになります。組織レベルのセキュリティダッシュボードは、GitLab.comユーザー向けにベータ版として提供されています。
組織全体のリスクを把握し、プロジェクト単位まで掘り下げる
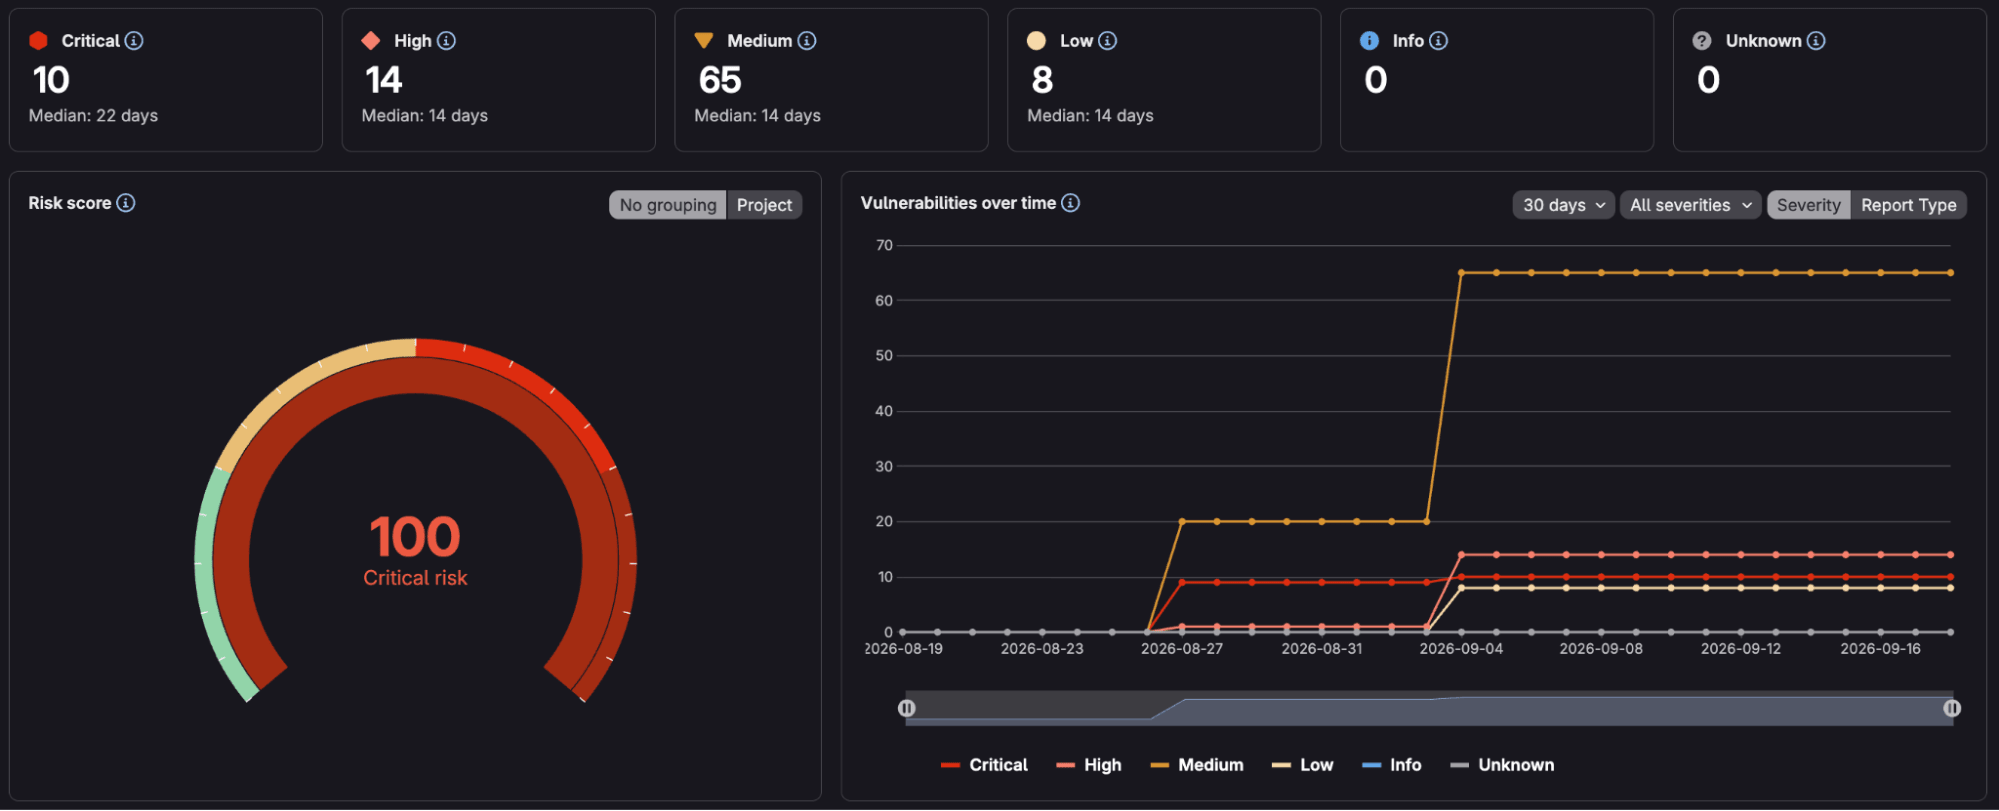
リスクスコアは、組織全体のリスクレベルを数値化したものです。このスコアは、未解決の脆弱性の重大度と経過期間、各脆弱性がKEV(既知の悪用された脆弱性)リストに掲載されているかどうか、そしてEPSS(Exploit Prediction Scoring System)スコアをもとに算出されます。すべての検出結果を一律に数える単純な件数とは異なり、リスクスコアは組織のどの領域が脅威にさらされやすいのかを見極め、優先順位を付ける判断材料になります。
リスクスコアを囲むチャート群は、その次に浮かぶ疑問にも先回りして答えます。時間経過による脆弱性の推移では、組織全体のリスクが30日、60日、90日の各期間で増加傾向にあるのか、減少傾向にあるのかを確認できます。経過時間ごとの脆弱性が示すのは、どの脆弱性が滞留し、修正目標から外れつつあるのかという点です。重大度別の未解決の脆弱性とCWE(共通脆弱性タイプ一覧)トップ10は、リスクの輪郭そのものを描き出します。組織全体で繰り返し現れる弱点を、個々のバグの寄せ集めではなく、トレーニングやポリシーの不足として捉え直せるようになります。ダッシュボード全体はプロジェクト単位でもレポートタイプ単位でも絞り込めるため、SAST(静的アプリケーションセキュリティテスト)や依存関係スキャンといった脆弱性タイプに焦点を当てた分析も可能です。
あらゆるスキャナーの結果を1つのビューに集約
組織ダッシュボードが扱うのは、GitLab自身のスキャナーだけではありません。SARIF(Static Analysis Results Interchange Format)形式でレポートを出力するサードパーティ製スキャナーであれば、その検出結果をGitLabに取り込めます。取り込まれた結果はGitLabネイティブの検出結果と同じ脆弱性レコードとして扱われ、同一のリスクスコア、チャート、プロジェクト別ビューに集約されます。組織全体で複数のツールを運用しているセキュリティチームが手にするのは、GitLabのスキャナーと既存のツールの両方を含めた、ひとつながりのリスク像です。ツールごとに分かれたダッシュボードを見比べ、手作業で統合する作業はもう必要ありません。
組織セキュリティダッシュボードを有効にする
組織セキュリティダッシュボードは、GitLab.comのUltimateプラン向けにベータ版として提供されています。プロジェクトがすでに生成しているデータを読み取る仕組みのため、有効化にあたっては前提となる要素がそろっているかどうかが鍵になります。
組織レベルのリスクを表示する前に、次の4点を確認してください。
- Organizations(ベータ版)機能を使用して、複数のトップレベルグループを含む組織を作成していること。オーナーは設定 > 一般 > 高度な設定から組織を作成できます。
- GitLabの組織レベルでオーナーロールを保有していること。
- 高度な検索と高度な脆弱性管理が有効であること。この2つがトップレベルグループを横断した集約を支えます。GitLab.comではいずれもデフォルトで有効です。
- 各プロジェクトで少なくとも1つのセキュリティスキャナーが実行され、デフォルトブランチでスキャンが完了していること。これにより、集約の対象となる脆弱性が存在する状態になります。
準備が整ったら、上部のバーで検索または移動先を選択し、対象の組織を選びます。左側のサイドバーで安全、続いてセキュリティダッシュボードを選択してください。組織ビューが開き、組織内のすべてのトップレベルグループを対象としたリスクスコアとチャートが表示されます。
GitLab Ultimateをまだご利用でない場合は、無料トライアルを今すぐ開始して、組織全体のリスク対策状況を可視化してみてください。
さらに検索する
すべてのブログ記事を表示する

ご意見をお寄せください
このブログ記事を楽しんでいただけましたか?ご質問やフィードバックがあればお知らせください。GitLabコミュニティフォーラムで新しいトピックを作成してあなたの声を届けましょう。
フィードバックを共有する