Date de publication : 6 octobre 2026
Temps de lecture : 6 min
GitLab Dependency Firewall : bloquez les paquets à risque avant le build
GitLab Dependency Firewall permet d'exclure automatiquement les paquets malveillants et vulnérables de votre build, afin que vos équipes et leurs agents livrent rapidement avec des dépendances fiables.
Les attaquants font passer des paquets malveillants pour des paquets légitimes. En juin 2026, des chercheurs de GitLab ont découvert cinq paquets PyPI malveillants, dont quatre paquets typosquattés imitant Flask, Requests et NumPy, qui s'exécutaient au moment de l'installation et dérobaient des identifiants CI/CD. Par ailleurs, les agents de codage alimentés par l'IA ajoutent désormais d'eux-mêmes des dépendances open source, souvent sans vérification préalable, laissant les équipes de développement dans l'impossibilité de contrôler ce qui pourrait contaminer leur build.
Dès qu'un paquet malveillant ou vulnérable s'introduit dans votre build, son code peut s'exécuter avec les mêmes autorisations que votre pipeline CI, et peut ainsi atteindre n'importe quel système auquel vos pipelines ont accès.
GitLab Dependency Firewall, présenté aujourd'hui lors de notre événement GitLab Transcend et disponible en accès anticipé, permet de bloquer les paquets ciblés par vos politiques, notamment les paquets malveillants, vulnérables et non conformes, avant qu'ils n'atteignent votre build. Avec la gouvernance intégrée, les risques sont neutralisés avant l'installation, ce qui évite à vos équipes d'avoir à identifier, supprimer ou reconstruire ce qui a été bloqué par une politique. Les équipes de développement et leurs agents peuvent ainsi continuer à récupérer les dépendances dont ils ont besoin sans attendre une revue de sécurité manuelle, et les paquets conformes à vos politiques sont intégrés à votre build officiel.
Visionnez le replay de GitLab Transcend dès maintenant ! Découvrez les démonstrations des nouvelles fonctionnalités de la plateforme et comment tirer parti de la rapidité de l'IA agentique sur l'ensemble du cycle de vie logiciel.
Bloquez les paquets malveillants sans interrompre votre build
En l'absence de politique au moment de l'installation, un paquet malveillant est d'abord intégré au build et n'est détecté qu'ultérieurement. L'analyse de la composition logicielle (SCA) examine les éléments que vous avez déjà récupérés. Ainsi, lorsqu'elle signale un paquet malveillant, une vulnérabilité de gravité élevée ou une licence refusée par votre équipe juridique, la dépendance est déjà installée et a peut-être déjà été intégrée à un artefact. Retracer son parcours, la supprimer et relancer le build transforme une exécution de pipeline ordinaire en une tâche non planifiée pour votre équipe d'ingénierie.
Avec GitLab Dependency Firewall, vous contrôlez ce qui entre dans vos builds avant même l'installation, en définissant des politiques pour :
- Le statut malveillant : les paquets signalés dans la base de données d'alertes sur les logiciels malveillants de GitLab
- La gravité des vulnérabilités : le niveau de gravité que vous définissez (critique, élevé, moyen ou faible) et le nombre de résultats tolérés à ce niveau, y compris zéro
- Le type de licence : les licences que vous autorisez ou refusez, répertoriées par nom complet, et la manière de traiter les paquets dont la licence ne peut pas être déterminée
- L'ancienneté du paquet : l'ancienneté minimale requise avant qu'un paquet puisse être intégré à un build, afin qu'une version publiée il y a quelques minutes ne puisse pas être intégrée directement sans vérification
La mise en place progressive de vos politiques ne doit pas nécessairement compromettre la livraison. Commencez en mode avertissement : le pare-feu consigne ce qu'une politique intercepterait, sans interrompre le build, et génère un événement d'audit, une entrée dans le tableau de bord et une ligne dans le résumé CI pour vous permettre d'analyser la situation.
Lorsque vous êtes prêt, passez en mode blocage. Ce mode interrompt le pipeline en cas de correspondance et en indique la raison. Si un utilisateur a réellement besoin de faire passer un paquet approuvé, un contournement journalisé permet à un utilisateur ou à un token désigné de procéder, avec traçabilité.
Définissez une politique unique ou adaptez-la par équipe
Un pare-feu qui s'applique uniquement au niveau du registre impose la même politique à tous, mais cela correspond rarement à la manière dont les équipes travaillent réellement. Un service de paiement et un prototype interne présentent des profils de risque très différents, et votre politique devrait en tenir compte.
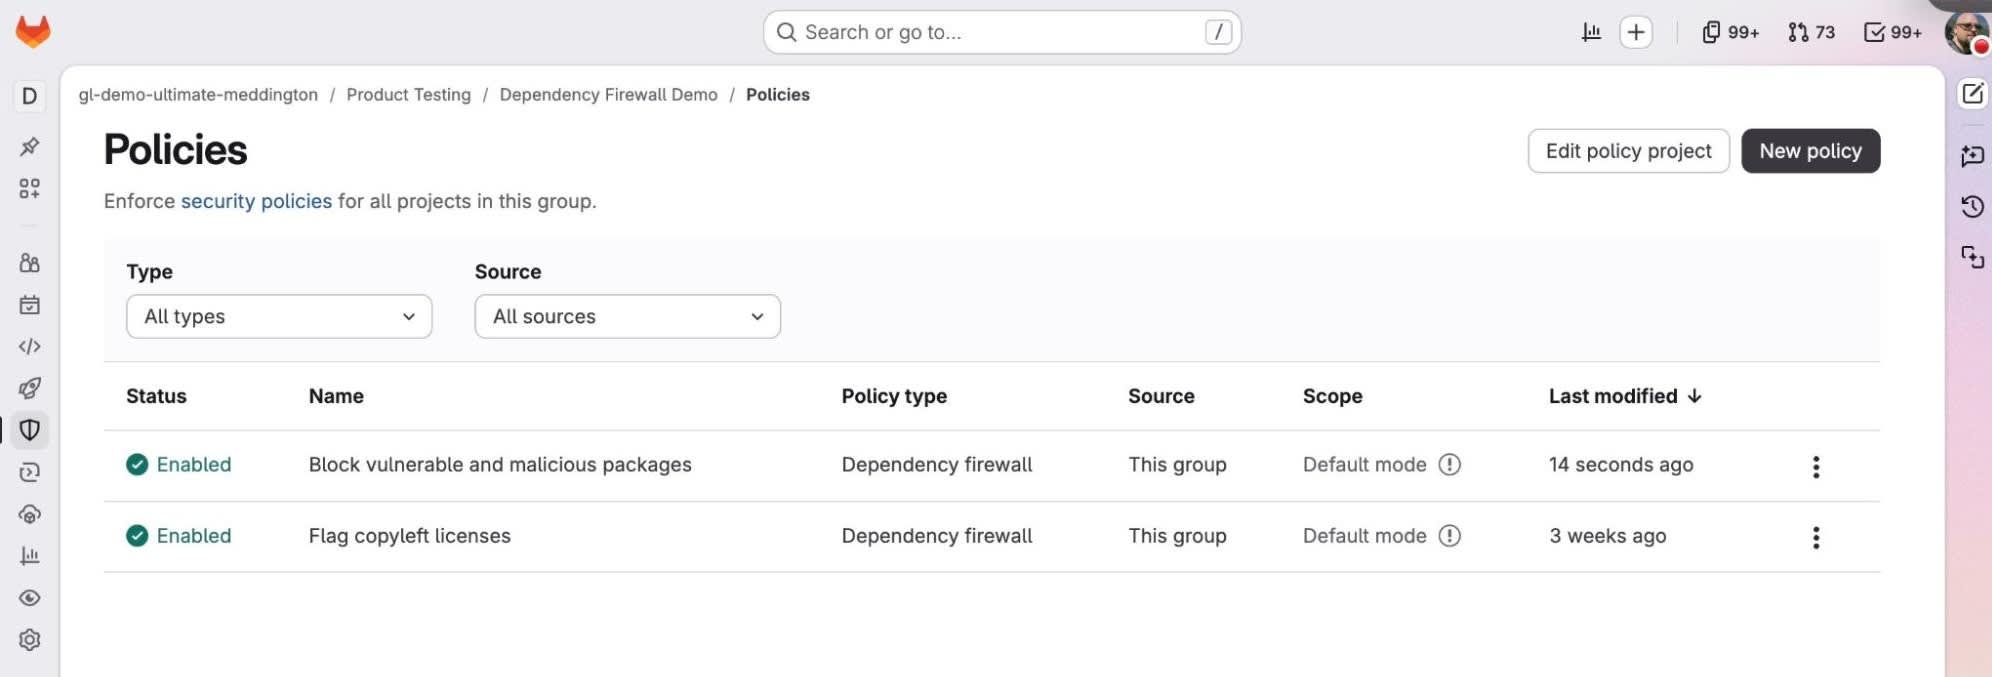
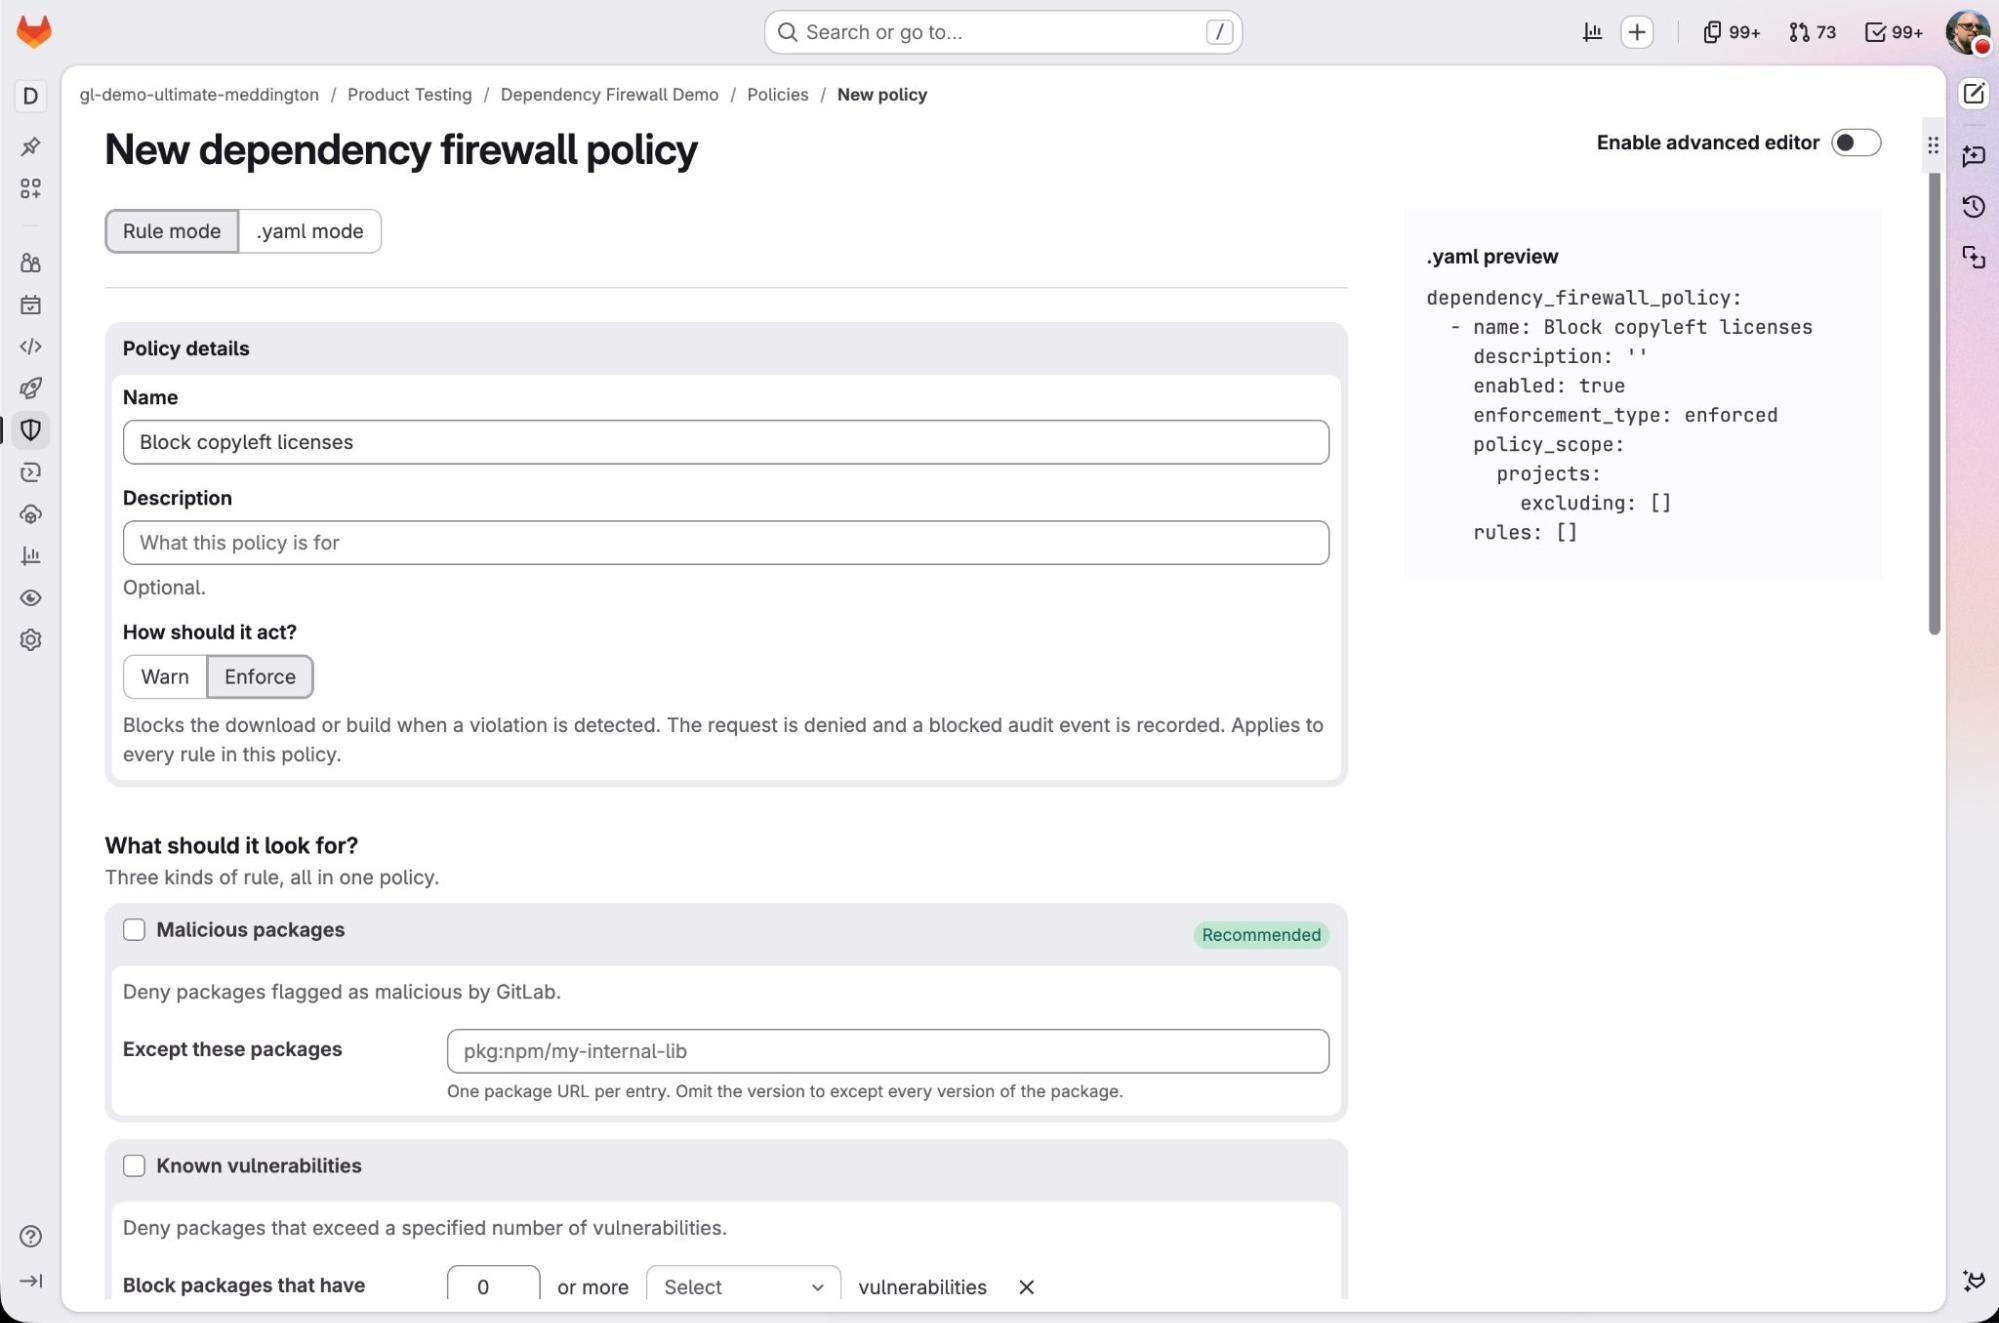
Avec GitLab Dependency Firewall, vous définissez une politique au niveau du groupe principal, et tous les projets qui lui sont subordonnés héritent des mêmes règles. Lorsqu'une équipe a besoin d'une configuration différente, vous pouvez définir une politique spécifique pour son groupe ou son projet.
L'application des politiques peut aussi se faire au niveau du registre : chaque pull est alors vérifié, qu'il provienne ou non d'un pipeline. Les règles sont définies sous forme de code dans un projet de politique de sécurité et sont donc examinées et modifiées via une merge request comme le reste de votre configuration. Elles sont propagées du groupe principal jusqu'à chaque projet, et en cas de chevauchement, la règle la plus stricte s'applique. Un service critique peut être soumis à des exigences plus strictes que le niveau de référence de l'organisation, et aucun projet ne peut passer en dessous de ce seuil.
Vérifiez un paquet avant de l'intégrer
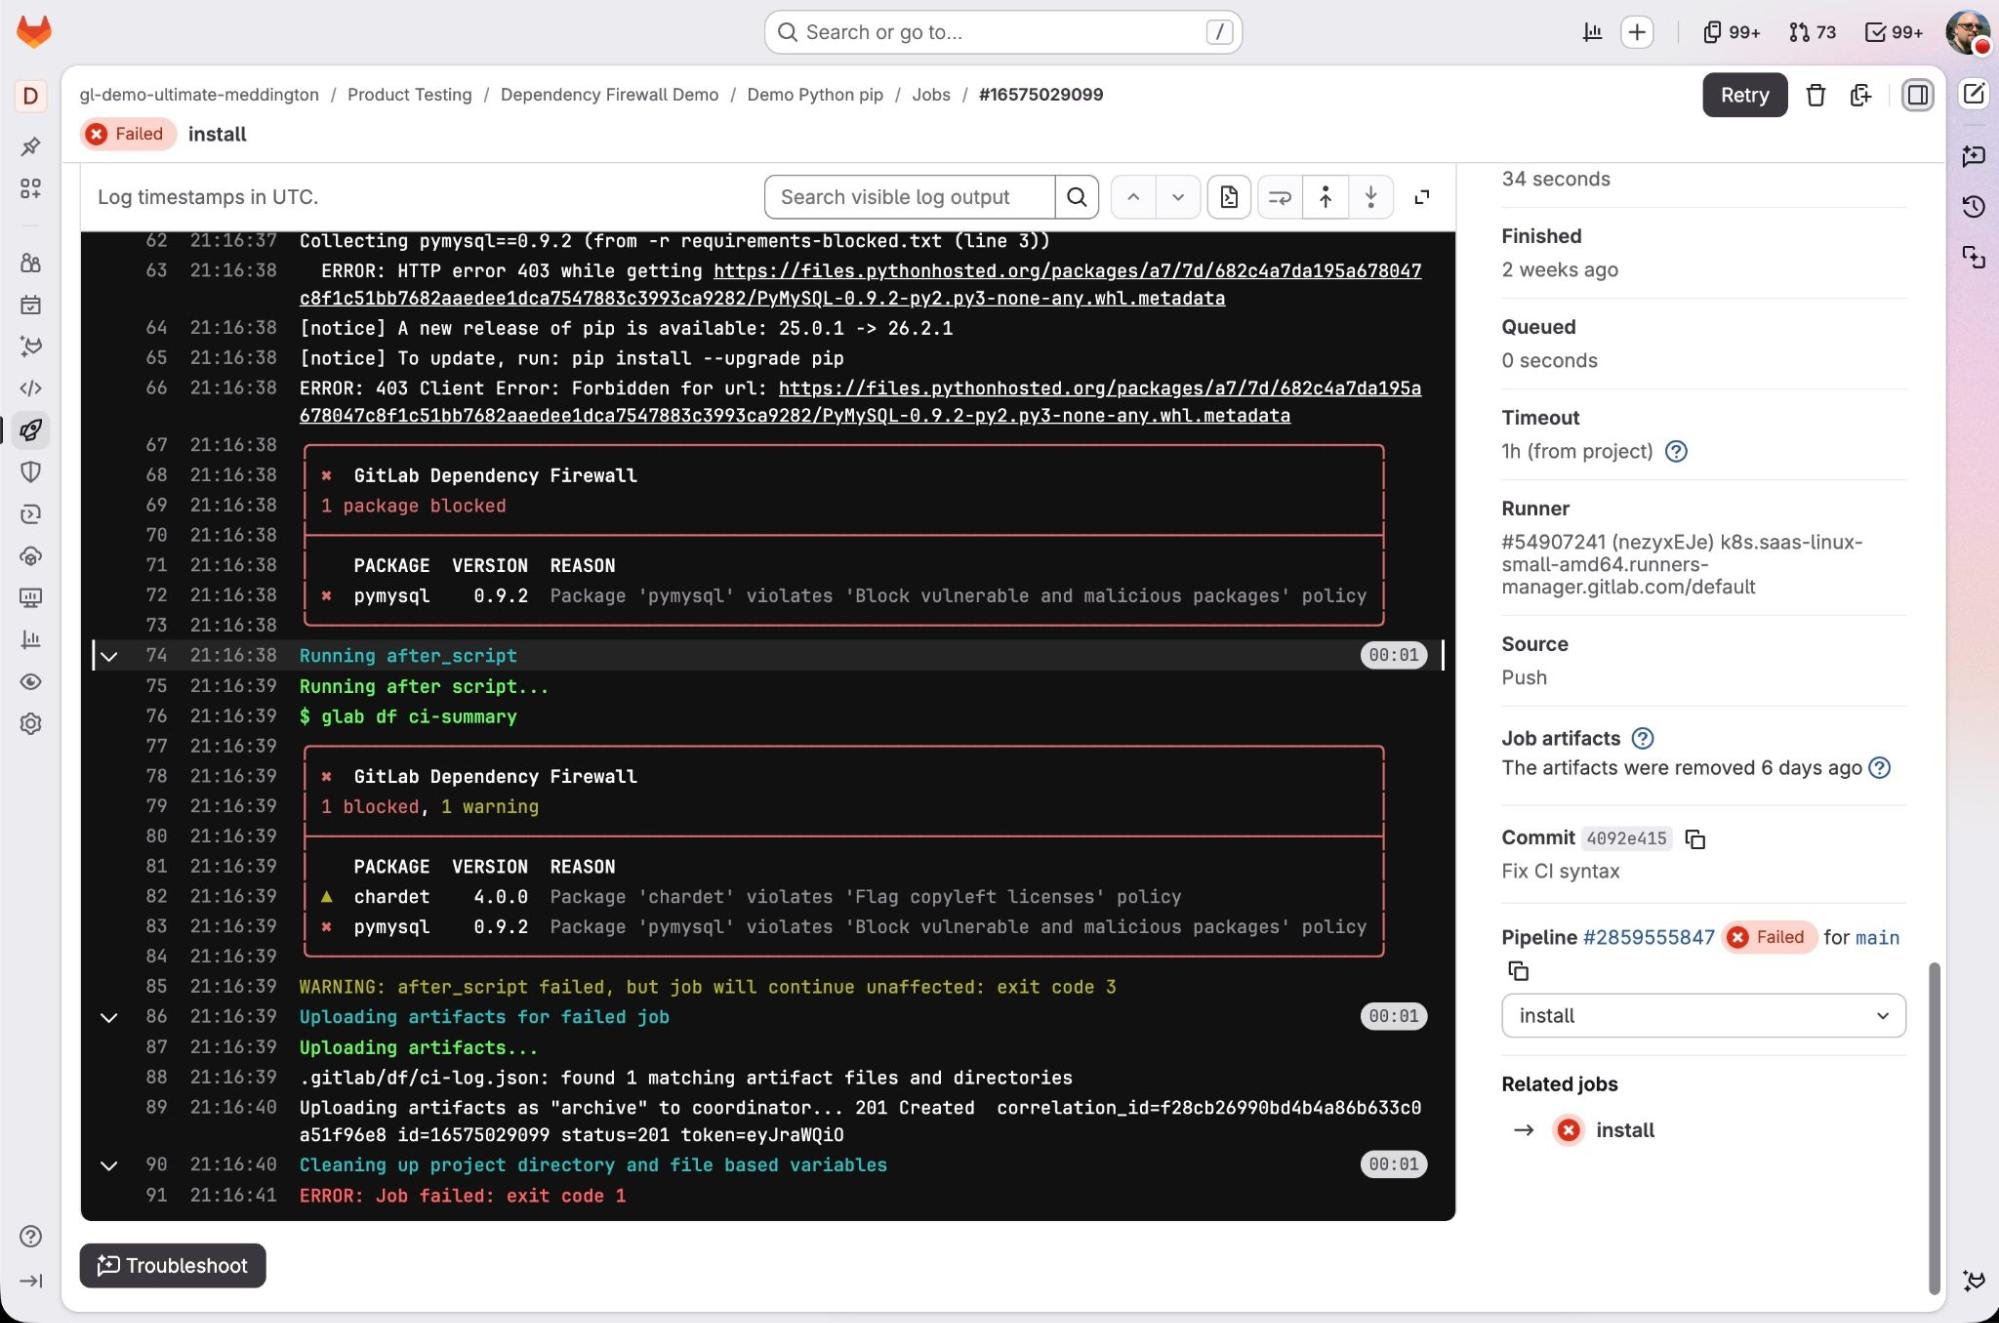
En général, un développeur ou un agent agissant en son nom ne découvre qu'un paquet n'est pas autorisé qu'au moment où le pipeline échoue. Cela coûte un cycle de build et interrompt la concentration des équipes.
Avec GitLab Dependency Firewall, vous obtenez une réponse avant même d'ajouter une dépendance, directement dans l'environnement où vous travaillez déjà, ce qui vous permet de choisir d'emblée un paquet conforme.
Depuis le terminal ou dans un script, une vérification en ligne de commande avec GitLab CLI permet de déterminer si un paquet sera accepté ou bloqué par votre politique, sans que les équipes de développement aient à ouvrir une console séparée. Cette fonctionnalité prend en charge les gestionnaires de paquets courants tels que npm, pip, Poetry, Maven, Gradle et Bundler. D'autres seront ajoutés prochainement.
Visualisez et justifiez chaque décision
Un responsable sécurité doit être en mesure de prouver ce qu'un contrôle accomplit lors d'un audit. Un contrôle qui bloque silencieusement, sans laisser de trace, ne répond pas à la question de l'auditeur et n'inspire pas confiance aux équipes.
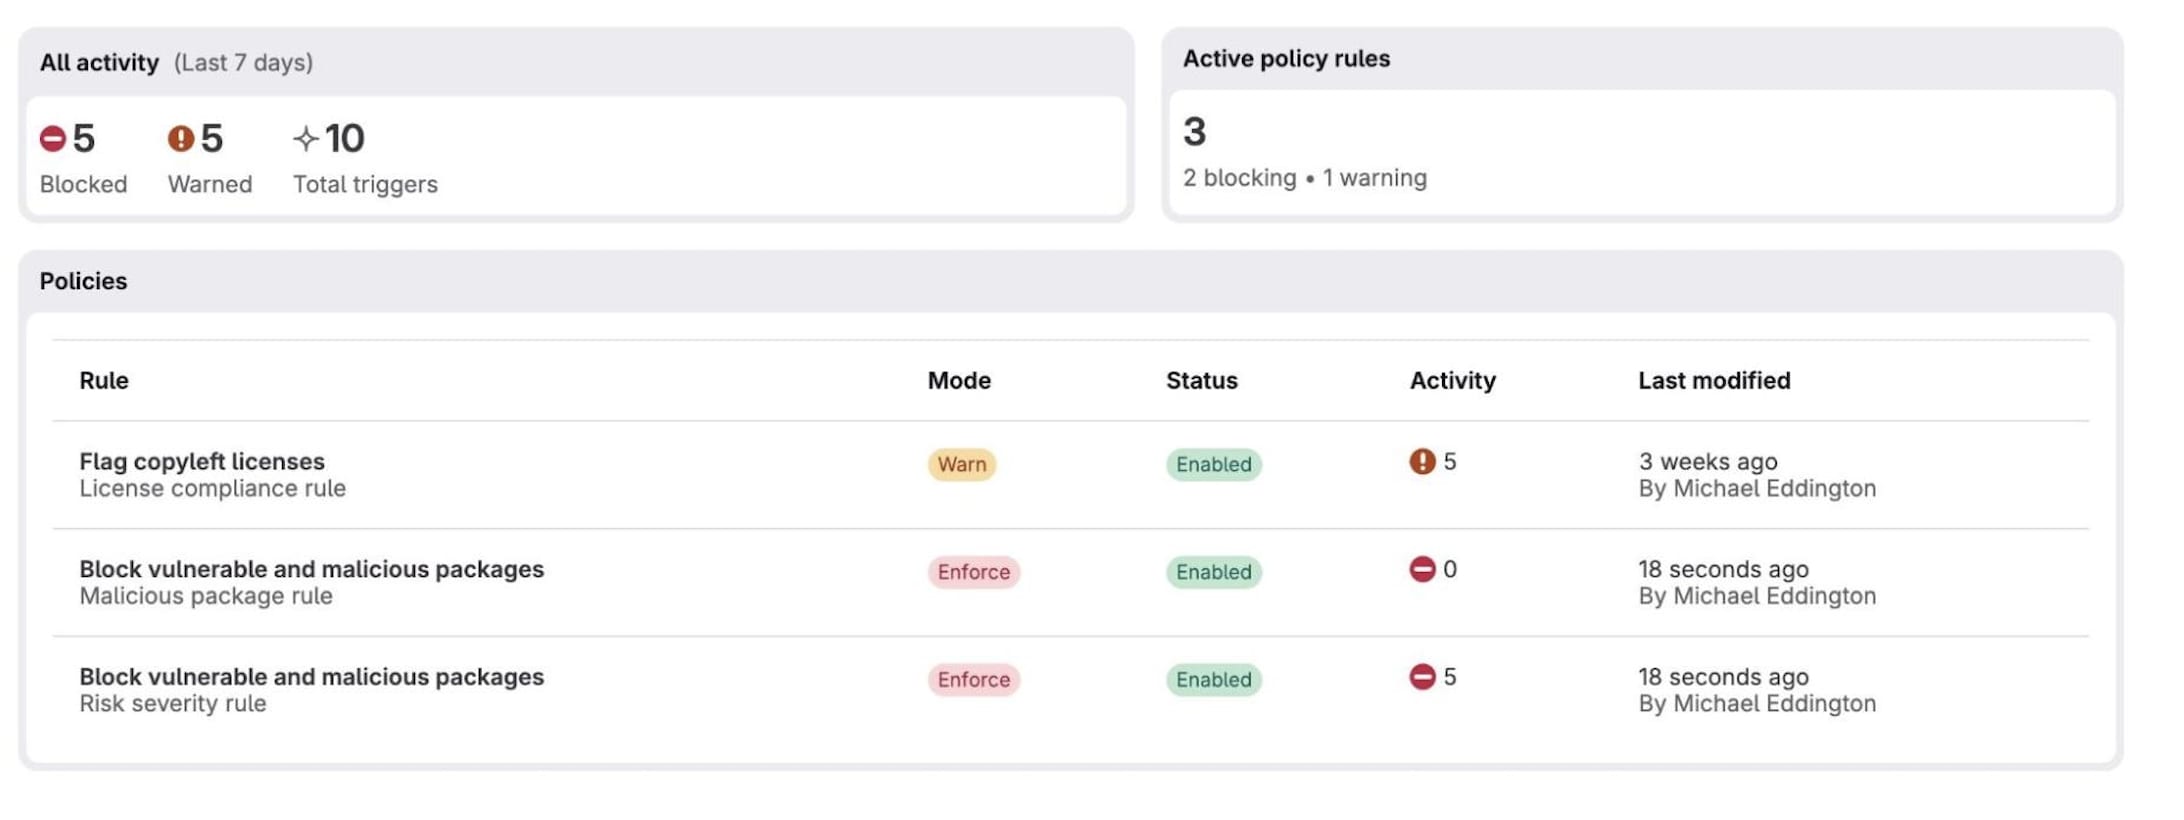
Avec GitLab Dependency Firewall, vous disposez d'une vue d'ensemble de ce que le pare-feu a autorisé, signalé et bloqué, accompagnée d'un historique de chaque décision prêt à être remis à un auditeur.
Un tableau de bord GitLab Dependency Firewall affiche l'activité et les résultats pour les projets concernés. Chaque avertissement, blocage et contournement génère un événement d'audit qui consigne la règle correspondante, la politique sous-jacente et le paquet concerné.
Demandez un accès anticipé à GitLab Dependency Firewall
Bloquez les paquets malveillants, vulnérables et non conformes avant qu'ils n'atteignent le build dès maintenant. GitLab Dependency Firewall est compatible avec GitLab Artifact Central et les registres externes de Sonatype Nexus Repository et JFrog Artifactory, et ne nécessite pas la mise en place d'un outil distinct en plus de GitLab. GitLab Dependency Firewall est désormais disponible en accès anticipé pour les clients GitLab.com et GitLab Self-Managed disposant d'un abonnement GitLab Premium ou GitLab Ultimate. Demandez votre accès anticipé dès aujourd'hui !
En savoir plus
Afficher tous les articles du blog

Donnez-nous votre avis
Cet article de blog vous a plu ? Vous avez des questions ou des retours ? Donnez votre avis en créant un nouveau sujet sur le forum de la communauté GitLab.
Faites-nous part de vos commentaires