Date de mise à jour : 21 août 2026
Temps de lecture : 4 min
Limitez l'exposition de vos identifiants avec les jetons d'accès personnels à granularité fine
Découvrez des jetons qui ne comportent que les autorisations dont ils ont besoin, et rien de plus.
Mise à jour : disponibilité générale des jetons d'accès personnels à granularité fine dans GitLab 19.2
Les jetons d'accès personnels à granularité fine sont prêts à être utilisés en production ; vous pouvez ainsi limiter chaque jeton aux autorisations strictement nécessaires à un job. Cette version ajoute une prise en charge complète de l'API REST et une prise en charge étendue de GraphQL. Pour définir efficacement le périmètre d'un nouveau jeton, décrivez votre workflow et GitLab Duo vous proposera un ensemble d'autorisations adapté. Les jetons d'accès personnels existants continuent de fonctionner sans changement. Consultez notre documentation pour en savoir plus.
Les jetons d'accès personnels (PAT) authentifient la plupart des automatisations qui s'exécutent dans GitLab. Lorsqu'un jeton est émis avec une portée large comme api ou read_api, il étend les autorisations à de nombreux projets et groupes. Les autorisations à granularité fine pour les jetons d'accès personnels vous permettent de limiter un jeton aux seuls privilèges requis par le job : un accès en lecture au code d'un seul projet, par exemple, plutôt qu'un accès en lecture à tous les projets accessibles par l'utilisateur.
Pourquoi restreindre les privilèges des jetons d'accès personnels ?
Un chargé de maintenance intervenant sur 20 projets peut disposer d'un seul jeton capable de lire le code source, de modifier les pipelines, d'accéder au registre de conteneurs et de déchiffrer les variables CI/CD sur l'ensemble de ces projets. Le jeton est lié à l'utilisateur, et non à une tâche spécifique : s'il est compromis, il expose tous les projets auxquels l'utilisateur a accès.
Les jetons d'accès personnels à granularité fine permettent aux équipes de s'assurer que le périmètre d'accès suit la tâche : un jeton en lecture seule émis pour un projet est limité à ce seul projet. En cas d'exposition, l'investigation et la remédiation se concentrent uniquement sur ce périmètre. Les jetons d'accès personnels à granularité fine s'ajoutent aux mesures de protection existantes, comme les limites de durée de vie et la révocation automatique, qui réduisent la fenêtre d'exploitation d'un jeton compromis par un attaquant.
Nouveautés
Vous pouvez désormais définir un jeton d'accès personnel à granularité fine en fonction de deux dimensions :
- Sa portée : projets personnels uniquement, tous les projets et groupes dont vous êtes membre, ou uniquement les projets et groupes que vous sélectionnez.
- Ce qu'il peut faire : autorisations par ressource pour les éléments que les équipes de développement automatisent (tickets, merge requests, pipelines, dépôts, registre de conteneurs, etc.), avec les droits Créer, Lire, Mettre à jour et Supprimer attribués indépendamment pour chaque ressource.
Au lieu d'un seul jeton d'accès personnel capable de tout faire à votre place, vous émettez un jeton d'accès personnel par job, qui contient exactement l'ensemble des autorisations de ce job. Un pipeline qui effectue un push des images de conteneurs ne reçoit pas un jeton avec la portée api ; il reçoit un jeton limité au registre de conteneurs d'un seul projet, avec les droits Créer et Lire, et rien d'autre. Si ce jeton est compromis, le rayon d'impact se limite à un registre sur un seul projet, et non à l'ensemble de votre empreinte d'accès.
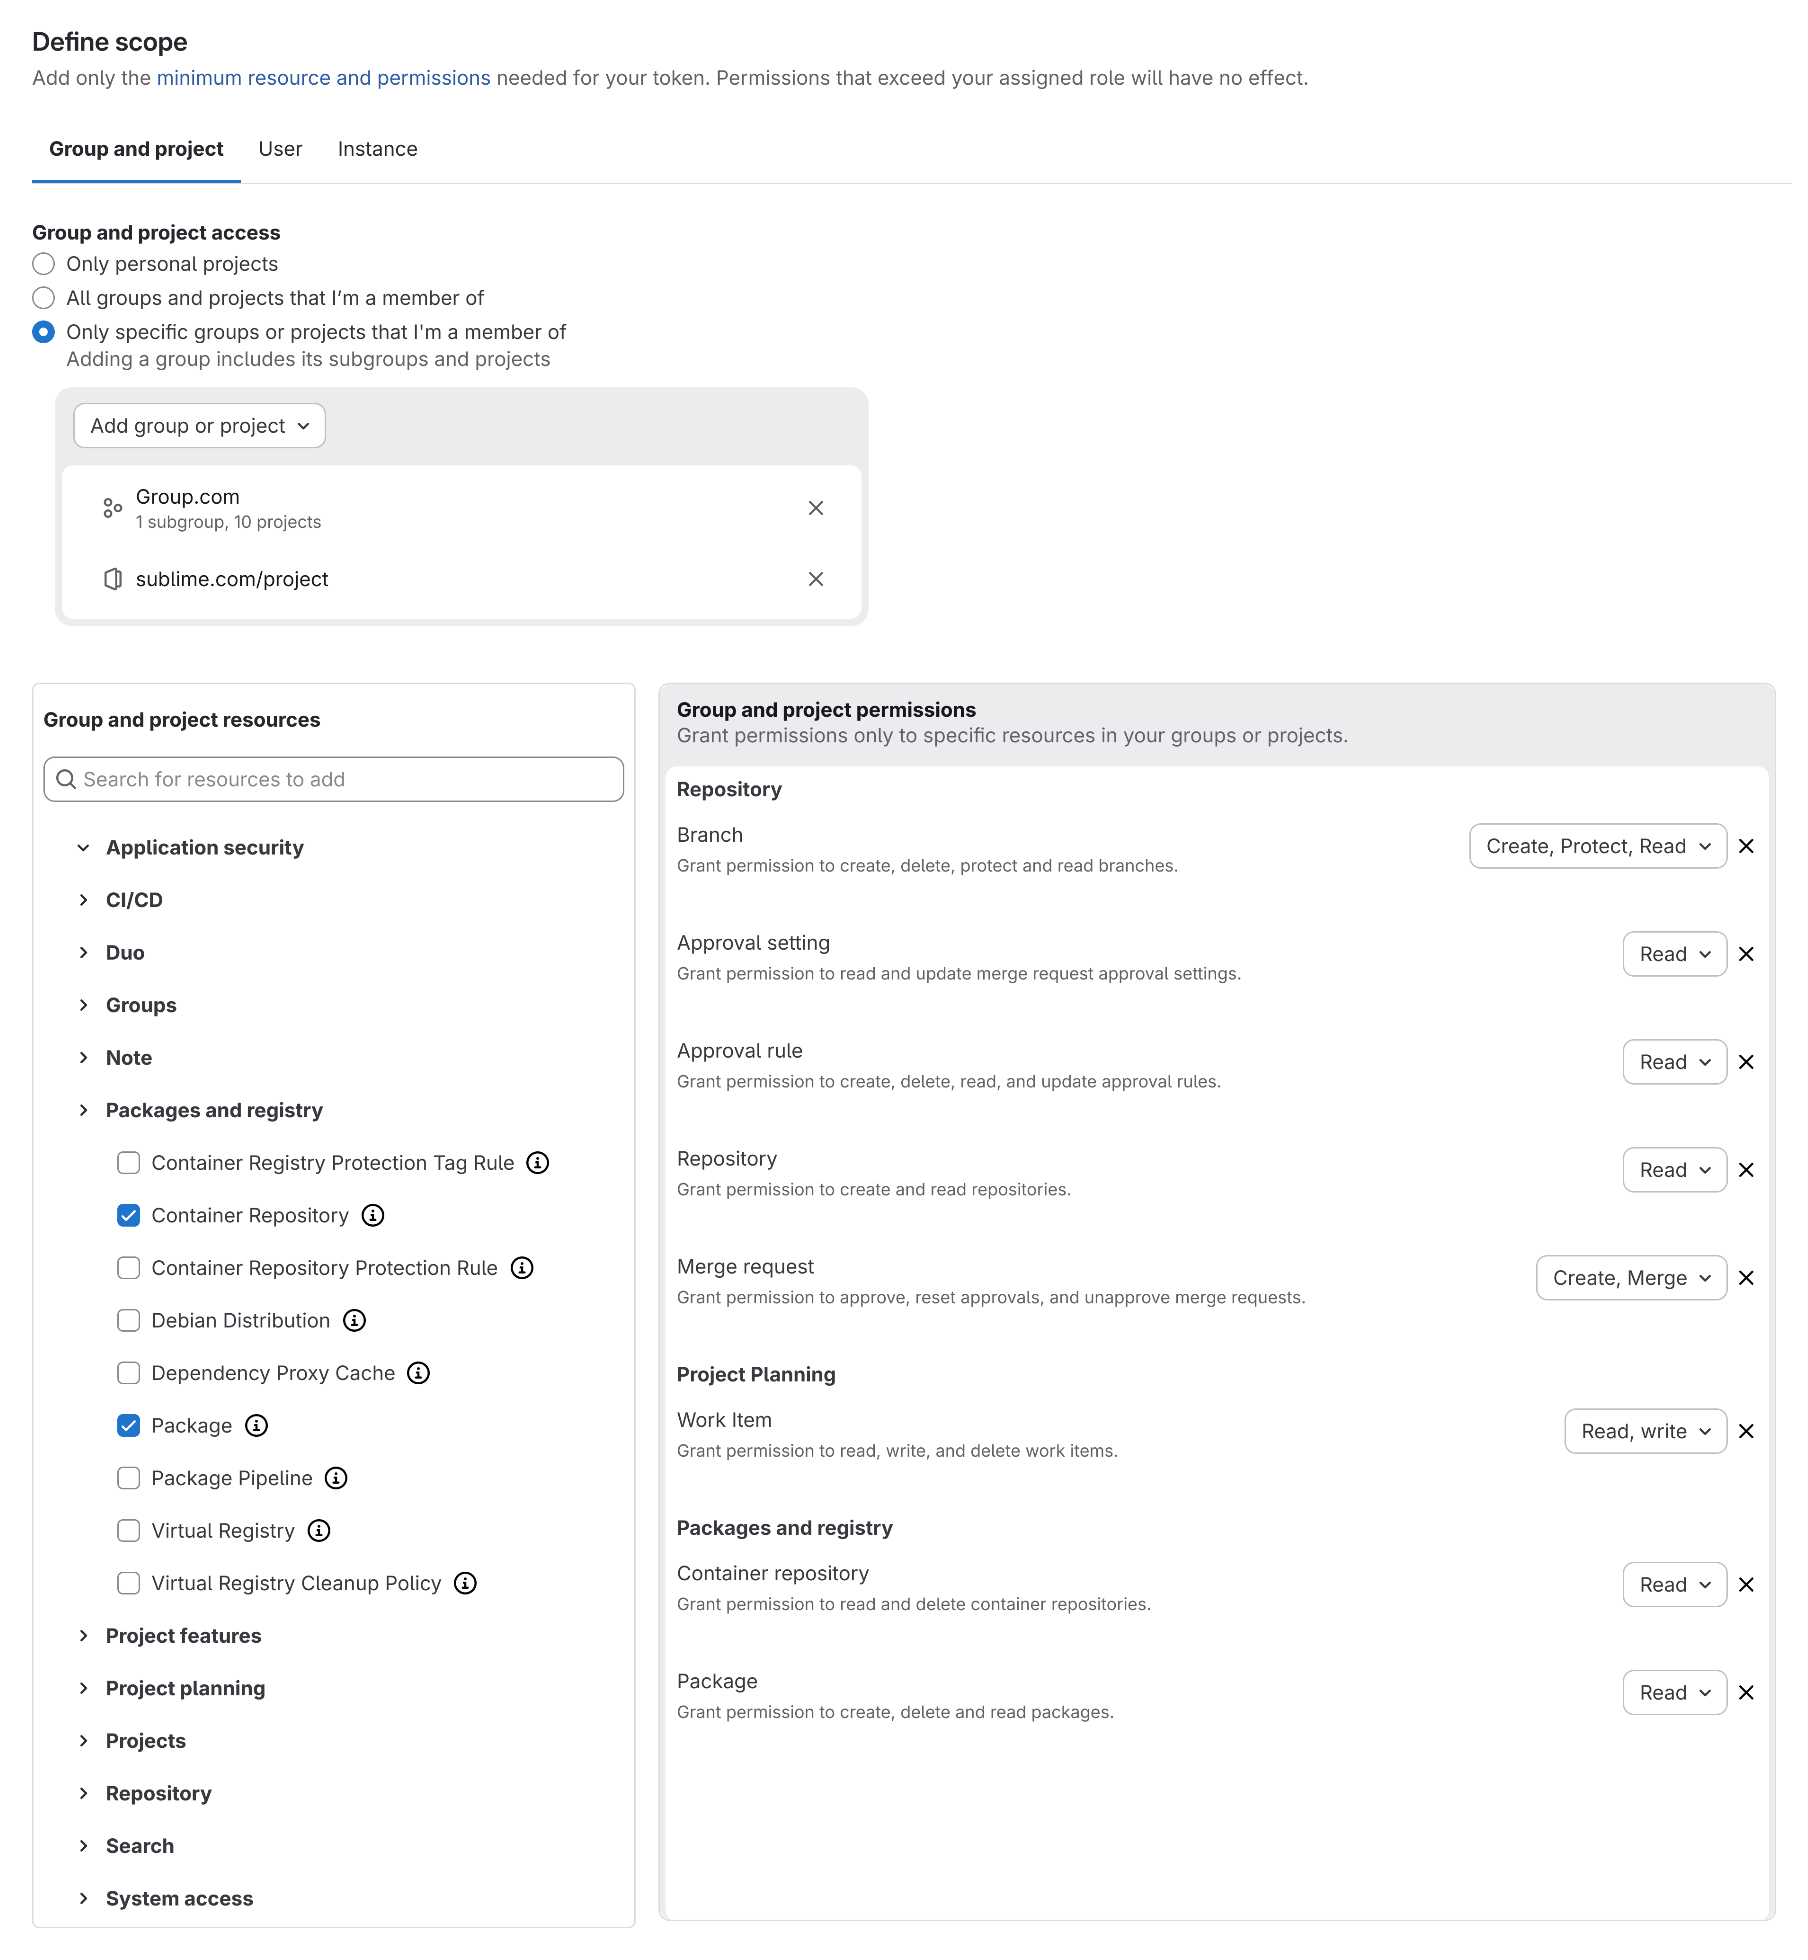 Définissez la portée d'un jeton d'accès personnel à granularité fine en sélectionnant les groupes ou projets accessibles, puis en attribuant des autorisations par ressource.
Le tableau des jetons a été mis à jour pour faciliter l'audit en un coup d'œil. Chaque jeton que vous avez créé (à portée large ou à granularité fine) affiche les périmètres exacts et les autorisations par ressource, ce qui facilite l'identification des jetons avec un nombre trop important de privilèges lors des revues.
Couverture actuelle et roadmap
Les jetons d'accès personnels à granularité fine couvrent 100 % des points de terminaison de l'API REST et prennent en charge un nombre croissant de points de terminaison GraphQL.
Les jetons d'accès personnels existants continuent de fonctionner comme avant. Vous pouvez créer des jetons d'accès personnels classiques et à granularité fine en parallèle, le temps d'évaluer le nouveau modèle.
En savoir plus
Pour créer un jeton d'accès personnel à granularité fine :
- Accédez à Paramètres utilisateur → Jetons d'accès personnels.
- Choisissez Jeton à granularité fine dans le menu déroulant Générer un jeton.
- Définissez la portée.
Pour consulter les contrôles d'administration et la liste complète des ressources et autorisations prises en charge, accédez à la documentation sur les jetons d'accès personnels à granularité fine.
Nous serions ravis de savoir comment les autorisations à granularité fine pour les jetons d'accès personnels fonctionnent dans votre environnement, et ce dont vous avez besoin pour adopter pleinement les modèles de jetons à moindre privilège. Partagez vos retours dans cet epic de roadmap pour contribuer à orienter nos prochaines itérations.
En savoir plus
Afficher tous les articles du blog

Donnez-nous votre avis
Cet article de blog vous a plu ? Vous avez des questions ou des retours ? Donnez votre avis en créant un nouveau sujet sur le forum de la communauté GitLab.
Faites-nous part de vos commentaires